Vim 高危 RCE 漏洞 CVE-2026-34714:AI 挖洞成真,零交互即可执行任意代码
2026年4月,Vim 编辑器曝出一个高危远程代码执行漏洞(CVE-2026-34714,CVSS 9.2)。该漏洞由研究人员利用 AI 辅助审计发现,攻击者通过在模式行(Modeline)中植入恶意的 tabpanel 配置,可实现零交互攻击:用户只需使用 Vim 打开特制文件,无需任何额外操作,即可在后台自动触发并执行任意系统命令。目前 POC 已公开,影响范围广泛,请所有 Vim 用户立即升级!
漏洞概述
| 字段 | 详情 |
|---|---|
| CVE ID | CVE-2026-34714 |
| 严重程度 | 高危(CVSS 9.2) |
| 受影响软件 | Vim 小于 9.2.0272 |
| 漏洞类型 | 远程代码执行(RCE) |
| 发现方式 | AI 辅助审计 |
| 利用难度 | 低(POC 已公开) |
漏洞原理
攻击方式:Modeline + Tabpanel
该漏洞存在于 Vim 的 tabpanel 功能中,攻击者通过在文件头部的 Modeline(模式行)中植入恶意配置,利用 %{expr} 表达式注入漏洞,实现代码执行。
攻击流程:
- 攻击者创建包含恶意 Modeline 的特制文件
- 用户用 Vim 打开该文件
- Vim 解析 Modeline 时触发漏洞
- 恶意表达式在后台自动执行
- 攻击者获得系统控制权限
零交互攻击
最危险的是,这是零交互攻击:
- 用户无需执行任何命令
- 只需打开文件即可触发
- 攻击在后台自动执行
- 用户无感知
影响范围
该漏洞影响所有 Vim 9.2.0272 之前的版本,包括:
- Linux 系统默认安装的 Vim
- macOS 自带的 Vim
- Windows 版 Vim
- Neovim(部分版本)
- 各类 IDE 集成的 Vim 模式
AI 挖洞成真
该漏洞由研究人员利用 AI 辅助审计发现,标志着 AI 在漏洞挖掘领域的重大突破:
- 自动化代码审计:AI 分析 Vim 源代码,发现 tabpanel 功能的安全缺陷
- 漏洞模式识别:AI 识别出 %{expr} 表达式注入的潜在风险
- POC 自动生成:AI 辅助生成漏洞利用代码
修复方案
方案 1:立即升级 Vim
# Ubuntu/Debian
sudo apt update
sudo apt install vim

# CentOS/RHEL
sudo yum update vim

# macOS
brew update
brew upgrade vim

# 验证版本
vim --version
确保版本大于等于 9.2.0272
方案 2:临时缓解
# 在 ~/.vimrc 中添加
set nomodeline
set modelines=0
总结
Vim CVE-2026-34714 是一个高危零交互 RCE 漏洞,CVSS 评分 9.2,影响范围广泛。该漏洞由 AI 辅助审计发现,标志着 AI 在安全研究领域的重大突破。
对于所有 Vim 用户,立即升级到 9.2.0272 或更高版本是最安全的做法。
Vim 用户请注意:立即升级,防范零交互 RCE 攻击!

itadol5j
暂无介绍....
延伸阅读:
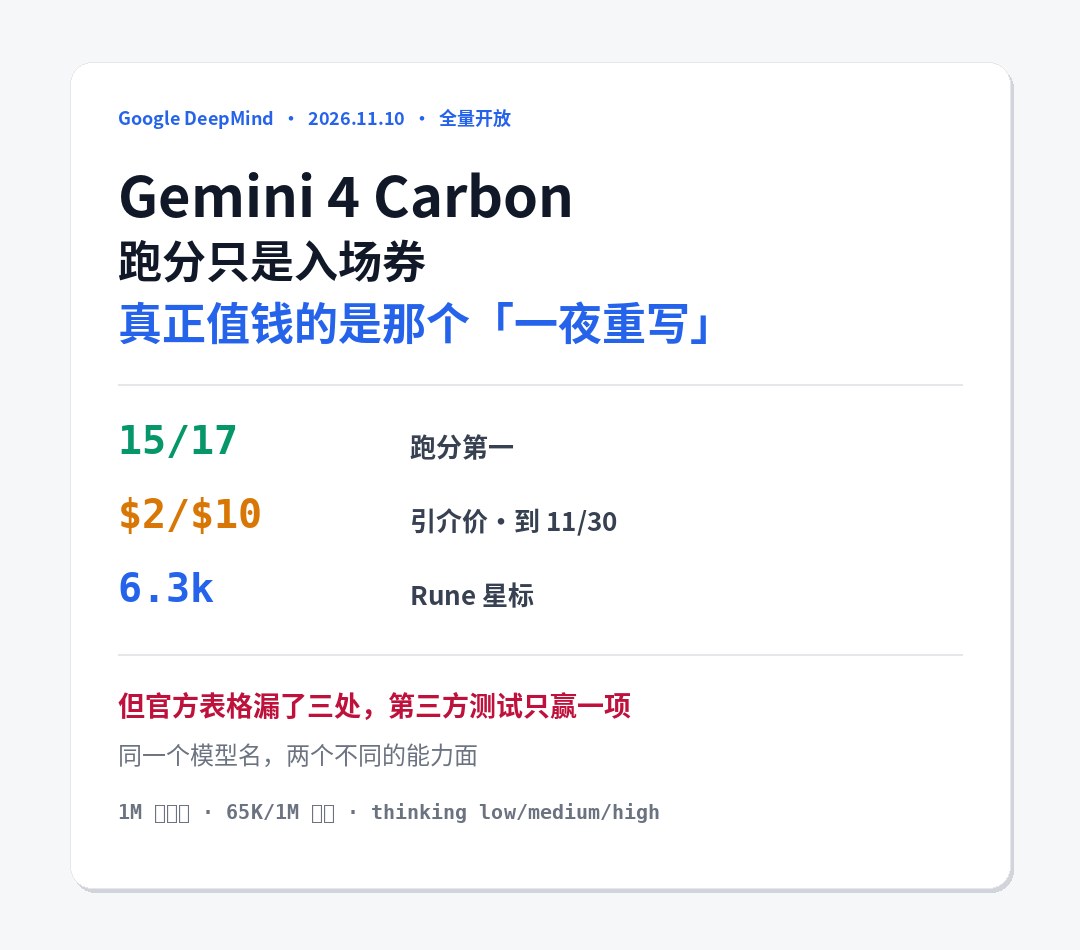
Gemini 4 Carbon 终于开放:真正值钱的不是跑分,是那个「一夜重写」
Gemini 4 Carbon 于 2026-11-10 全量开放(10-28 发布时只给 Fairwind 计划的网络...

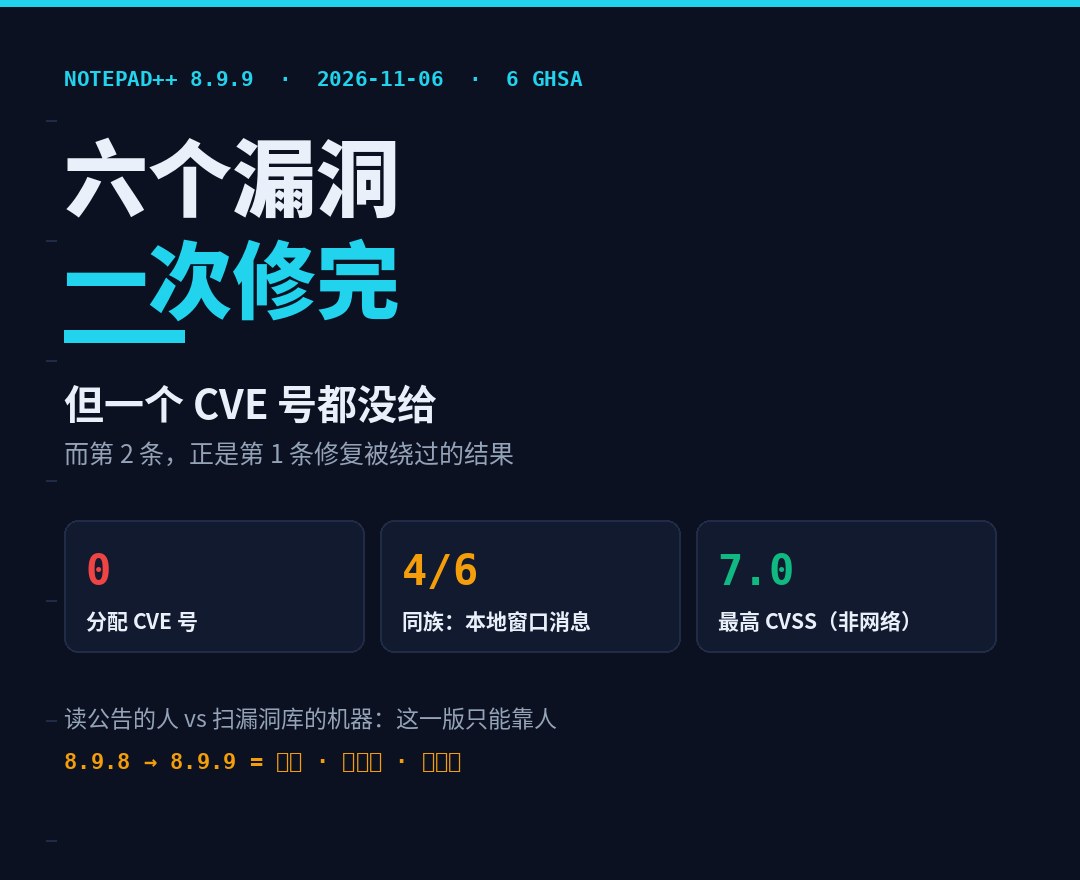
Notepad++ 8.9.9 修了 6 个漏洞,一个 CVE 号都没给:其中第 2 条是第 1 条的修复被绕过
Notepad++ 8.9.9 于 2026-11-06 发布,一次修 6 个漏洞,官方页面六个条目全部标注 CVE 未...
企业 AI 安全能力建设路线图:从同步规划到持续运营的五个阶段
把 NIST AI RMF 的风险管理语言翻译成工程动作:五个阶段,每个阶段带交付物、过闸标准和失败模式。含 OWASP...
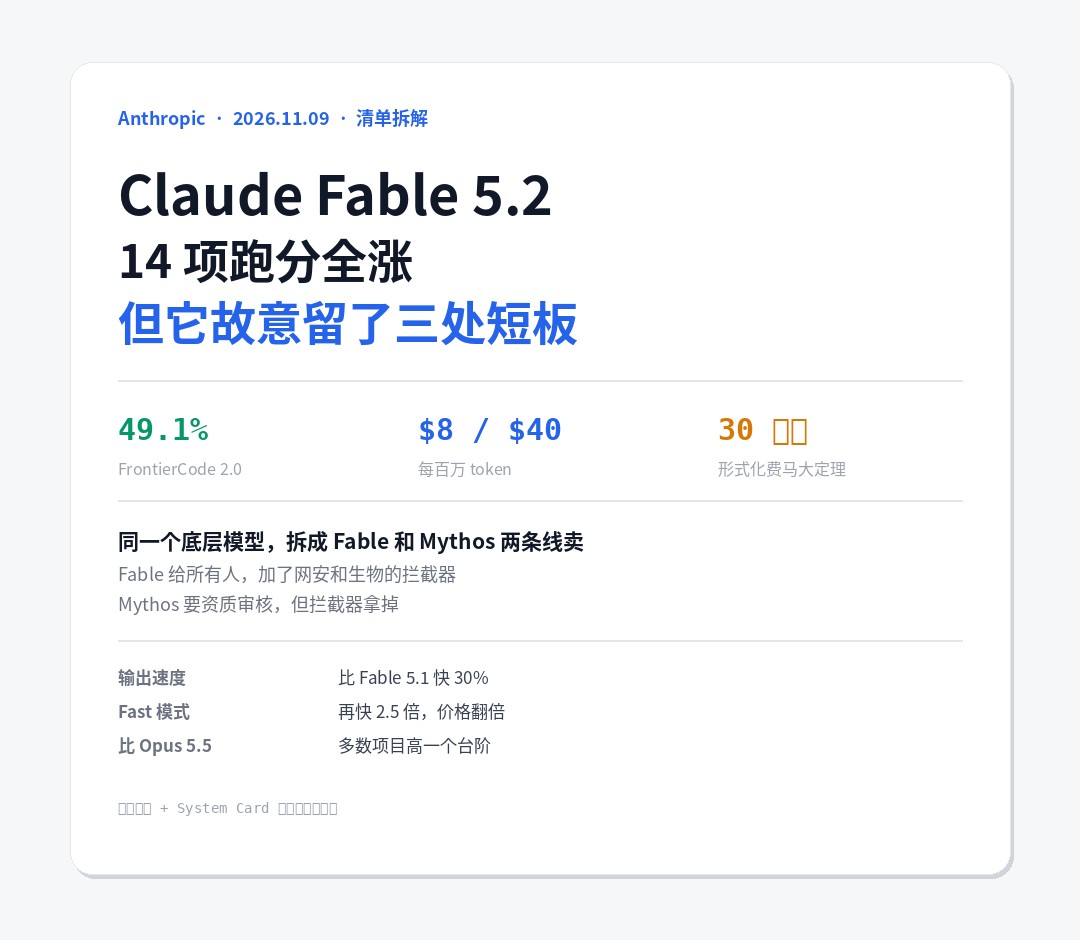
Claude Fable 5.2 拆解:14 项跑分 13 项超上代,但它自己砍了三刀
Anthropic 11 月 9 日发 Fable 5.2 与 Mythos 5.2:同一底层模型、两套拦截器。14 项...
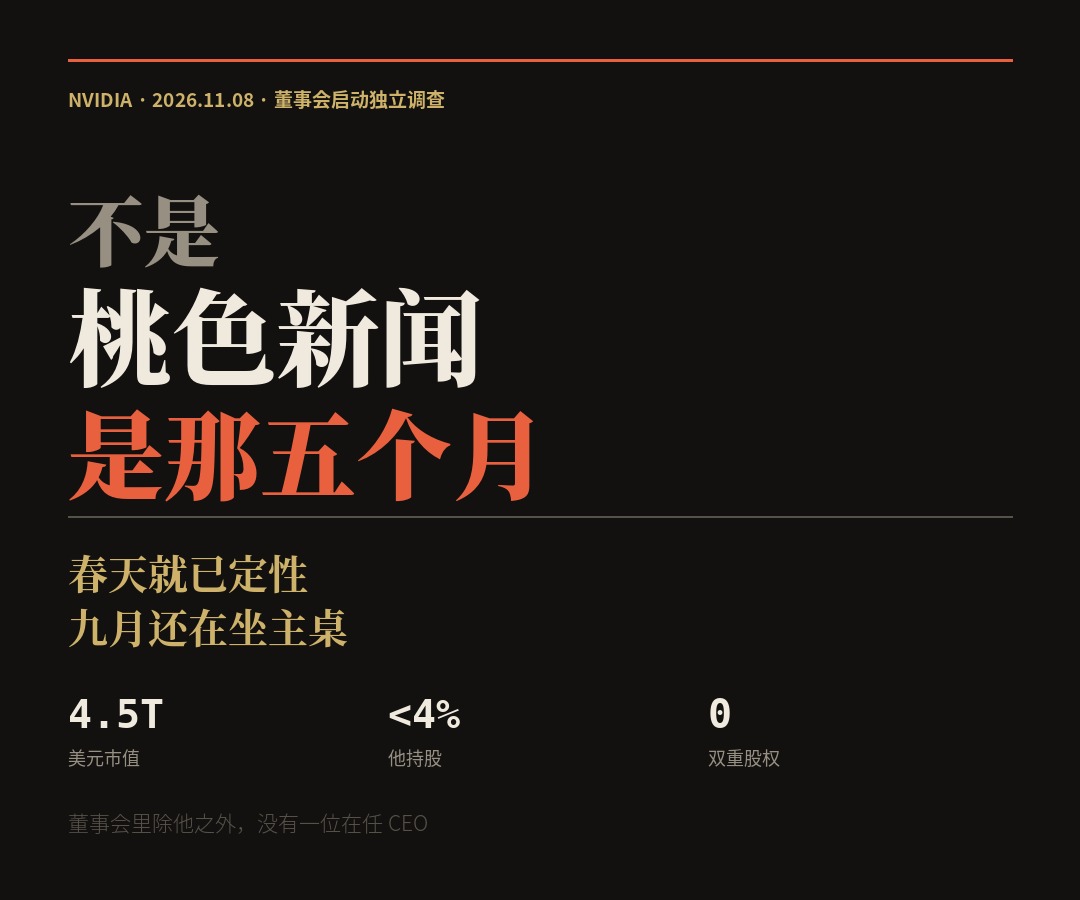
不是桃色新闻:黄仁勋这 8 个月,和一份没人执行的备忘录
把时间线摆出来才是新闻:鲁比奥备忘录春天就在高层传阅、定性为情报资产,五月黄仁勋随特朗普访华、九月坐白宫国宴主桌,而当事...