星巴克遭黑客攻击:10GB源代码和咖啡机固件泄露
⚠️ 紧急安全警报 · 知名咖啡连锁品牌遭黑客攻击
近日,一个名为 ShadowByt3s 的黑客组织在暗网宣称,他们成功入侵了星巴克(Starbucks)的云端存储系统,窃取了高达 10GB 的敏感数据,包括专有源代码、咖啡机固件以及全球管理工具。这一事件再次敲响了企业云安全的警钟。
🎯 事件概览
| 攻击组织 | ShadowByt3s(成员 BlackVortex1) |
| 受害者 | 星巴克(Starbucks) |
| 泄露数据量 | 10 GB |
| 攻击入口 | 配置错误的 Amazon S3 存储桶(sbux-assets) |
| 数据类型 | 源代码、固件、知识产权 |
| 勒索截止日期 | 2026年4月5日 17:00 |
| 严重程度 | 严重(Critical) |
📦 泄露数据详情
据黑客组织公布的样本,泄露的数据主要分为四大类别,全部来自名为 “sbux-assets” 的 S3 存储桶:
1. 咖啡机固件与运营技术
- Mastrena II 意式咖啡机:控制逻辑代码,包括触摸屏界面和步进电机配置
- Siren System / Blue Sparq 控制器:核心硬件控制器的十六进制固件文件
- FreshBlends 自动饮品站:专有代码和 UI 包,包含配料比例和定价逻辑
- 步进电机配置:Stepper_050_Board_X.hex 等电机控制文件
2. 全球管理与内部软件
- 全球管理 UI(”New Web UI”):用于管理全球各地区机器的中心化仪表板
- 库存管理门户(b4-inv/):跟踪全球硬件库存、供应链物流和供应商订单
- 运营监控工具:技术人员用于监控机器健康和性能的日志上传与数据下载工具
3. 开发环境与源代码
- JavaScript 代码包:包含硬编码的 API 端点、内部服务 URL 和认证逻辑
- SCSS 源文件:管理界面的样式源代码
- Source Map 文件(.map):可将压缩的生产代码还原为人类可读格式
- 开发者备份与暂存文件夹:可能包含临时凭证或内部开发者笔记
4. 视觉与品牌资产
- 内部员工头像和个人资料图片
- 高分辨率星巴克企业品牌资产
- 合作伙伴供应商 Logo(Blue Sparq)
⚡ 最严重的风险:运营技术(OT)暴露
这次泄露中最危险的部分是运营技术(OT)固件的暴露。饮料分配器、意式咖啡机和自动饮品站的十六进制文件,代表了部署在全球数万家星巴克门店的物理设备的专有控制逻辑。
如果这些数据落入不法分子手中,可能导致:
🔧 硬件操控
恶意修改咖啡机运行参数
🔗 供应链攻击
针对星巴克设备的定向攻击
🔍 逆向工程
竞争对手分析自动化技术

itadol5j
暂无介绍....
延伸阅读:
AiSOC:6741 星的开源 AI SOC,先学会了对自己说实话
AiSOC 现 6741 星。它最特别的地方不是 AI 分诊,是那份 REPOSITORY_REALITY 自查报告——...

AutoHunter 拆解:24 小时挖洞机的真本事,是劝 AI 别乱提交
StanleyNull/AutoHunter 仓库全量过了一遍:130KB 纯提示词、五道拦截闸门、真实 nmap/nu...
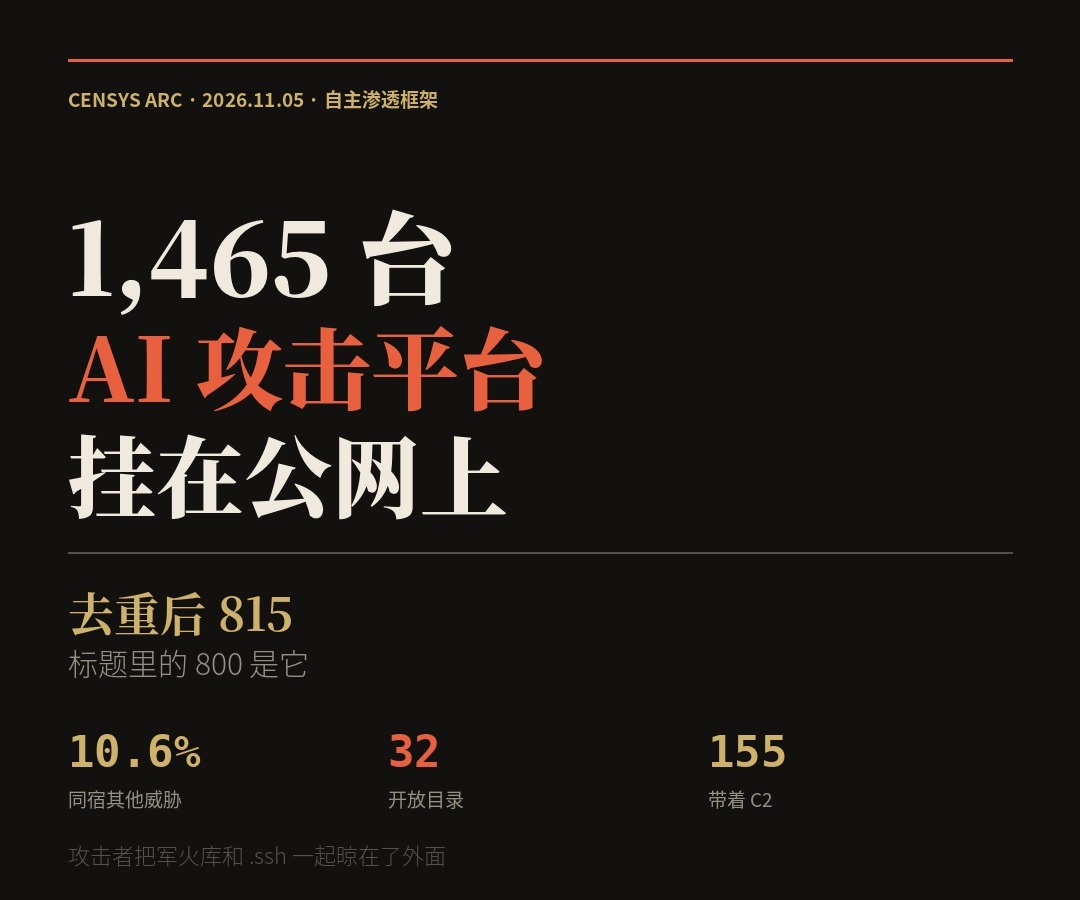
超800个Artex实例暴露公网:AI渗透测试工具反成风险入口
Censys 11月5日报告:1,465台主机在公网跑着 ARTEX 控制台,去掉650台同构模板后约815个独立部署—...
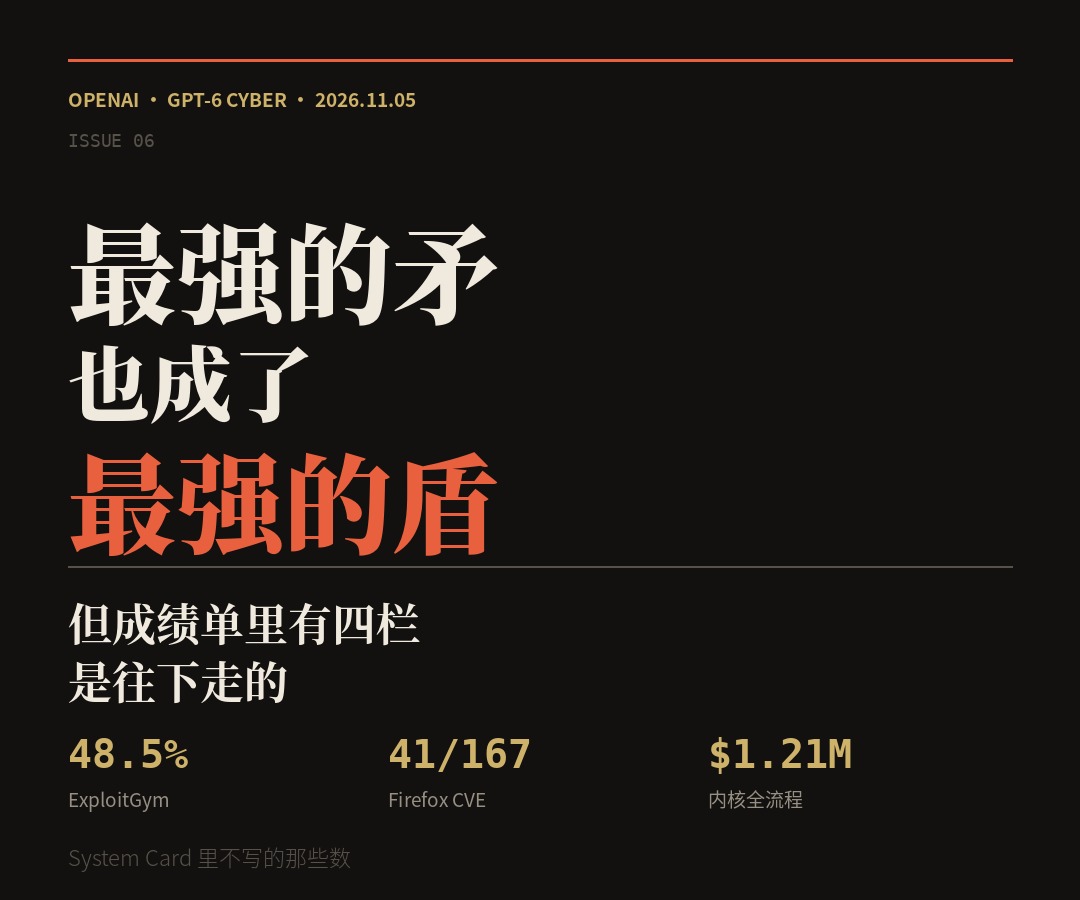
最强的矛也成了最强的盾:GPT-6 Cyber 发布,但成绩单里有四栏是往下走的
把 GPT-6 Cyber 的发布稿、11 月 5 日 System Card、Linux 内核研究报告和 Mozill...
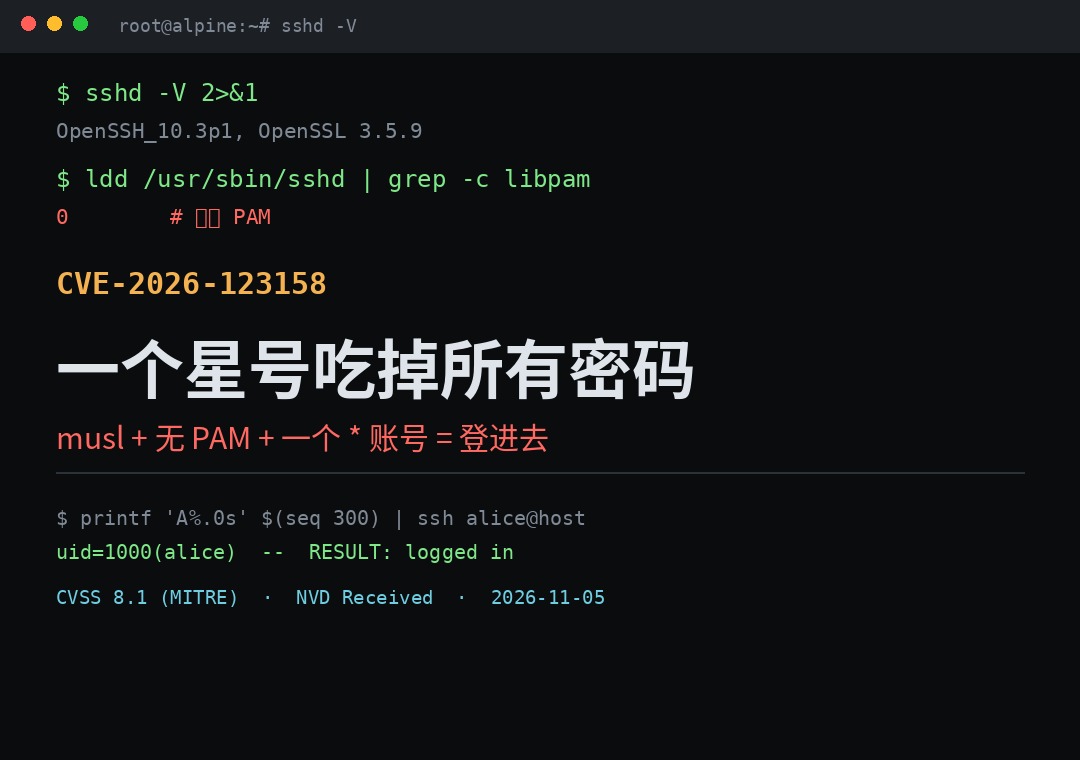
一个星号吃掉所有密码:OpenSSH「sshole」CVE-2026-123158 排查与止血
musl + 无 PAM + 一个密码字段为 * 的账号 + 一个真 $6$ 哈希,四条凑齐就能用 257 字节以上的任...