Anthropic使用红线:这些行为可能导致API被封
⚠️ 重要提醒:Anthropic API 使用合规指南
近期,不少开发者反馈 Claude API 账号出现异常限制或封禁情况。经过研究 Anthropic 官方服务条款,我们发现以下行为可能触发平台风控,导致 API 访问被限制或永久封禁。
🚫 Anthropic 明确禁止的行为
1. 构建竞争产品
根据 Anthropic 商业服务条款 D.4 条:
禁止行为:不得使用服务构建竞争产品或服务,包括训练竞争性 AI 模型,或转售服务(除非获得 Anthropic 明确批准)。
⚠️ 这意味着:
- 不得基于 Claude API 开发与其他 AI 模型直接竞争的产品
- 不得使用 Claude 输出训练自己的 AI 模型
- 不得将 API 访问权转售给第三方
2. 逆向工程
禁止行为:不得对服务进行逆向工程或复制。
⚠️ 这包括:
- 不得尝试提取 Claude 模型的内部参数
- 不得通过大量查询推断模型架构
- 不得开发绕过使用限制的工具
3. 违反使用政策
根据 Anthropic 使用政策,以下内容严格禁止:
- 非法活动:用于任何违反法律的目的
- 有害内容:生成恶意软件、钓鱼内容、垃圾邮件
- 欺诈行为:冒充他人、生成虚假信息用于欺诈
- 敏感数据:处理受保护的健康信息(PHI)或特定个人数据
- 高风险用途:用于医疗诊断、法律建议、金融投资等高风险决策
4. 滥用 API 资源
- 速率限制违规:超过 API 调用频率限制
- 自动化滥用:使用脚本大量生成内容
- 账户共享:将 API Key 分享给多个用户或团队
- 地区限制:在 Anthropic 不支持的国家/地区使用服务
✅ 合规使用建议
1. 明确使用场景
- 仅将 Claude API 用于内部工具开发
- 避免开发面向公众的通用 AI 助手
- 不在产品名称或宣传中暗示与 Anthropic 的竞争关系
2. 数据使用规范
- 不存储 Claude 输出用于模型训练
- 对用户输入和模型输出进行适当过滤
- 遵守数据隐私法规(GDPR、CCPA 等)
3. 技术实现建议
- 实施适当的人机协同审查机制
- 在应用中明确标注内容由 AI 生成
- 建立用户反馈和错误报告机制
- 定期审查 API 使用模式
4. 账户安全
- 妥善保管 API Key,不硬编码在客户端
- 定期轮换 API Key
- 监控异常 API 调用模式
- 及时报告账户安全问题
📋 被封后的申诉流程
如果账号不幸被封,可以尝试以下步骤:
- 查看邮件:Anthropic 通常会发送违规说明邮件
- 审查使用:对照使用政策检查是否存在违规行为
- 提供证据:准备使用日志、业务说明等材料
- 等待审核:通常需要 3-7 个工作日
提交申诉:通过官方支持渠道提交申诉,说明使用场景
💡 替代方案
如果 Claude API 受限,可考虑以下替代方案:
- OpenAI GPT-4/GPT-3.5:功能强大的替代选择
- Google Gemini:多模态能力强
- 开源模型:Llama 3、Mistral、Qwen 等本地部署
- Azure OpenAI:企业级合规方案
参考资料
免责声明:本文基于 Anthropic 公开服务条款整理,不构成法律建议。具体使用问题请咨询 Anthropic 官方支持或法律专业人士。

itadol5j
暂无介绍....
延伸阅读:
AiSOC:6741 星的开源 AI SOC,先学会了对自己说实话
AiSOC 现 6741 星。它最特别的地方不是 AI 分诊,是那份 REPOSITORY_REALITY 自查报告——...

AutoHunter 拆解:24 小时挖洞机的真本事,是劝 AI 别乱提交
StanleyNull/AutoHunter 仓库全量过了一遍:130KB 纯提示词、五道拦截闸门、真实 nmap/nu...
超800个Artex实例暴露公网:AI渗透测试工具反成风险入口
Censys 11月5日报告:1,465台主机在公网跑着 ARTEX 控制台,去掉650台同构模板后约815个独立部署—...
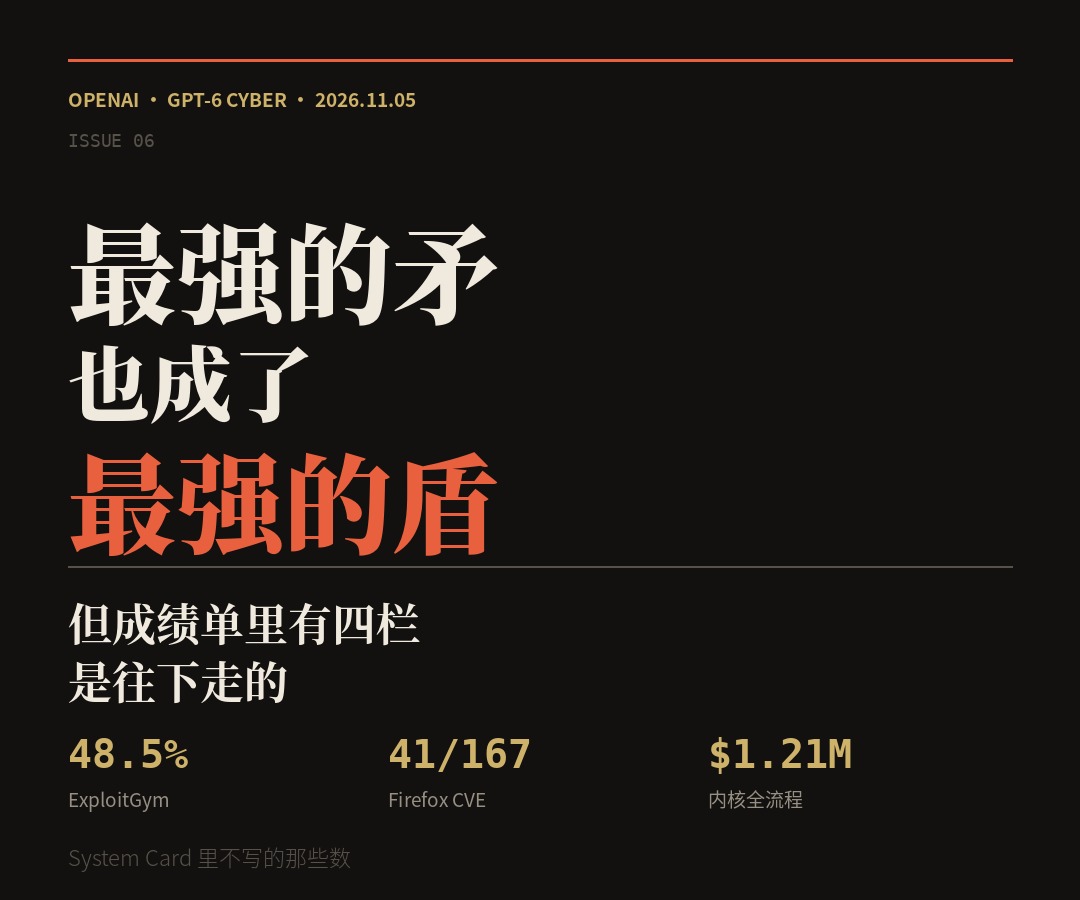
最强的矛也成了最强的盾:GPT-6 Cyber 发布,但成绩单里有四栏是往下走的
把 GPT-6 Cyber 的发布稿、11 月 5 日 System Card、Linux 内核研究报告和 Mozill...
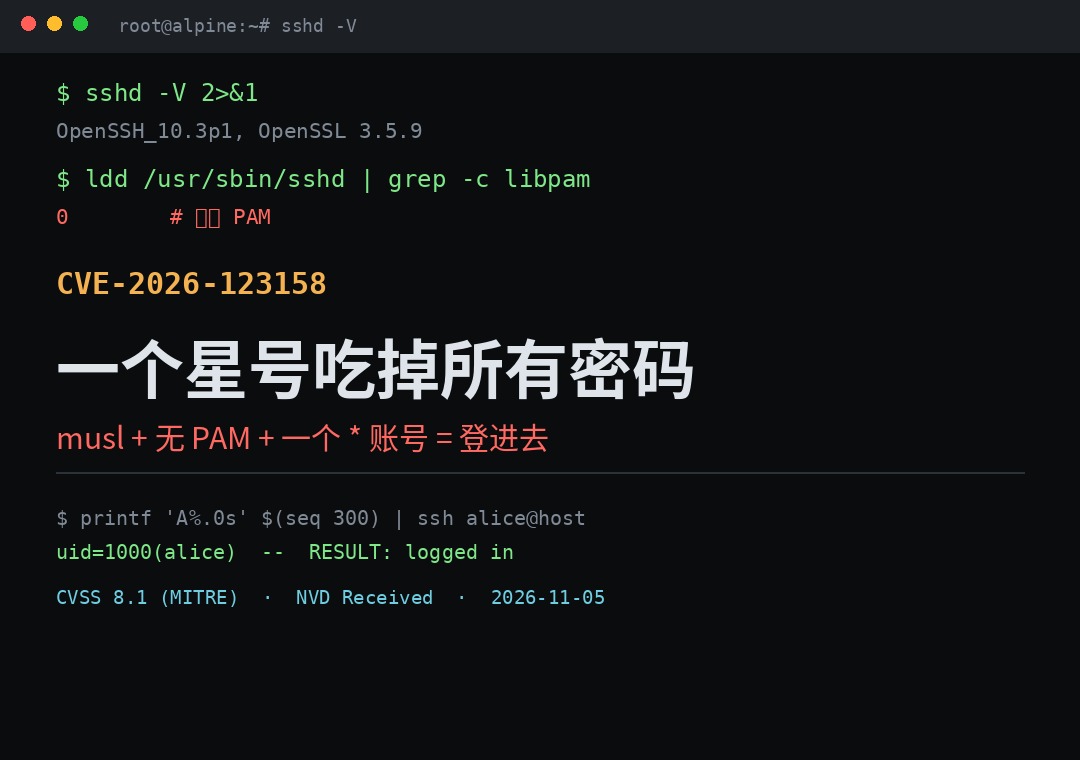
一个星号吃掉所有密码:OpenSSH「sshole」CVE-2026-123158 排查与止血
musl + 无 PAM + 一个密码字段为 * 的账号 + 一个真 $6$ 哈希,四条凑齐就能用 257 字节以上的任...