VAPT 到底是做什么的?NIST SP 800-115 拆解漏洞评估与渗透测试的边界
安全圈里 VAPT(Vulnerability Assessment and Penetration Testing,漏洞评估与渗透测试)几乎是被用得最滥也最容易混淆的一组缩写。采购清单上写”VAPT 服务一次”,交付的可能是一堆扫描报告,也可能是一份真实的入侵路径复盘——两者价差不小,价值更是天壤之别。本文按最权威的一份公开方法论把边界讲清楚:美国国家标准与技术研究院 NIST 的 SP 800-115《Technical Guide to Information Security Testing and Assessment》(2008 年 9 月发布,取代 SP 800-42)。
一、VA 和 PT 的分界线:NIST 一句话点破
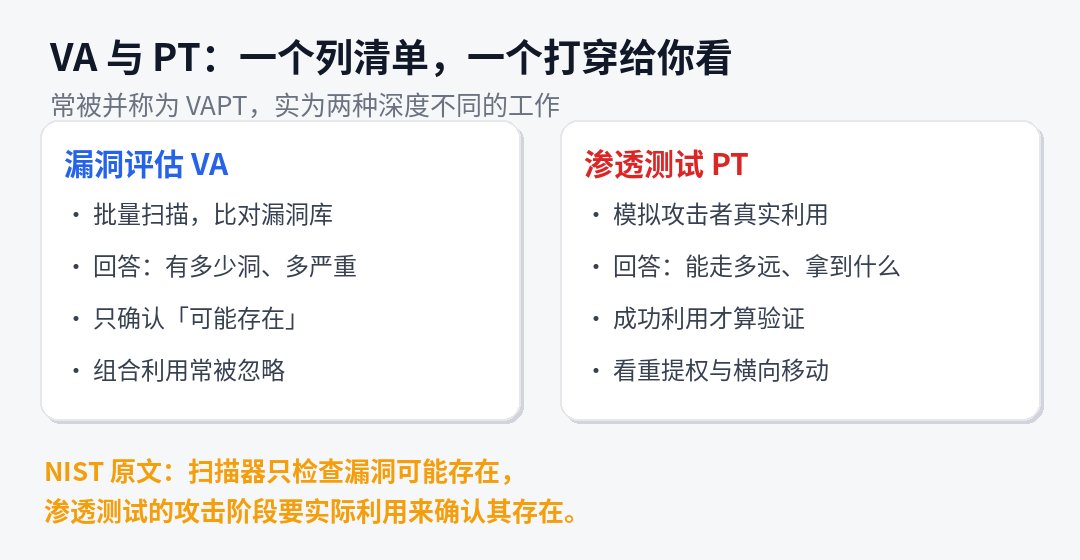
NIST 原文的说法非常直接:漏洞扫描器只检查漏洞”可能存在”(possible existence),而渗透测试的攻击阶段要实际利用(exploits the vulnerability to confirm its existence)来确认它真实存在。这就是两者的本质分工:
- 漏洞评估(VA):批量识别主机、服务、应用,比对漏洞库(如 NVD),输出”有多少洞、多严重”的清单。自动化程度高、覆盖面大,但报告里混着误报,也基本不回答”这些洞组合起来能走多远”。
- 渗透测试(PT):模拟真实攻击者,对选定目标发动实打实的攻击。NIST 特别强调,多数渗透测试的价值在于发现单个系统或多系统上漏洞的组合——拿到比任何单一漏洞都更大的访问权。
一句话:VA 是体检普查,PT 是真人对抗演练。合规场景里两者常打包采购,但验收时必须问清:有没有实际利用验证?还是只交了 Nessus 导出表?
二、NIST 四阶段方法论
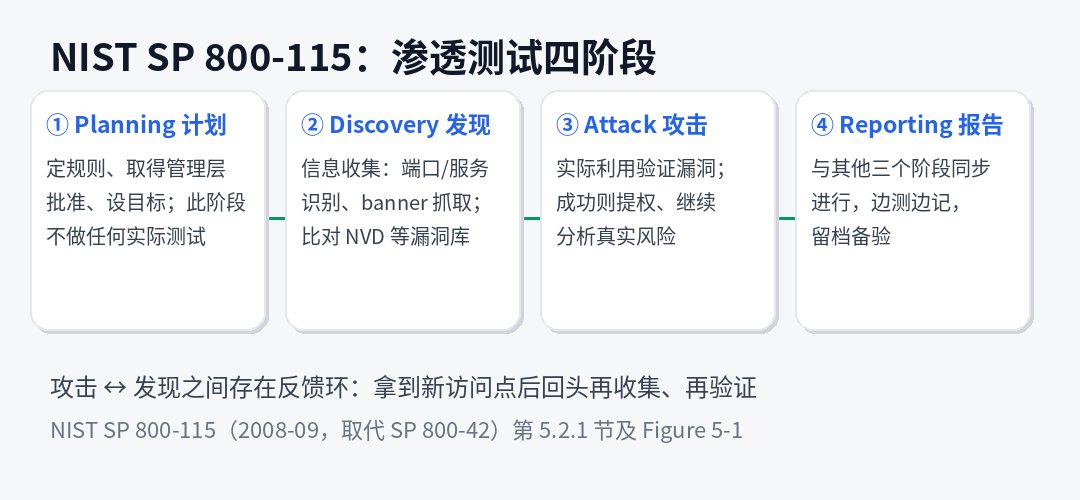
SP 800-115 第 5.2.1 节把渗透测试划分为四个阶段(Figure 5-1):
- Planning 计划:识别规则、取得管理层批准并书面化、设定测试目标。NIST 明确:这个阶段不做任何实际测试,但它是整个测试成败的地基。
- Discovery 发现:信息收集加漏洞分析。端口与服务识别、DNS/WHOIS 查询、banner 抓取、NetBIOS 枚举(仅限内部测试);再把扫到的东西比对漏洞库。人工比库能抓到扫描器漏掉的新奇漏洞,只是慢。
- Attack 攻击:测试的核心。对已发现的潜在漏洞逐个尝试利用;成功则漏洞被验证、同时明确对应的缓解措施;利用后若发生提权,要继续分析网络真实风险水位;某个漏洞打不动就换下一个。攻击与发现之间有反馈环——拿到新立足点后回头再收集、再验证,多系统滚动测试。
- Reporting 报告:不是最后才写,而是与其他三个阶段同步进行,边测边记录。
NIST 也提醒这只是”一种可接受的划分方式”,但业界主流流程(包括 OWASP WSTG 与 PTES 标准)都能对应到这个骨架上:OWASP Web 安全测试指南是 Web 应用测试事实上的公开手册,PTES 则把前期交互/情报收集/威胁建模/利用/后利用/报告六段式写成了社区标准。
三、Overt 还是 Covert:先定游戏规则
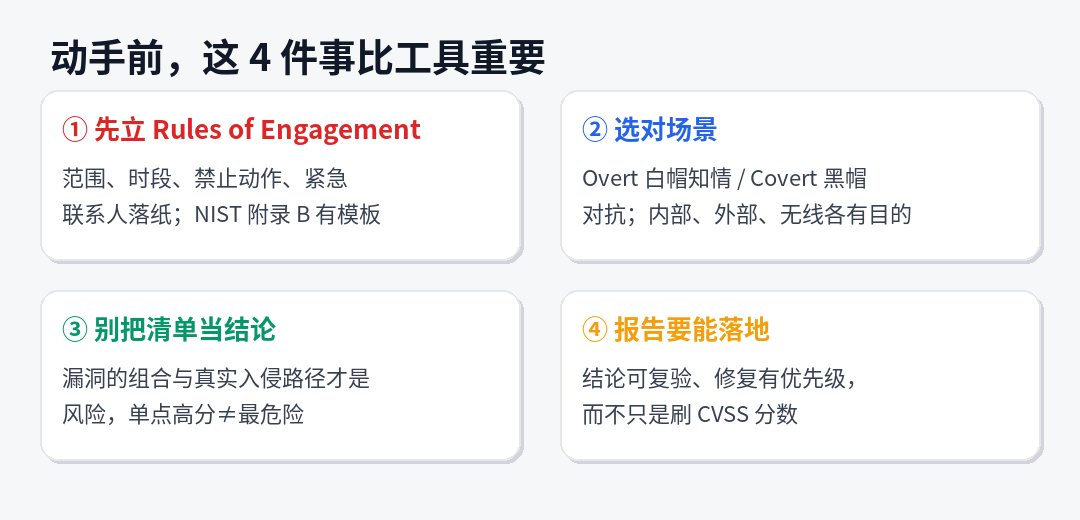
NIST 把安全测试按知情程度分两类:Overt(白帽)测试在 IT 团队知情并同意下进行,目的是尽可能全地找洞;Covert(黑帽)对抗测试则不通知防守方,考察真实对抗下组织能造成多大损失、检测响应是否灵。两者目的完全不同,别用一份扫描报告同时声称两个效果。无论哪种,Rules of Engagement(交战规则)先行:范围、时段、禁止动作(如 DoS、删改生产数据)、停止条件、紧急联系人,全部书面化——NIST 附录 B 直接给了 ROE 模板。渗透测试天然涉及真实系统与真实数据,没有 ROE 的”渗透测试”约等于无照行凶。
四、给甲方和乙方各三条实操建议
甲方验收姿势:1)要求报告区分”扫描发现”与”已验证利用”,只有后者配得上高危结论;2)关注组合路径与最终落脚点(域控?数据库?),而不是 CVSS 平均分;3)核对测试范围与 ROE 是否覆盖了云上资产和 API 面。
乙方职业姿势:1)Plan 阶段没拿到书面批准绝不动手,NIST 把这句话写在了方法论第一节;2)报告同步写,截图、时间线、复现步骤当场留档,事后补记录是质量灾难;3)漏洞分类别只盯 CVE——NIST 点名的三大类是错误配置(尤其不安全默认值)、内核缺陷、缓冲区溢出,实际项目里打穿防线的多数是第一个。
信源:NIST SP 800-115(2008-09),csrc.nist.gov/pubs/sp/800/115/final,PDF 全文核对第 2.4.2、4.3、5.2.1 节与附录 B/F;交叉印证:owasp.org WSTG 项目页、pentest-standard.org。文中定义与论断均可在原文对应章节查证。

itadol5j
暂无介绍....
没有啦 (T▽T)
延伸阅读:
VAPT 到底是做什么的?NIST SP 800-115 拆解漏洞评估与渗透测试的边界
安全圈里 VAPT(Vulnerability Assessment and Penetration Testing,漏...

AIAIA 是什么?港府《伦理人工智能框架》里的 AI 应用影响评估模板拆解
做 AI 治理文档的人大概都见过这个词:AIAIA——AI Application Impact Assessment,...
安全圈都在谈Agentic SOC:CrowdStrike 凭什么敢让 AI 做判断?
最近半年,安全圈的会议圆桌、厂商发布会、甲方 CISO 的朋友圈,出现频率最高的词大概就是 Agentic SOC(代理...
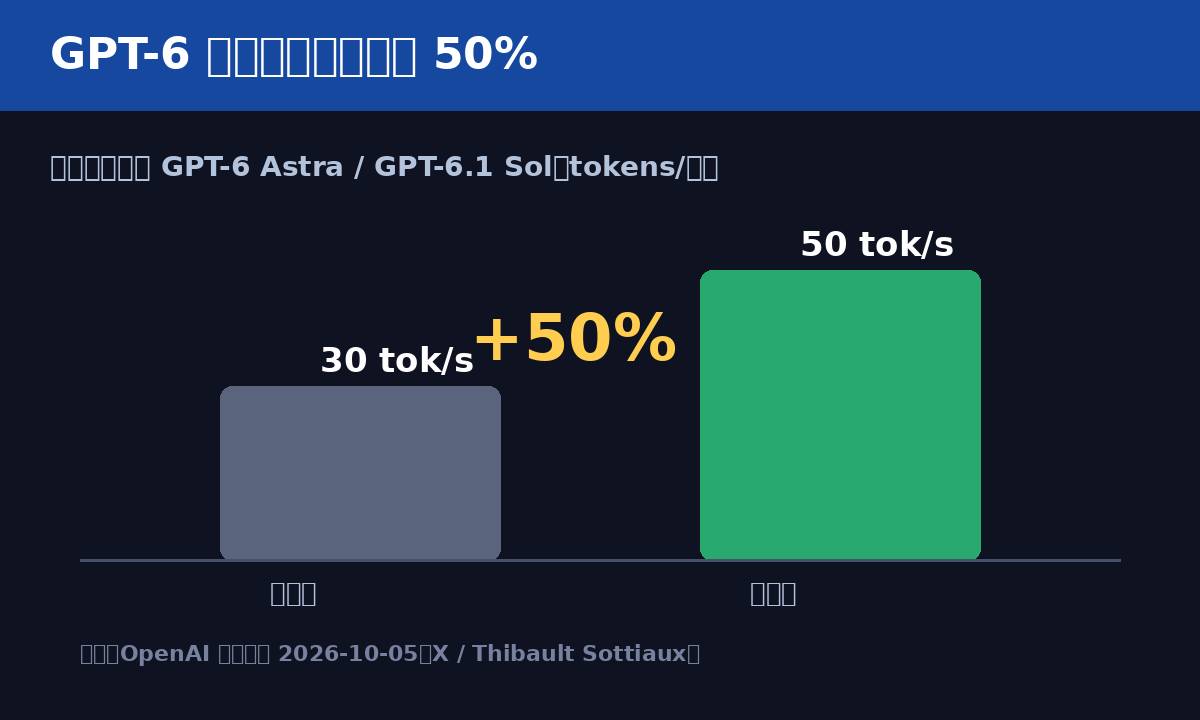
ChatGPT 推出文字水印,GPT-6 提速 50%
很少有 AI 厂商敢笃信「以数量换质量」,OpenAI 偏偏是其中之一。继当年连开 12 天发布会之后,10 月 5 日...
Jev 被请下王座:StartLux 中国开源决策模型冲上第一,3 天做出五档规格
9 月 30 日,上海 AI 公司 StartLux(原点星辉)发布了完全开源的决策模型 StartLux-Decisi...