PHP 一次修了十八个洞,四个能直接拿 shell,8.2 还剩六周寿命
十一月十九号下午两点到两点半之间,PHP 团队放出了四个安全版本。主线是 8.5.13,往下依次是 8.4.28、8.3.37、8.2.36。
同一时间还发了 8.6.0,那是新的大版本,带的是新功能,不是补丁。
这次提前一周就打过招呼。十一月十二号官网挂了一条公告,标题写「即将到来的严重安全版本」,说最高严重级别是 critical。这种预告在 PHP 这边不常见,一般是想给发行版和托管商留出打包时间。
公告里还埋了一句话,后来被很多人略过。原文说,评为 critical 的那些需要非默认配置或者不常见的部署方式。这句话决定了后面一节的读法。
先看数字,这次修得不少
四个版本的 changelog 逐条数下来,数量是这样。
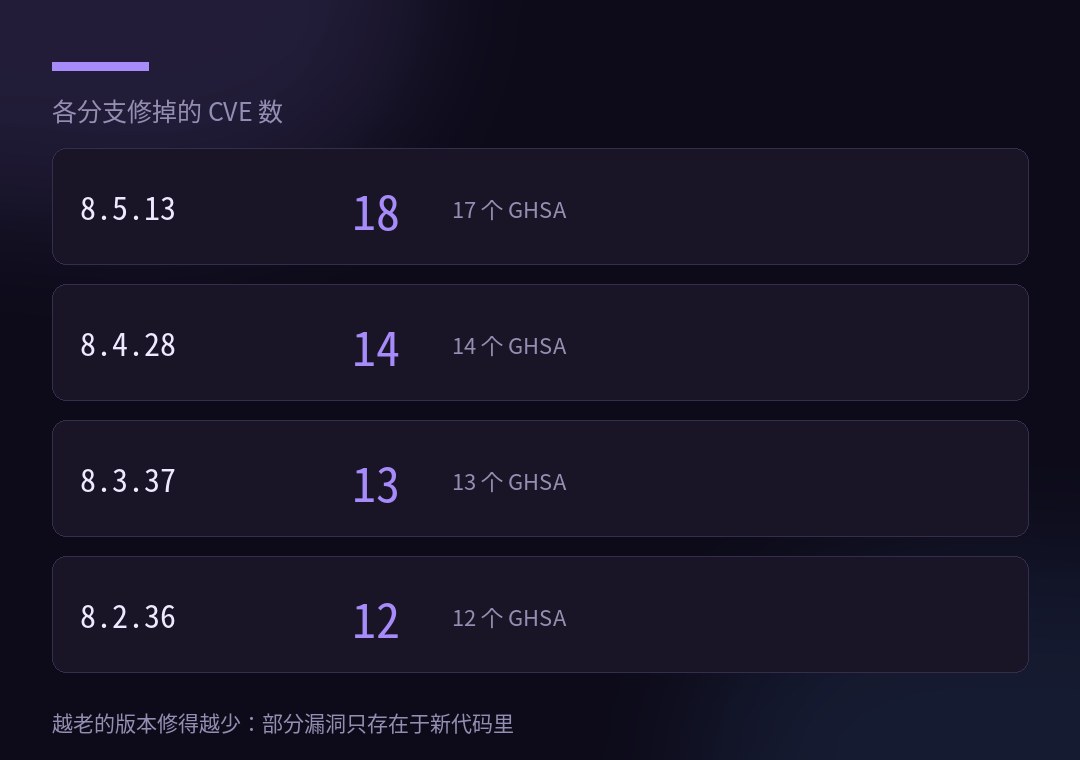
8.5.13 修掉十八个 CVE,附十七个 GHSA 编号。8.4.28 是十四个。8.3.37 十三个。8.2.36 十二个。
越老的版本修得越少,因为有些漏洞只存在于新代码里。8.5 独有的是核心引擎那几个,往下的分支没有那段代码,也就没有那个洞。
四个版本里有四个 CVE 的评分到了九点二,全是 critical。剩下的多数在中等区间,也有高等级的。
那四个九点二,各自要什么条件
四个九点二没有一个是「打一下就有」的,各自都带着条件。
编号 2026-129474,魔术方法回溯里的释放后使用。触发点是 __call 和 __callStatic 在收集调用参数拼回溯的时候,读到已经释放的内存。评分向量里攻击复杂度标的是高,还需要前置条件。
2026-129289,PHP-FPM 的请求走私。条件是应用用 php://input 打开了请求体,但没有读到结尾,FPM 在请求结束时不会把剩下的部分丢掉。前面还有一层反代复用后端连接的话,剩下的字节会被当成下一个请求的开头。
它的攻击复杂度标的是低,向量里只有「需要前置条件」这一项限制。四个里最接近能用的就是它。
2026-126714,会话文件被写坏导致的 RCE。默认的文件会话处理器往已有文件里覆盖写,不会先清空。写到一半被打断,文件里就会留下半截旧数据半截新数据。攻击者要能控制这个时序。
2026-115560,会话序列化器不匹配。前提是开了上传进度,用 php_binary 或者 php_serialize 序列化器写进去,后面又用另一种序列化器读出来。
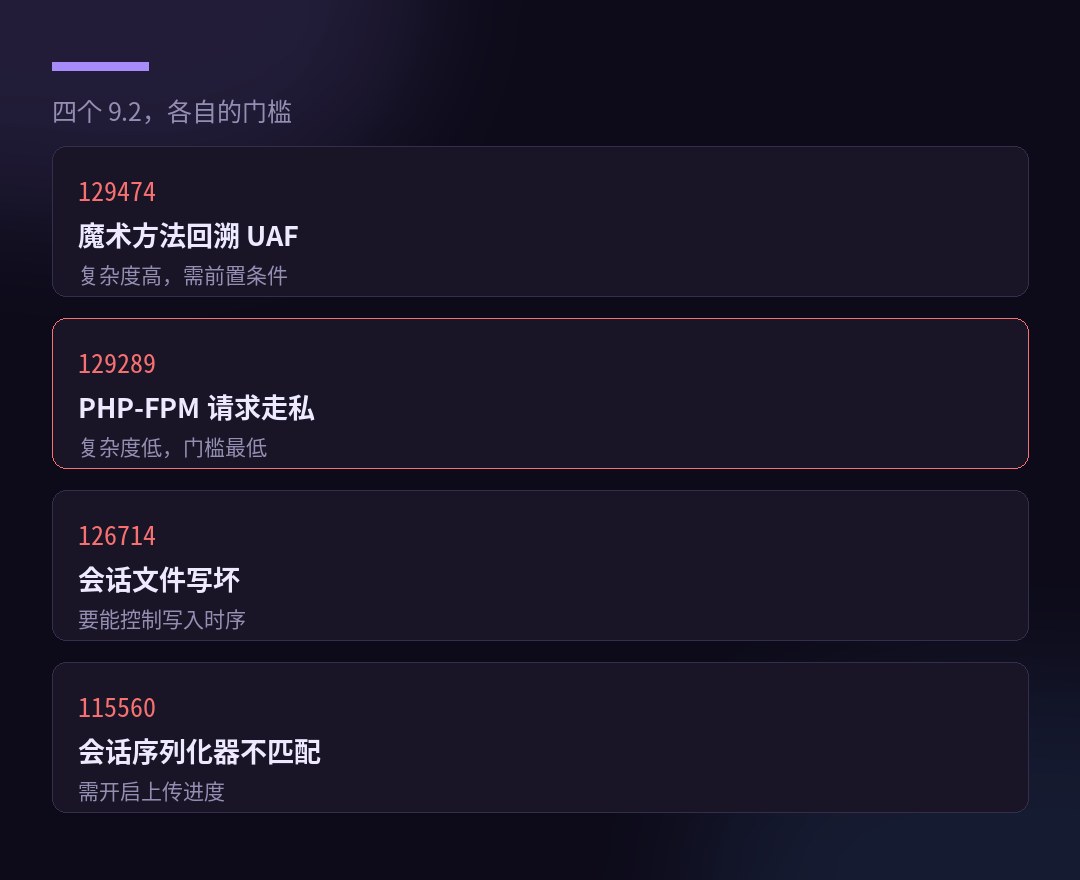
四条对下来,每一条都带着「需要某某开着」。严重级别没问题,打到它们有门槛。门槛最低的是那个请求走私,向量里只有一项限制。
中等级里有个反而更该看
2026-129538 只给了六点九,中等。但它的条件是 cgi.fix_pathinfo 开着,而这个是 PHP 的默认值。
受影响的是 php-cgi,CGI 和 FastCGI 两种模式都算,出问题的地方在修正 PATH_INFO 时越界读写。
这条值得单独拎出来,是因为默认配置就中,不需要额外开什么。国内用 nginx 配 php-fpm 的环境里,fix_pathinfo 关掉的其实不多。
Debian 那边确实跟上了
群里说的 apt 能更新,我核了 Debian 的安全追踪页。
php8.4 在 trixie 的安全源里已经到 8.4.28-1~deb13u1。php8.2 在 bookworm 的安全源里到 8.2.36-1~deb12u1。
注意这里有个细节,Debian 的包版本带的是 ~deb13u1 这种后缀,不是上游的纯版本号。判断有没有装上,看的是这个完整字符串,不是 php -v 打出来的那行。
还有一点,php8.2 那个包对应的是上游 8.2.36,而 8.2.36 的发布日期是十一月十八号,比另外三个早一天。官网归档里能看出来,这一条挂的时间戳是 18 Nov。
8.2 的时间不多了
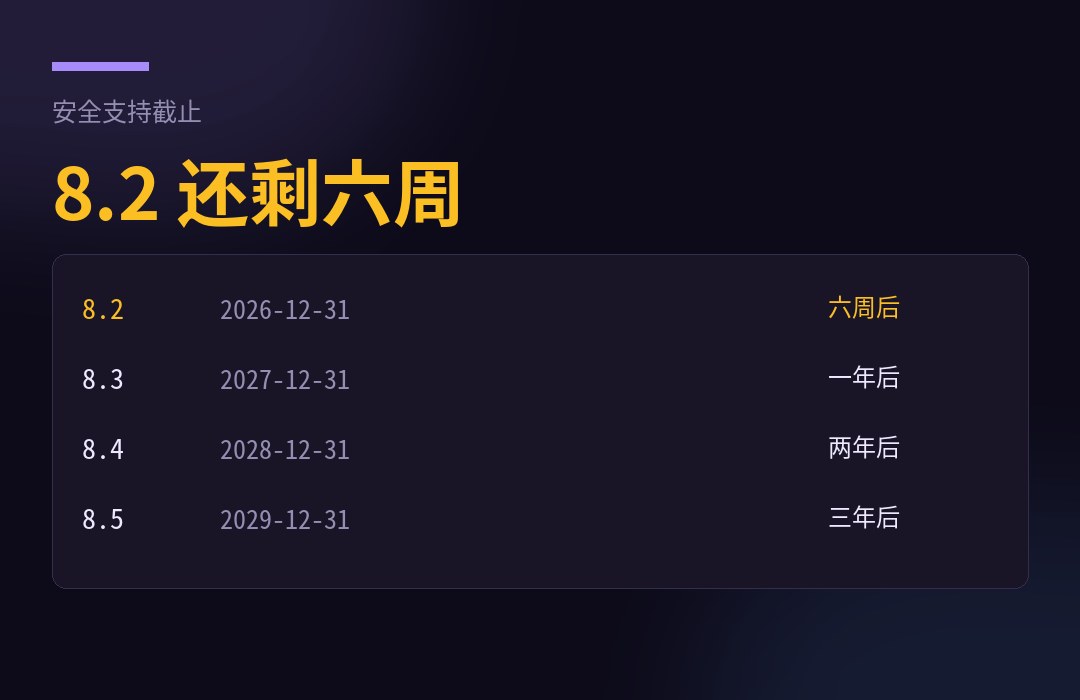
官网的支持版本表写得很清楚。8.2 的安全支持到二零二六年十二月三十一号,也就是六周后。
8.3 到二零二七年年底。8.4 到二零二八年年底。8.5 到二零二九年年底。
到期以后不代表代码里立刻出现新洞,是没有人为它写补丁了。这次 8.2.36 还能拿到十二个修复,是因为还在窗口内。明年一月以后出现的同类问题,8.2 用户就收不到通知了。
从 8.2 升到 8.3 的迁移成本,比大多数人想的小。官方有迁移指南,主要变化是几个废弃项和类型收紧。真正卡人的往往不是语言本身,是框架和扩展的版本要求。这件事得提前排,不能等到十二月最后一周。
8.6 是另一件事,别混着看
同一天发的 8.6.0 不是补丁,是新功能版本。
官方列的几个亮点,偏函数应用、readonly 属性的默认值、一个监控流的 Io\Poll 接口、clamp 函数、时间间隔类、排序方向枚举。
偏函数应用这条影响最大。它让固定部分参数、留空其余参数变成语言层面的事,以前得靠闭包或者第三方库绕。
如果你现在跑 8.5,不需要为了这次安全修复跳到 8.6。安全修复在 8.5.13 里已经齐了。升大版本是另一条决策线,牵扯到扩展兼容和测试覆盖,不该被一个补丁日推着走。
我会怎么排这一周的活
第一件事,先确认跑的到底是哪个版本。php -v 只是开始,还得看 php -i 里的配置文件路径,很多人机器上装了两三个 PHP,改的不是在跑的那个。
用发行版包的,直接看包版本,别信 php -v。Debian 上 dpkg -l | grep php,把完整版本号对一遍。
用 Docker 的,先确认镜像 tag 什么时候更新的。官方镜像跟不跟得上,得去镜像仓库看那个 tag 的时间戳,不能假设。
第二件事,把 PHP-FPM 的进程模型和前端配置过一遍。那个请求走私的条件是「打开了 php://input 但没读完」,这在流式上传、进度条、代理转发的场景里很常见。查一下代码里有没有 php://input 打开之后只读一部分就 return 的地方。
第三件事,会话那块。会话文件写在什么目录,权限怎么配,session.upload_progress.enabled 是不是开着。这两个洞都落在会话上,配置收紧能挡掉一大半。
第四件事才是升级。升级本身不难,难的是回滚预案。PHP 的小版本升级一般不会有兼容问题,但 opcache 和扩展得重新加载,节奏要安排好。
我的判断
这次最值得记的不是「又出了几个 critical」,是官方那句限定语。四个九点二里有三个要非默认配置,只有请求走私那个门槛低。把这句读进去,比看评分有用。
第二个判断,fix_pathinfo 那个六点九反而更容易碰到。它不需要你开什么,默认就中。安全圈的习惯是按分数排序处理,但分数高不等于命中率高。
第三个,8.2 这六周是真的要排期了。现在还能拿补丁,明年一月起就只剩「不修了」这一种回答。迁移这事拖着不会变简单,只会和别的死线撞在一起。
最后一个,PHP 这次的节奏值得留意。四周一个发布周期,提前一周预告,发行版当天跟上。这个流程比大多数语言项目做得规矩,也说明一件事,只要维护方肯按时出补丁,「打补丁」这件事本身就不该成为负担。真正难的一直是知道自己在跑什么版本。

itadol5j
暂无介绍....
没有啦 (T▽T)
延伸阅读:
PHP 一次修了十八个洞,四个能直接拿 shell,8.2 还剩六周寿命
2026 年 11 月 19 日 PHP 发布四个安全版本:8.5.13(18 个 CVE)、8.4.28(14 个)、...

Gemini 4 Neon 凌晨上线,干同样的活比 Opus 5.5 便宜四分之一
2026 年 11 月 18 日,Google 发布 Gemini 4 Neon,输入每百万 token 3 美元、输出...
轮到 NGINX 了,HTTP/2 里躺了十一年的洞,CVSS 9.2,PoC 已公开
2026 年 11 月 18 日 F5 发布 nginx 安全公告,CVE-2026-123007 为 HTTP/2 流...
FBI 通报 ARTEX:从踩点到拿到特权,最快不到三小时
2026 年 11 月 13 日,FBI 通过 IC3 发布 FLASH-20261113-001《ARTEX 自主渗透...
GPT-6.2 Astra 还没发布,我把 skills 的数字重新数了一遍
标题说 206 个 skills,我把 openai/plugins 仓库的完整文件树拉下来数了一遍:65 个插件、53...