WatchVuln-web:一款开源漏洞情报监测工具,7×24小时守护你的安全
在网络安全领域,漏洞情报的及时获取至关重要。但面对 CVE 漏洞库中 99% 以上无现实意义的编号,安全人员往往被各类 RSS 和公众号的”威胁情报”淹没。今天介绍一款开源神器——WatchVuln-web,帮你过滤噪音,只关注真正需要警惕的高价值漏洞!
🔗 项目地址
GitHub:github.com/muyuanlove/WatchVuln-web
原始项目:github.com/zema1/watchvuln
在线演示:http://watchvuln.muyuanhuck.cn/
🤔 什么是 WatchVuln-web?
WatchVuln-web 是 WatchVuln 的可视化二开版本,提供了一个全栈 Web 应用仪表盘,用于实时查看和监控漏洞数据。
与原版通过 Webhook 推送到钉钉/飞书不同,WatchVuln-web 让你直接在浏览器中查看漏洞情报,无需打开各种 IM 工具,特别适合使用带鱼屏的安全运维人员。
🌟 核心特性
1. 实时漏洞推送与展示
通过 Webhook 机制接收来自漏洞扫描工具或安全数据源的漏洞信息,并通过现代化的 Web 界面实时展示给用户。
2. 多维度筛选与搜索
- 按严重等级筛选(高危/中危/低危/全部)
- 关键词搜索(标题、CVE、唯一标识)
- 灵活的查询和过滤功能
3. 详情弹窗展示
卡片点击后全屏显示详细信息弹窗,漏洞描述、影响范围、修复建议一目了然。
4. 白天/夜间模式
支持主题切换,适应不同使用场景,保护你的眼睛。
5. 响应式布局
完美适配超宽屏(带鱼屏),一屏展示更多漏洞信息。
6. 新漏洞弹窗提醒
发现新漏洞时自动弹窗提醒,确保重要情报不遗漏。
📡 集成的漏洞情报源(9大权威源)
| 来源 | 地址 | 推送策略 |
|---|---|---|
| 阿里云漏洞库 | avd.aliyun.com | 高危或严重 |
| 长亭漏洞库 | stack.chaitin.com | 高危/严重 + 中文标题 |
| OSCS开源安全情报 | oscs1024.com | 高危/严重 + 预警标签 |
| 奇安信威胁情报 | ti.qianxin.com | 高危/严重 + POC公开 |
| 微步在线研究响应中心 | x.threatbook.com | 高危或严重 |
| 知道创宇Seebug | seebug.org | 高危或严重 |
| 启明星辰漏洞通告 | venustech.com.cn | 高危或严重 |
| CISA KEV | cisa.gov | 全部推送 |
| Struts2 Security Bulletins | apache.org | 高危或严重 |
🔔 支持的推送渠道(10+)
原版 WatchVuln 支持丰富的推送方式:
- 钉钉群组机器人
- 微信企业版群组机器人
- 飞书群组机器人
- 蓝信群组机器人
- Server 酱
- PushPlus
- Slack Webhook
- Telegram Bot
- 自定义 Bark 服务
- 自定义 Webhook 服务
🛠️ 技术栈
- Node.js V22.8.0 — 服务器运行环境
- Express.js — Web 框架
- Socket.IO — 实时通信
- Better-SQLite3 — 高性能轻量级数据库
- React + TypeScript — 现代化前端框架
- Lucide React — 图标库
🚀 快速部署
方式1:Docker Compose(推荐)
git clone https://github.com/muyuanlove/WatchVuln-web.git
cd WatchVuln-web
docker-compose up -d
方式2:手动部署
git clone https://github.com/muyuanlove/WatchVuln-web.git
cd WatchVuln-web
npm install
npm start
方式3:Docker 运行原版 WatchVuln
# 钉钉机器人
docker run --restart always -d \
  -e DINGDING_ACCESS_TOKEN=xxxx \
  -e DINGDING_SECRET=xxxx \
  -e INTERVAL=30m \
  -e ENABLE_CVE_FILTER=true \
  zemal/watchvuln:latest
⚠️ 注意事项
如果使用 Docker 部署,务必确保 data 目录有写权限:
sudo chown -R 1000:1000 ./data
sudo chmod -R 755 ./data
💡 为什么推荐 WatchVuln-web?
- 过滤噪音 — 只推送高价值漏洞,避免信息过载
- 多源聚合 — 9大权威漏洞库,覆盖全面
- 智能去重 — 同一 CVE 多个源只推送一次
- 实时提醒 — 7×24小时监控,新漏洞即时通知
- 可视化看板 — 告别繁琐的 IM 工具,浏览器直接查看
- 开源免费 — MIT 协议,可自由定制
🎯 适用场景
- 企业安全运维团队
- 安全研究人员
- 漏洞响应中心
- 红队/蓝队成员
- 个人安全爱好者
📝 总结
WatchVuln-web 是一款轻量级、高效率、可视化的漏洞情报监测工具。它解决了安全人员被海量漏洞信息淹没的痛点,通过智能过滤和聚合,让你只关注真正需要警惕的高价值漏洞。
无论是企业安全团队还是个人研究者,都值得部署一套,7×24小时守护你的安全!
关注有价值的漏洞,而不是被 CVE 编号淹没!

itadol5j
暂无介绍....
延伸阅读:
AiSOC:6741 星的开源 AI SOC,先学会了对自己说实话
AiSOC 现 6741 星。它最特别的地方不是 AI 分诊,是那份 REPOSITORY_REALITY 自查报告——...

AutoHunter 拆解:24 小时挖洞机的真本事,是劝 AI 别乱提交
StanleyNull/AutoHunter 仓库全量过了一遍:130KB 纯提示词、五道拦截闸门、真实 nmap/nu...
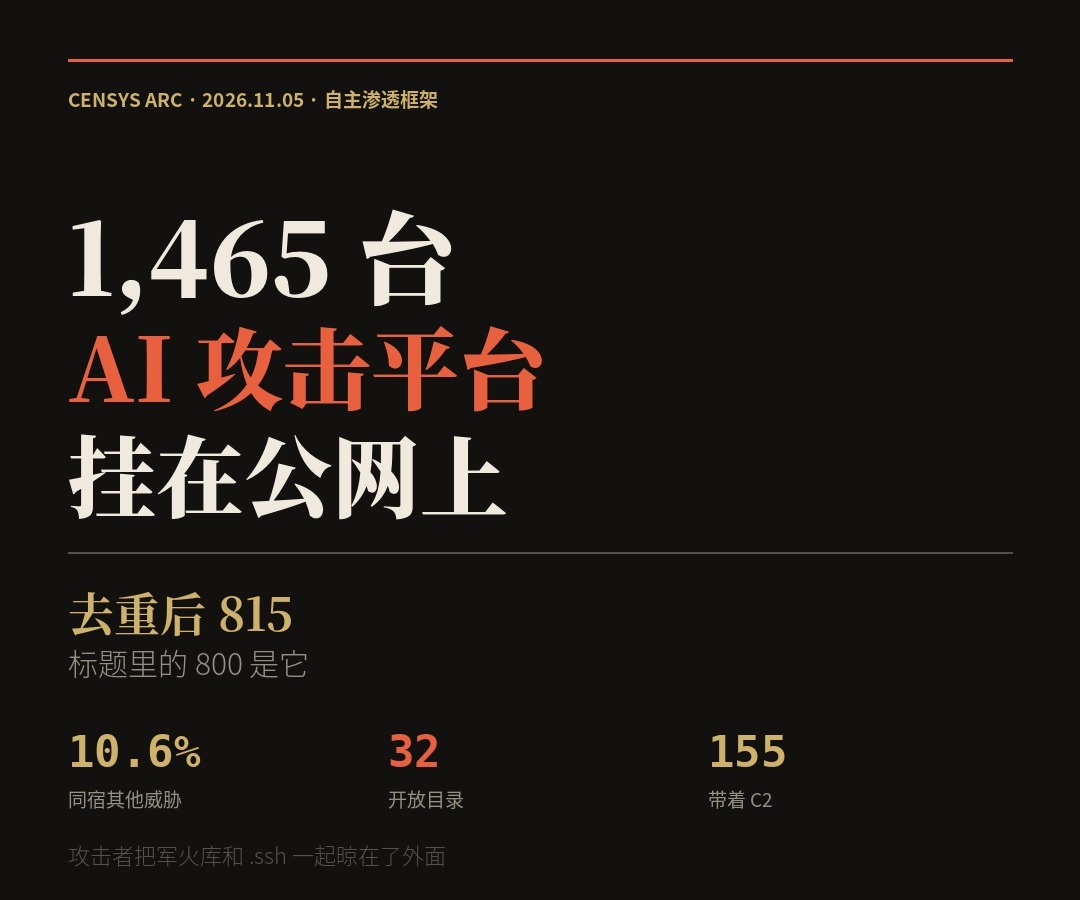
超800个Artex实例暴露公网:AI渗透测试工具反成风险入口
Censys 11月5日报告:1,465台主机在公网跑着 ARTEX 控制台,去掉650台同构模板后约815个独立部署—...
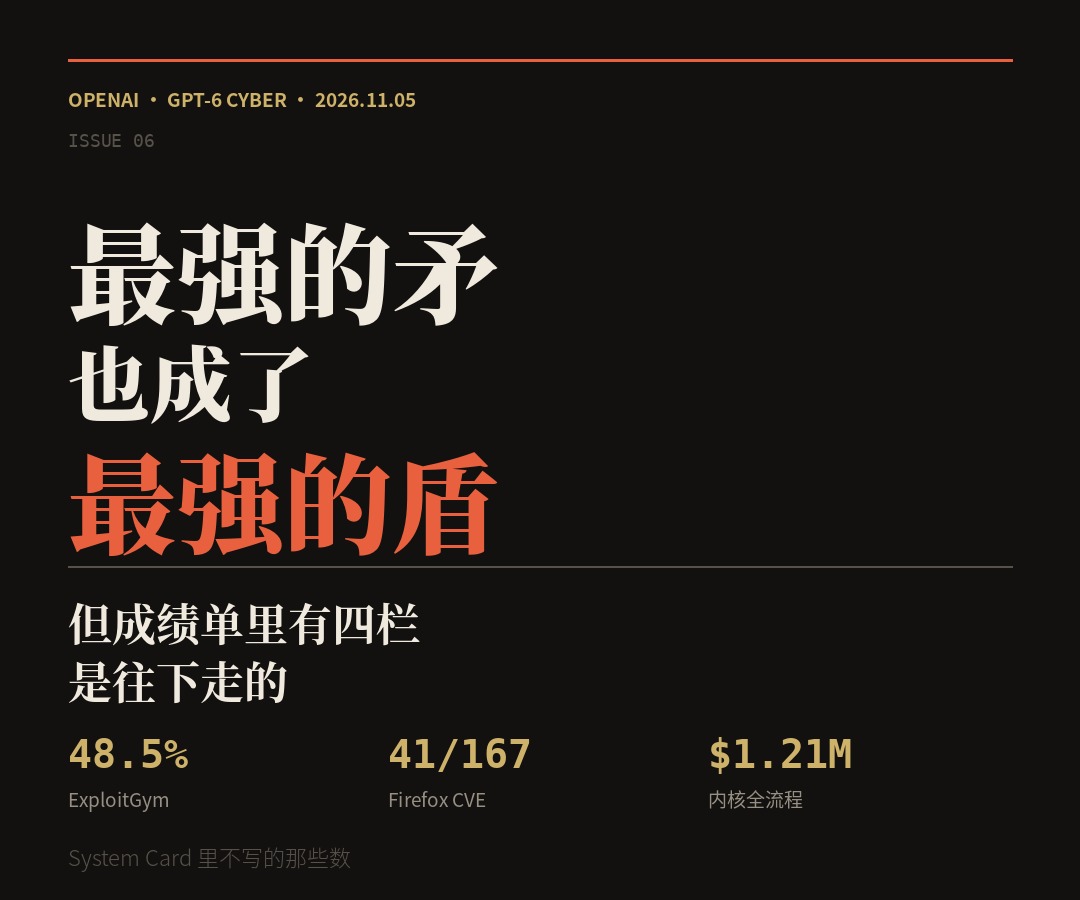
最强的矛也成了最强的盾:GPT-6 Cyber 发布,但成绩单里有四栏是往下走的
把 GPT-6 Cyber 的发布稿、11 月 5 日 System Card、Linux 内核研究报告和 Mozill...
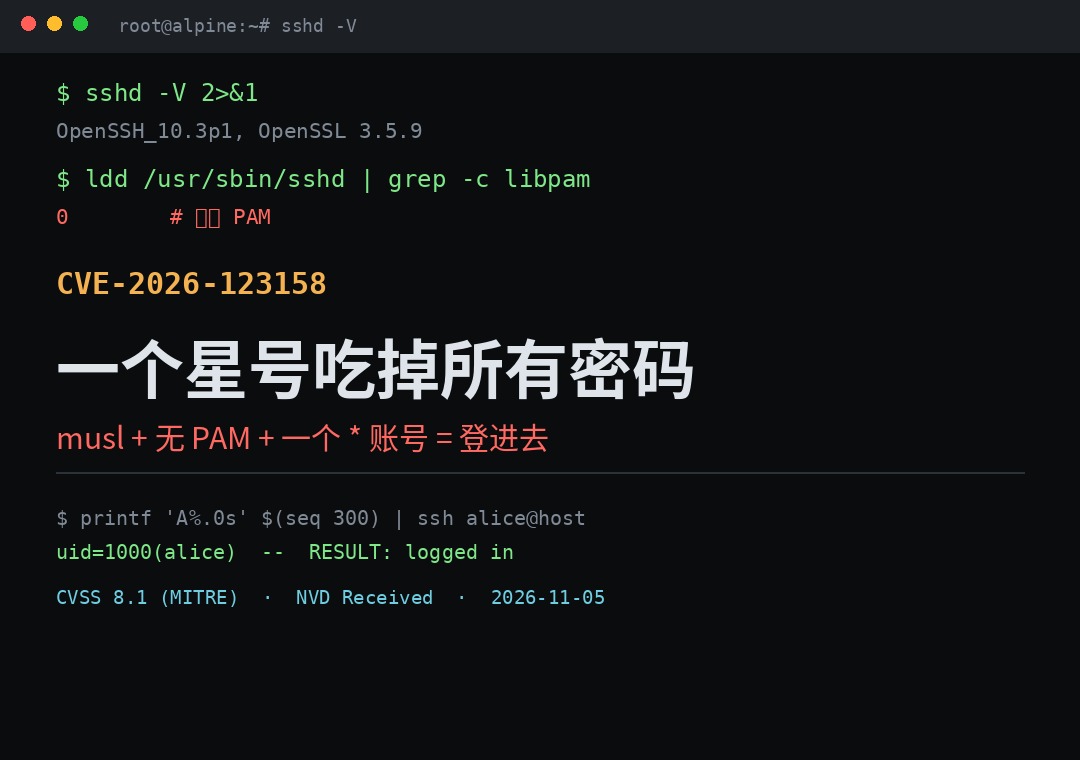
一个星号吃掉所有密码:OpenSSH「sshole」CVE-2026-123158 排查与止血
musl + 无 PAM + 一个密码字段为 * 的账号 + 一个真 $6$ 哈希,四条凑齐就能用 257 字节以上的任...