Onyx:一站式渗透测试神器,自动识别微信小程序、反编译分析、提取敏感信息,搭配多引擎测绘
在渗透测试和安全攻防领域,工具的选择往往决定了工作效率和成果质量。今天介绍一款国产开源神器——Onyx,它集合了多种渗透测试常用的功能和工具,整合空间测绘、漏洞扫描、主机探测、信息收集、微信小程序分析等能力,提供一站式的渗透测试工作台,让你告别到处切换工具、网站的麻烦!

🔗 项目地址
GitHub:github.com/Mstce/Onyx
Onyx 是一款安全测试工具集,完全开源免费,支持 Windows、macOS、Linux 多平台,是安全研究员和渗透测试人员的得力助手。
🎯 核心功能模块
1. 空间测绘 — 三大引擎联动
Onyx 集成 Fofa、Hunter、Quake 三大网络空间测绘引擎,支持批量资产导出,让你快速掌握目标资产全貌。
- 多引擎联合查询,提高资产发现率
- 支持批量导出,方便后续分析
- 可视化展示,一目了然
2. 漏洞扫描 — Nuclei 引擎驱动
基于 Nuclei 引擎,支持 POC 管理、批量扫描、请求包可视化、一键生成验证图片,让漏洞检测更高效。
- POC 管理:兼容 Nuclei 模板格式,支持自定义 POC
- POC 编辑器:Monaco 编辑器,支持语法高亮
- AI 助力:支持 AI 生成 POC
- 请求重放:支持自定义 HTTP 请求,实时查看请求和响应
3. 微信小程序分析 — 自动化神器
这是 Onyx 的一大亮点!支持微信小程序自动识别、反编译、敏感信息提取,让小程序安全测试变得简单高效。
- 自动扫描:自动扫描微信小程序
- 小程序反编译:支持 .wxapkg 文件反编译与代码分析
- 敏感信息搜集:自动提取小程序中的敏感信息
- 自定义正则:支持自定义正则表达式进行信息匹配
4. 辅助工具 — 渗透测试瑞士军刀
内置多种实用工具,覆盖渗透测试常见场景:
- CyberChef:数据转换和处理
- JWT 密钥爆破:JWT Token 安全测试
- 编码转换:多种编码格式互转
- Fscan 结果处理:自动解析和格式化 Fscan 扫描结果
- 攻防批量截图:批量网页截图留存证据
5. 应用加解密 — 常见应用支持
提供常见应用/中间件的加解密工具:
- FinalShell、Navicat
- 蓝凌、致远、帆软
- Druid、JBoss
- 支持公众号、小程序、企业微信的 AK、SK 利用
6. 企业信息 — 资产关联分析
- IP 归属地查询
- ICP 备案信息查询
- 企业与股权结构分析:通过域名查询相关企业信息,股权结构分析,资产收集与关联分析
7. 信息探测 — 全面资产识别
- 端口扫描
- 杀软识别
- 指纹识别
- 敏感信息采集:JS 分析、API 提取
💡 为何选择 Onyx?
| 优势 | 说明 |
|---|---|
| 🎯 一站式 | 集成多种工具,告别频繁切换 |
| 🚀 高效 | 自动化扫描和分析,提升效率 |
| 📱 小程序 | 专门针对微信小程序的安全测试 |
| 🔧 易用 | 图形化界面,操作简单直观 |
| 💰 免费 | 完全开源,免费使用 |
| 🌐 多引擎 | 支持 Fofa、Hunter、Quake 三大测绘引擎 |
🛠️ 快速开始
下载安装
访问 Releases 页面,下载对应平台的安装包:
- Windows:Onyx-win-x64.exe
- macOS:Onyx-mac-x64.dmg
- Linux:Onyx-linux-x64.AppImage
macOS 特别说明
macOS 用户如果打不开,请运行以下命令:
sudo xattr -d com.apple.quarantine Onyx.app🎯 适用场景
- 渗透测试:全面的资产发现和漏洞检测
- 安全评估:企业安全态势评估
- 攻防演练:红队攻击和蓝队防御
- 小程序安全:微信小程序安全测试
- 信息收集:目标资产信息收集和关联分析
📝 总结
Onyx 是一款功能强大的国产开源渗透测试工具集,一站式解决渗透测试中的多种需求。无论是空间测绘、漏洞扫描,还是微信小程序分析、企业信息收集,Onyx 都能胜任。
对于安全研究员、渗透测试人员、红蓝对抗参与者来说,Onyx 是一个不可多得的利器。特别是其微信小程序自动反编译和敏感信息提取功能,填补了国内工具在这一领域的空白。
如果你正在寻找一款功能全面、操作简单、免费开源的渗透测试工具,Onyx 绝对值得一试!
Onyx:让渗透测试更简单,让安全防护更高效!

itadol5j
暂无介绍....
延伸阅读:
AiSOC:6741 星的开源 AI SOC,先学会了对自己说实话
AiSOC 现 6741 星。它最特别的地方不是 AI 分诊,是那份 REPOSITORY_REALITY 自查报告——...

AutoHunter 拆解:24 小时挖洞机的真本事,是劝 AI 别乱提交
StanleyNull/AutoHunter 仓库全量过了一遍:130KB 纯提示词、五道拦截闸门、真实 nmap/nu...
超800个Artex实例暴露公网:AI渗透测试工具反成风险入口
Censys 11月5日报告:1,465台主机在公网跑着 ARTEX 控制台,去掉650台同构模板后约815个独立部署—...
最强的矛也成了最强的盾:GPT-6 Cyber 发布,但成绩单里有四栏是往下走的
把 GPT-6 Cyber 的发布稿、11 月 5 日 System Card、Linux 内核研究报告和 Mozill...
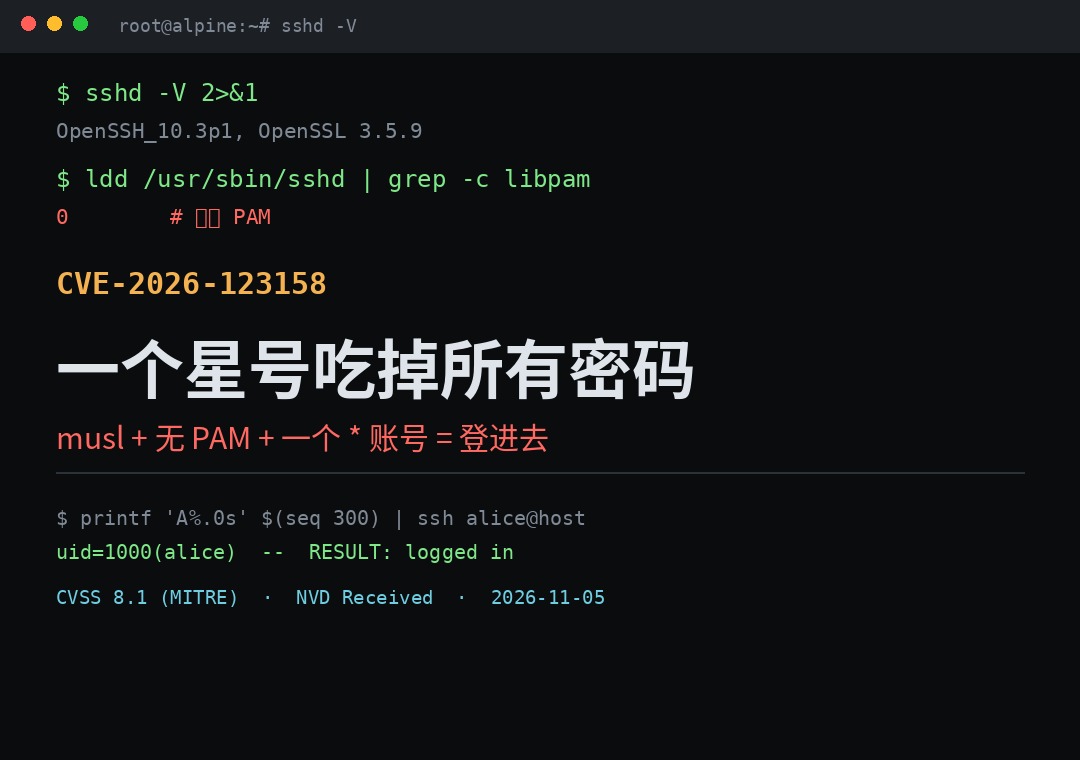
一个星号吃掉所有密码:OpenSSH「sshole」CVE-2026-123158 排查与止血
musl + 无 PAM + 一个密码字段为 * 的账号 + 一个真 $6$ 哈希,四条凑齐就能用 257 字节以上的任...