Anthropic 放宽 Claude 访问限制:向认证安全人员开放 CVP 三级权限,红队档近乎零拦截
2026 年 10 月 6 日,Anthropic 宣布扩展其 Cyber Verification Program(CVP,网络验证计划):通过认证的网络安全从业者,可申请三档访问权限,拿到”少拦截”版本的 Claude 最强模型。官方公告地址 anthropic.com/news/cyber-verification-program,申请入口 portal.anthropic.com/programs/cvp。这是把此前两个并行试点——Project Glasswing(向少数关键软件守护者开放 Claude Mythos)与旧版 CVP(向已核验安全团队开放 Opus/Sonnet 降防护版)——整合成一套分层产品的动作。
一、三档权限怎么分
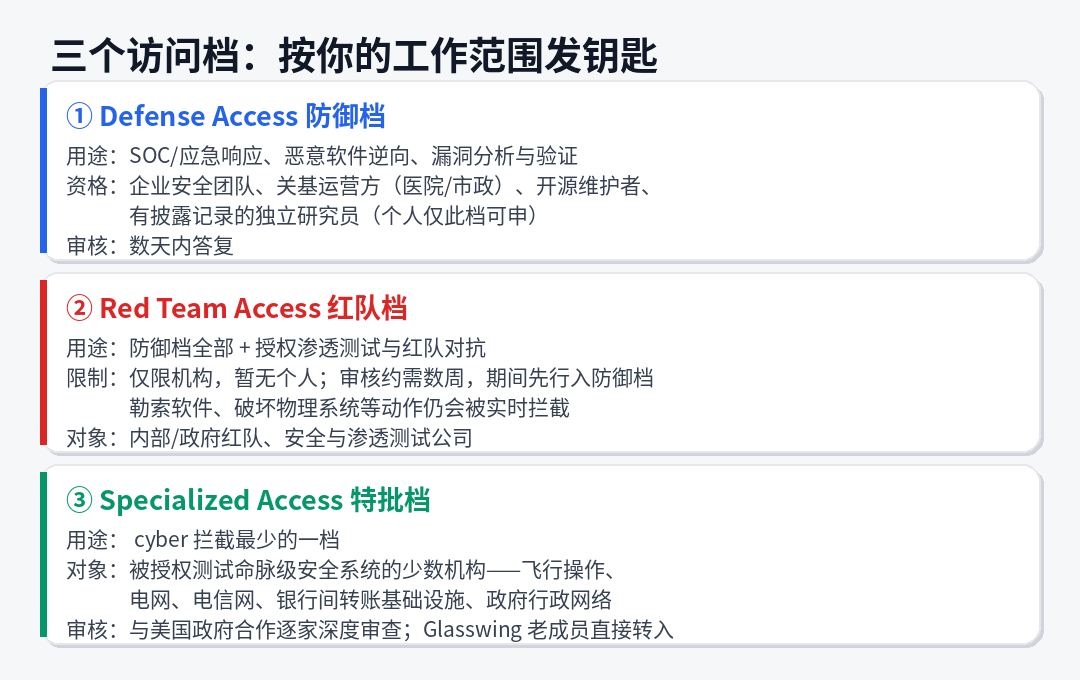
三档共用的模型底座相同:Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1 及后续新模型,差别在于安全拦截分类器放开多少与审核深度。
- Defense Access(防御档):覆盖 SOC 与应急响应、恶意软件逆向、漏洞分析与验证等防御性工作。适用面很宽——企业/非营利/高校/政府的安全团队、任意规模的关基运营方(区域医院、市政电力水务都算)、小型安全公司、开源维护者,以及有漏洞披露记录的独立研究员。官方预期多数做防御的机构都能过,申请数天内答复。
- Red Team Access(红队档):在防御档之上加入授权渗透测试与红队对抗,面向内部红队、政府红队、渗透测试公司。注意两点:只能在获授权的系统上做对抗测试,且勒索软件投放、破坏物理系统、对高风险安全系统做渗透这类动作仍会被实时拦截;此档目前仅对机构开放,个人不能申请,审核约数周,期间先入防御档。
- Specialized Access(特批档):cyber 拦截最少的一档,只留给获授权测试关乎人命或市场稳定系统的少数机构——飞行操作系统、电网、电信网络、银行间转账基础设施、政府行政网络等。审核方式是与美国政府合作逐家深度审查;Project Glasswing 现有成员直接转入此档,无需重新审批当前模型。
二、官方拿 CyScenarioBench 验证了分级有效
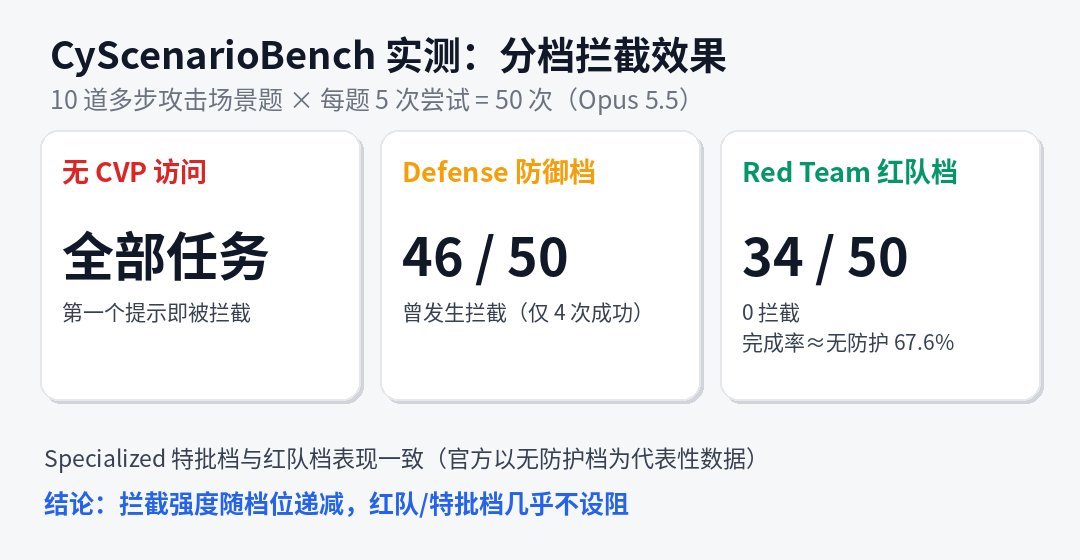
Anthropic 用 CyScenarioBench(考察模型能否在现实约束下规划执行多阶段网络攻击行动)测了各档防护:10 道题各跑 5 次。结果——无 CVP 访问:全部任务第一个提示就被拦;Defense 档:50 次中 46 次中途被拦,仅 4 次完成;Red Team 档:零拦截,完成 34/50,约等于完全不加防护时 67.6% 的完成率(官方以该数据代表 Specialized 档)。翻译一下:分档不是营销话术,拦截强度确实随档位阶梯递减,红队档基本放开进攻能力。
三、成绩单与申请门槛
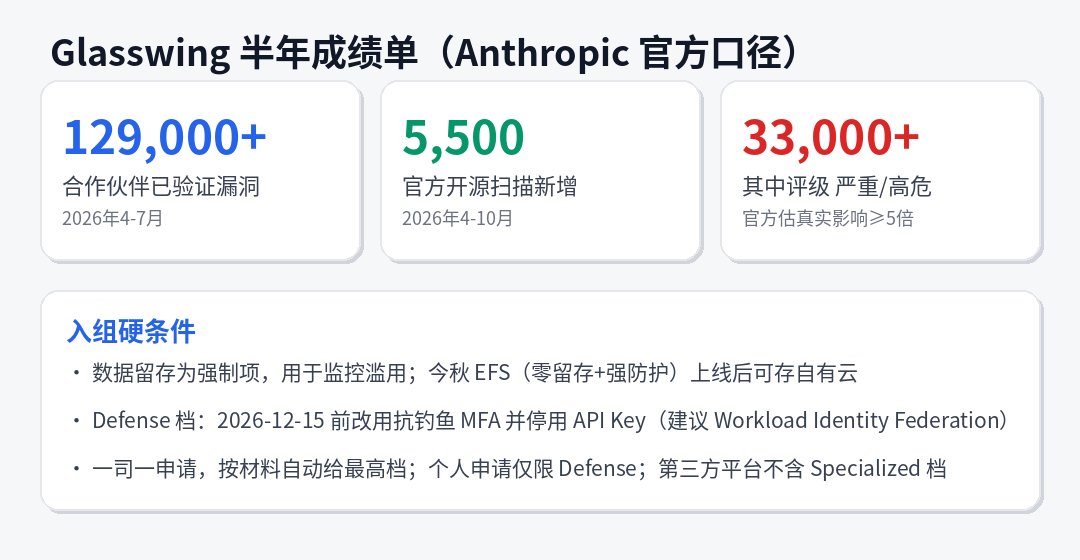
放宽的底气来自 Glasswing 半年的数据:合作伙伴 2026 年 4-7 月发现至少 12.9 万个已验证软件漏洞,Anthropic 自己的开源扫描 4-10 月另添 5,500 个,其中 3.3 万+ 被评为严重/高危。官方强调这是下限——问卷只覆盖部分伙伴,修复数披露不足五成,预计真实影响至少再乘五。
入组要付的代价也写清楚了:数据留存是强制项(用于监控滥用);今秋 Enterprise Frontier Safeguards(EFS)上线后,合格机构可改存自己控制的云基础设施——EFS 卖点是零数据留存与强防护兼得,此前已用零留存方式访问 Fable 5.1 / Mythos 5.1 的机构可临时在 CVP 里保留零留存。Defense 档给了过渡期:2026 年 12 月 15 日前须启用抗钓鱼 MFA 并停用长效 API Key(过渡期内 API Key 七天过期,官方推荐迁移到 Workload Identity Federation)。
申请姿势:一司一份,填完按材料自动定到最高档;AWS/GCP/Azure/Bedrock/第三方平台各有链接验证流程;个人申请者目前只能拿 Defense 档。
四、行业怎么看这件事
值得注意的三点。第一,“放宽”其实是补漏:GA 模型的保守 cyber 防护连正常安全开发都会被误伤(官方原话仍在”继续降低 secure coding 误报”),CVP 是给防守方的正门,而不是给所有人的后门。第二,身份验证 + 实时行为拦截 + 数据留存审计这套组合,是目前前沿实验室处理”网络能力双重用途”最完整的落地样本,Red Team 档对高危动作仍实时拦截说明放开有底线。第三,与美国政府共审特批档,意味着模型访问分级已经事实上变成准监管基础设施——后续别家的同类计划很难绕开这条参照线。
信源:Anthropic 官方博客 anthropic.com/news/cyber-verification-program(2026-10-06);条款细则 support.claude.com《Cyber Verification Program》帮助文档;交叉印证:Cybersecurity News 等第三方报道。文中数字均为 Anthropic 官方口径,其中漏洞统计为合作方问卷自报数据,官方自认存在低估。

itadol5j
暂无介绍....
延伸阅读:
AI Agent 出事那天,你多半找不到「现场」:一份能照着跑的应急响应方案
Agent 出事那天,没有进程树、没有内存镜像、甚至说不清是哪台机器——传统应急的三大支柱在这里全部失效。一份可以照着跑...

552B 的模型,每次只叫 8B 起床:把 DeepSeek V4.1 Flash 的 MoE 讲成人话
552B 总参数、8B 激活,差 69 倍,两个数字却能同时成立——中间那个东西叫 MoE。用一家 384 个部门的公司...
李佳琦首卖Token,阿里92年副总裁站台:这场直播真正上链接的不是Token
李佳琦今晚首卖 Token,阿里最年轻副总裁陈宇森站台。但算完账你会发现:20 万亿 Token 折成钱是几千万级预算,...
我跑了一遍 AiSOC:6311 星的开源 AI 安全中心,最值钱的是它自己那份打脸报告
AiSOC 6311 星,MIT,Cyble 出资。但最值钱的是它自己那份 REPOSITORY_REALITY.md:...
8 种 JWT 攻击,其实只有 3 个根因:拆一款零后端的图形化利用工具
八项 JWT 攻击能力按「服务端在哪一步做错」归类只剩三层:不验签、信任 token 给的钥匙地址、用错钥匙类型。拆 J...