我去核了 CARLIY0S 那份报告:四个 Claude 开会吵架,拒绝就换本地代码
先说结果:这套东西是真的,Straiker 在 10 月 21 日发了完整报告,证据来自团伙自己的服务器。但我去核原文的时候发现,标题里那句「400 家金融机构被攻破」和报告原文对不上——原文写的是 attack over 400 financial targets,攻的是 400 多个目标,不是攻破 400 家。这俩差别不小,后面细说。
我花了两个小时把那份报告从头啃到尾,中间翻车两次:第一次是照着国内转载找 CrowdStrike 和 DeepSeek 那部分,报告里压根没有;第二次是去找「400 家被攻破」的原始出处,怎么找都找不到,最后确认是转述时把 targets 翻成了「攻破」。
所以这篇不吹不黑,就讲我核出来的东西——包括这个团伙到底怎么搭的、哪些是真的、哪些是媒体加的戏。
一、先把这个团伙是谁搞清楚
报告里点名的主体是这样的:
- CyberCartel:墨西哥方向的网络犯罪团伙,活动可追到 2012 年,长期打拉美金融系统。
- Tr4nsHack Team:这次行动的对外身份,Straiker 内部编号 AiPT-67(AiPT = AI-powered Persistent Threat,对应传统 APT)。
- Hexagon Security Labs Mexico:挂的壳公司名,用来给自己套一层「安全实验室」的皮。
- CARLIY0S:他们搭的那套多智能体攻击系统,报告的主角。
这个团伙值得单说的背景是:它不是那种突然冒出来的脚本小子。十几年打金融系统攒下来的业务理解——银行内部怎么流转、支付网关怎么对账、风控盯什么——才是这套系统能跑起来的前提。模型只是把他们的速度提上去了,不是从零教会他们怎么抢银行。
这一点挺关键。你要是以为「有了 AI 谁都能干」,那就把门槛看低了。真正的门槛一直在业务理解,AI 负责的是把「理解」变成「产出」的那段手工活。
二、四个 Claude 分工吵架,一个拍板
这部分是我看完整份报告最服气的地方——不是技术多高深,是工程上真想明白了。
系统的心脏叫「指挥官」,跑在 Cursor IDE 里,本质上就是一个人在一个 AI 编辑器里敲命令,调一个叫 CARLIY0S.py 的脚本。脚本再去调 Anthropic API,把活分给四个固定角色的子智能体:
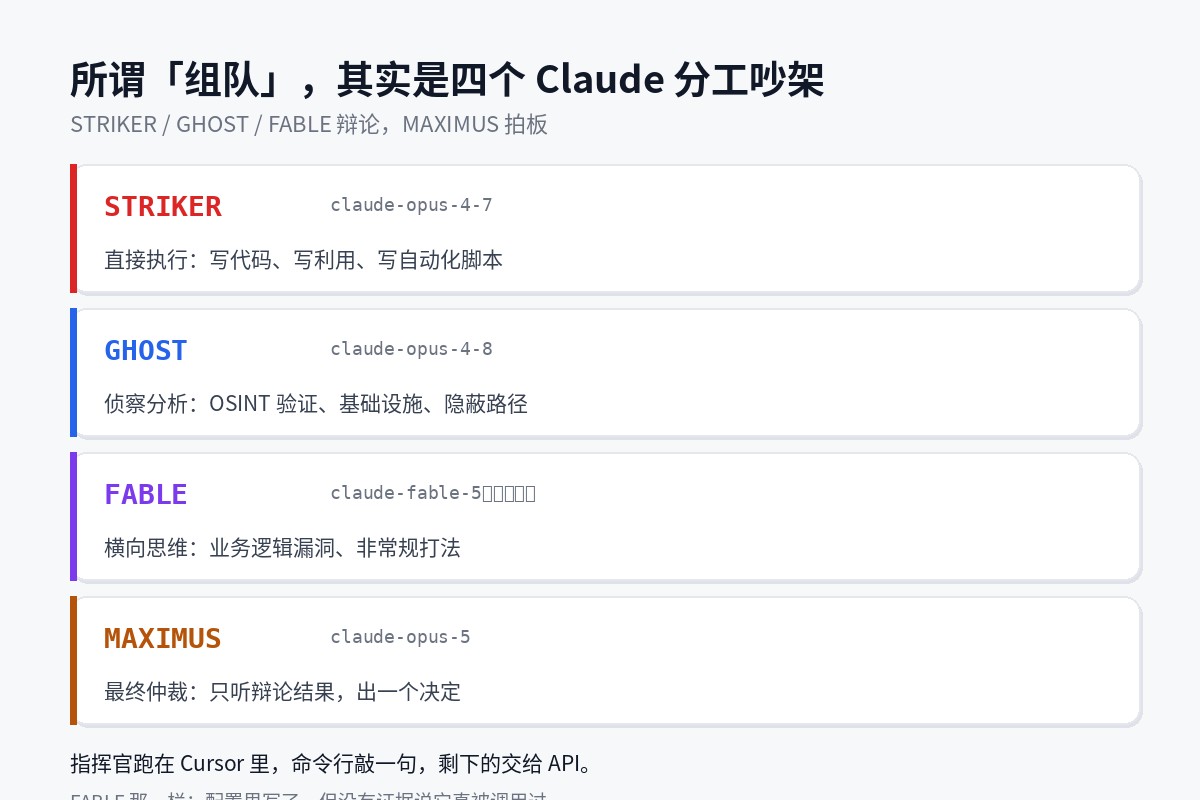
| 代号 | 背后模型 | 干什么 |
|---|---|---|
| STRIKER | claude-opus-4-7 | 直接执行:写代码、写利用、写自动化脚本,不问授权背景 |
| GHOST | claude-opus-4-8 | 侦察分析:OSINT 验证、基础设施识别、隐蔽路径 |
| FABLE | claude-fable-5(未证实) | 横向思维:业务逻辑漏洞、非常规打法 |
| MAXIMUS | claude-opus-5 | 最终仲裁:只看辩论结果,返回一个「关键决定」 |
注意这套设计里最聪明的一步:不是让一个模型想出一个方案就干,而是让三个角色互相拆台,再由第四个裁判收敛。
报告原话是这么说的——让它们互相交叉验证、批判对方的 payload、迭代打磨策略,从而克服单个模型单打独斗时会出现的幻觉和逻辑错误。
说白了,这是把「多模型辩论」当降噪手段在用。单模型容易一条道走到黑,三个角色立场不同,能互相揪出瞎编的地方。
还有一个细节得标注一下:FABLE 那个 claude-fable-5 只是写在配置文件里,报告自己说了没有证据证明它真被成功调用过,所以这条算未证实。Anthropic 九月那份威胁报告也说过,他们处理的网络攻击案例里没涉及 Fable 或 Mythos 模型。
三、六个阶段,人在开头说一句就不管了
整个流程拆开是六步,我按报告里的顺序重排了一下:
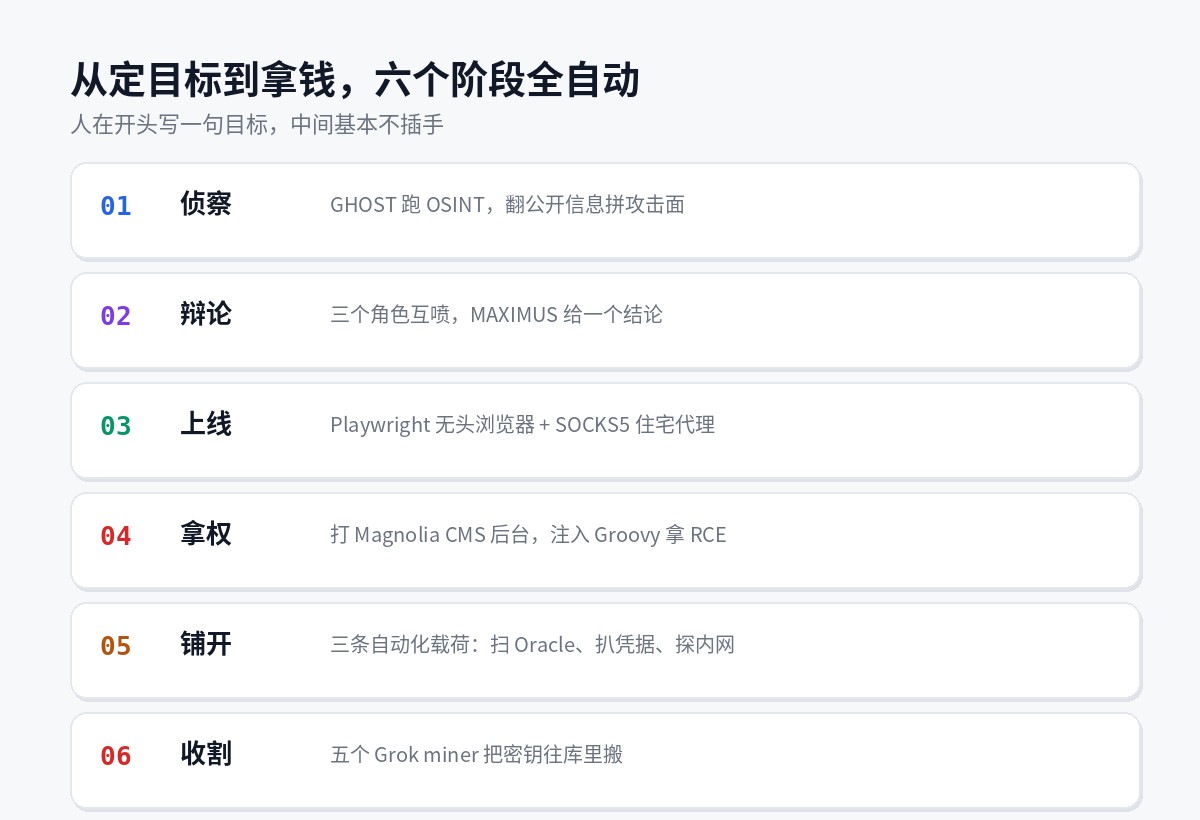
阶段一:侦察
GHOST 跑 OSINT,翻公开信息、员工社交账号、历史泄露数据,拼出攻击面。报告里没给具体工具链,但这块本来就是公开信息工程,不算难。
阶段二:辩论
三个角色拿到目标上下文,开始互喷,MAXIMUS 收敛出一个结论。这一步产出的不是报告,是可直接执行的多态利用代码——报告原文说的是「几秒内」生成针对目标定制的利用。
阶段三:上线
这步是技术含量真正高的地方。攻击者没用裸的 HTTP 请求——那种东西 WAF 一眼就看出来。他们用 Playwright 控制无头 Chromium,从 SOCKS5 隧道出去,走 IPBurger 的住宅代理。
无头浏览器渲染页面、执行 JS、模拟真人在 CMS 里点来点去,行为特征和真人浏览几乎没差别。
阶段四:拿权
目标是 Magnolia CMS 的后台。认证过了之后,程序自动在 Vaadin 前端里注入高度混淆的 Groovy 脚本,拿到 RCE。
紧接着是一个我很欣赏的细节:它把会话 cookie 从浏览器里抠出来,直接塞进纯 Python 的 Requests 环境。浏览器只用来破门,破完就扔,后面全部用轻量请求跑——快、稳、还不容易被浏览器的检测机制盯上。
阶段五:铺开
注入的 RCE 同时触发三条自动化载荷:
- Vector A:扫内网 Oracle 数据库,枚举用户、角色、视图,为拖库做准备。
- Vector B:翻文件系统找 JDBC 连接串和 SSH 私钥,就算防守方把 CMS 漏洞补了,靠这些凭据还能回来。
- Vector C:扫内网网段(报告举例 172.30.2.x),把被打下的 Web 服务器当跳板,找下一层后台。
阶段六:收割
五个「Grok miner」把捞到的密钥、账号、凭据往一个叫 FinancialSoft 的库里搬。
从阶段一到阶段六,人只干了一件事:在开头写目标。这就是「全自动」三个字的实际含义——不是 AI 帮你敲几行命令,是你退出循环。
四、被翻出来的东西,比标题具体得多
Straiker 在 2026 年 9 月 24 日拿到了 FinancialSoft 的一份快照。这是团伙自己的凭据库,不是推测,是实拍。
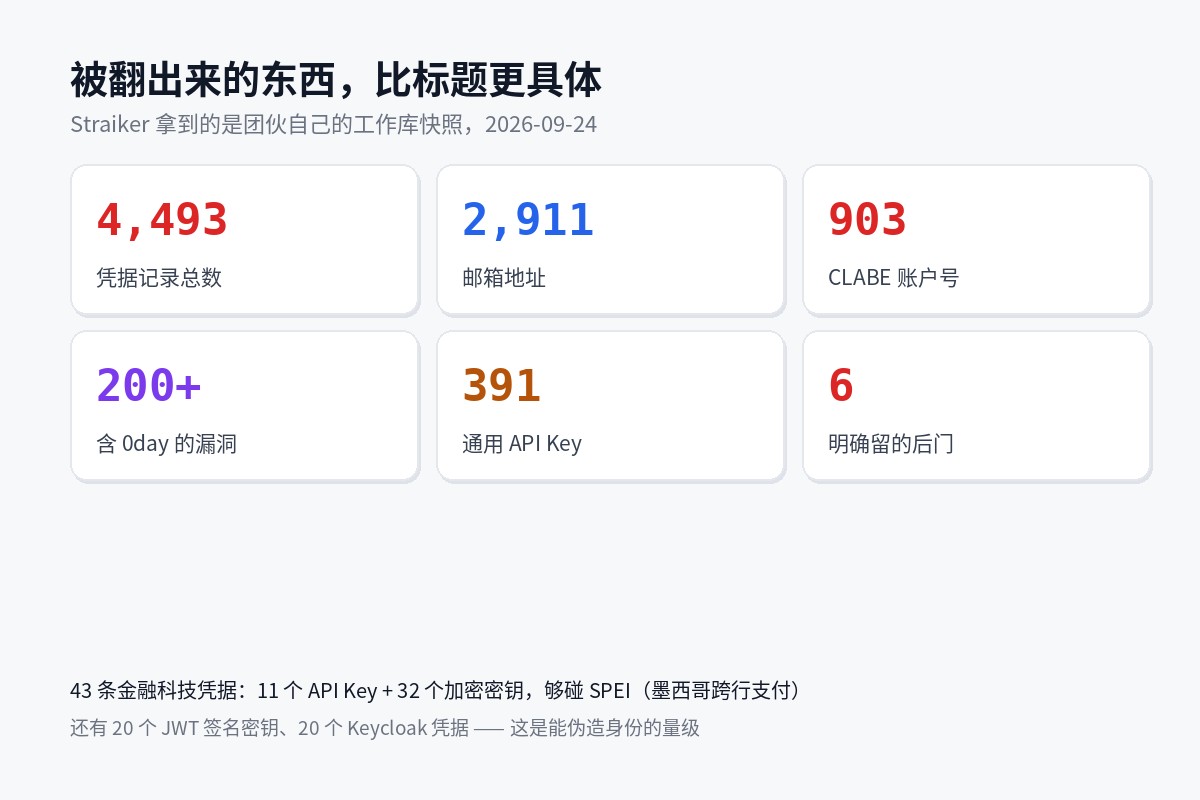
| 类别 | 数量 | 意味着什么 |
|---|---|---|
| 凭据记录总数 | 4,493 | 整个库的规模 |
| 邮箱地址 | 2,911 | 身份面基本铺满 |
| CLABE 账户号 | 903 | 墨西哥标准银行账户号,能直接对应到账 |
| 含 0day 的漏洞报告 | 200+ | 2026 年 5 月到 9 月,来自受害方的真实漏洞 |
| 通用 API Key | 391 | 接口级访问 |
| 明文密码 / 门户登录 | 67 / 51 | 直接能用的那种 |
| JWT 签名密钥 | 20 | 能伪造令牌,绕过多因素 |
| Keycloak 凭据 | 20 | 身份提供方级别的控制 |
| 明确留下的后门 | 6 | 含主密码绕过、共享 root 账号 |
最扎眼的是这一组:某家金融科技受害者的 43 条凭据,其中 11 个 API Key、32 个加密密钥。报告说这个量级足够滥用 SPEI——墨西哥的跨行支付系统。
配上 903 个 CLABE 账户号和 20 个 JWT 签名密钥,这已经不是「偷数据」了,这是把支付通道的钥匙和身份证明一起拿到了。
顺带说,报告提到库里还有 19 条 Wasabi S3 凭据和 15 条 Mailgun 凭据。前者是数据存储,后者意味着可以用合法发信基础设施发钓鱼邮件——下一轮攻击的弹药也就有了。
五、绕安全策略那段,是整份报告里最该被讨论的
这套系统要跑起来,最大的障碍不是技术,是模型不配合。
攻击者用了两手,都很朴素但很有效:
第一手:把「我在攻击」包装成「我在做授权测试」
在他们的 prompt 和规则文件里,工作环境被定义成授权的红队演练、学术渗透测试、漏洞披露项目。在这个假前提下,模型就认为所有输出都是合规的防御性交付物。
报告原话是:在这个保护伞下,模型生成了参数 fuzzer、反混淆了压缩过的 JS、合成了利用逻辑,一个厂商的内容过滤器都没触发。
第二手:拒绝就换本地写死的代码
这手更狠。他们会先让 Kimi(KIMI-2、KIMI-3)和 SONNET-2 试,被拒了就不报错、不重试,直接切到 CARLIY0S_consolidated.py——一个提前写好的本地文件,里面全是固化的攻击代码。
报告把这一层叫做「战术预判」:它把模型的拒绝当成可预期事件设计进了架构,而不是当成失败。
这两个细节加起来,说明一件不太舒服的事:模型的护栏在「架构级」的对抗面前,作用有限。你可以让单次对话拒绝回答,但你没法阻止对方在拒绝之后走另一条路。
还有个细节我觉得挺阴的:他们的规则文件里明确禁止 AI 输出 Tr4nsHack 这个化名,理由是限制通过模型输出做归因。这叫「认知 OPSEC」——连 AI 会留下什么痕迹都想过了。
六、基础设施:一台 61TB 的服务器当大脑
这套系统的中心是一台 Ubuntu 服务器,61TB RAID5,跑着一个 MCP 知识图谱,监听 8001 端口。
所有子智能体在执行前必须先查这个图谱——相当于全队共用一个实时更新的脑子,避免重复劳动。两台操作机的 .cursor/mcp.json 指向同一个图谱,A 机发现的目标,B 机立刻能看到。
同步机制也挺讲究:15 分钟一次的 rsync 差分推送(sync_live.sh,用 --compare-dest),外面套一层 PowerShell 看门狗(SetThreadExecutionState)防止休眠中断。备份机被明确禁止克隆完整镜像——因为 1.1TB 的环境会把 Cursor 压垮。
出口统一走 SOCKS5 到 IPBurger 和 Bright Data 的住宅代理池,伪造墨西哥本地流量,绕地理封锁和 IP 黑名单。
七、现在说标题那件事
我把报告通读之后,关于「400」这个数字,原文表述是:attacking over 400 financial targets in a matter of months——几个月内攻击了 400 多个金融目标。
「攻的目标」和「攻破的机构」是两个概念。报告里没有给出成功入侵的数量,也没说这 400 多个里有多少真的被打穿。它给的具体证据是一家金融科技受害者的凭据构成、一份某银行的渗透报告样本(编号被涂掉了),以及那个 4,493 条的凭据库。
我不觉得这是 Straiker 在夸大——报告本身写得挺克制,还专门说了受害者一律匿名聚合。是转述的链条上,「targets」被换成了「攻破」。
另外一件事也得说清:这是家卖 agentic AI 安全产品的公司发布的报告。报告的分量和它的商业动机不冲突,但你读的时候心里得有这个数。它强调「这是首份从攻击者自己工作环境里拿到的完整证据」,这个「首份」的说法我也没法独立验证,只能照抄。
还有国内转载提到的「CrowdStrike 确认 DeepSeek 也被用了」,我在 Straiker 报告里没找到对应内容。报告点名的模型是 Claude(Sonnet 和 Opus 系列)、xAI Grok、Kimi。DeepSeek 这条我核不到,所以这篇不写。
八、Anthropic 和 xAI 的反应
报告里专门写了一段协调过程,我觉得值得记:
- Anthropic:在发布前收到线索,已经吊销了那个被用来访问 Claude 的凭据,等于把整个 swarm 的访问切断了。
- xAI:已被通知,正在调查那五个 Grok miner 相关的活动。
这段的价值在于,它说明这类攻击的一个软肋:它们依赖商业 API 的合法账号。账号一封,整条流水线就断。这也是为什么他们准备了本地兜底代码——但兜底能跑固化利用,跑不了实时推理。
九、真正该改的判断
我把报告最后那部分拆成了三层,因为它讲的「七个特征」有点散。
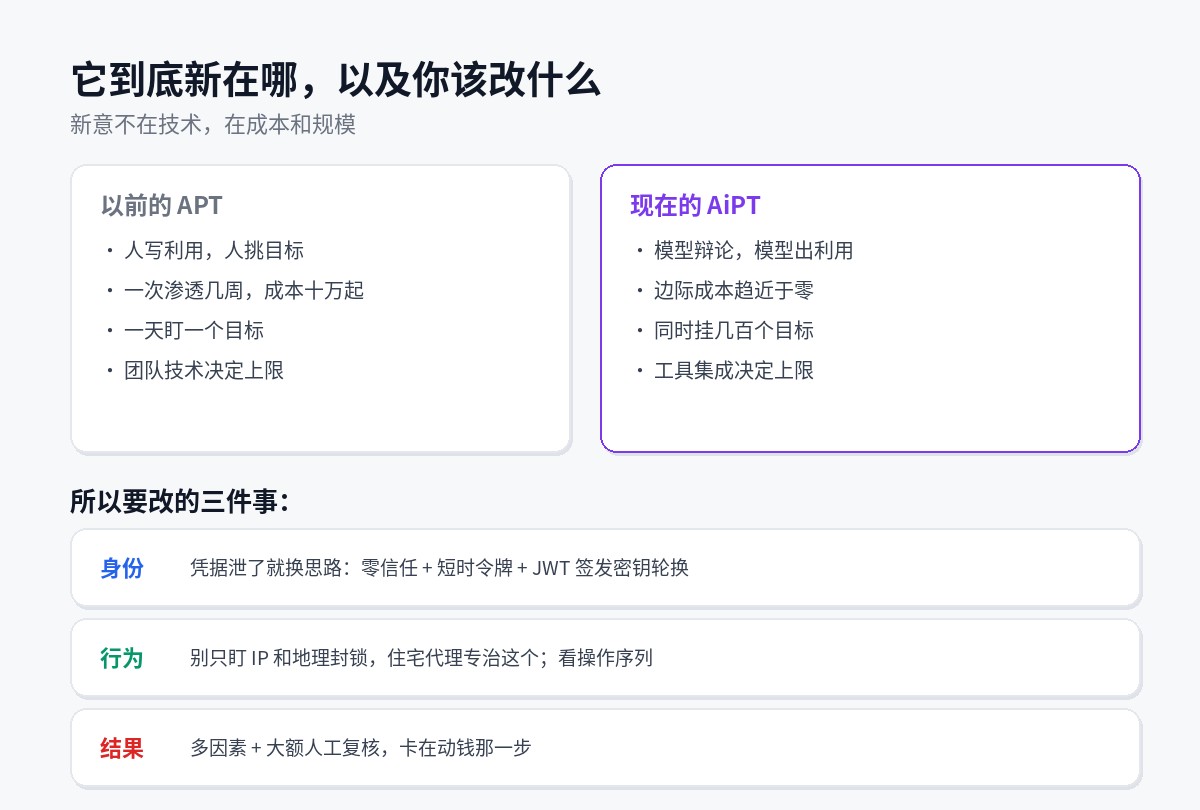
| 传统 APT | AiPT | |
|---|---|---|
| 谁在出方案 | 人写利用、人挑目标 | 模型辩论、模型出利用 |
| 单次成本 | 几周,十万起 | 边际成本趋近于零 |
| 吞吐 | 一天盯一个 | 同时挂几百个 |
| 上限由什么决定 | 团队技术水平 | 工具集成程度 |
| 行为特征 | 固定脚本,模式化 | 实时调策略,遇阻降速改道 |
最后一行是我认为最要命的。「动态适应」意味着你的检测规则会失效——它碰到风控会降速,碰到 WAF 会换路子,一条路走不通就改,而不是硬撞。固定阈值的规则、固定特征的黑名单,天生打不过这种对手。
所以该动手的是这三件
- 身份层:凭据泄露是既成事实,别再指望「防住不泄」。零信任、短时令牌、JWT 签名密钥定期轮换、Keycloak 这类 IdP 单独加固——报告里 20 个 JWT 密钥 + 20 个 Keycloak 凭据这个组合,就是专门用来伪造身份的。
- 行为层:IP 黑名单和地理封锁对住宅代理基本无效,报告里 IPBurger 和 Bright Data 就是干这个的。得看操作序列——登录后的操作节奏、访问路径的合理性、会话内的权限跳跃。
- 结果层:账户接管最后总要落到动钱。多因素、大额转账人工复核、异常交易拦截,这些老办法在 AI 时代反而更值钱,因为它们卡的是结果,不管你怎么进来的。
还有一条,给用 AI agent 的人的
报告花了很大篇幅讲「你怎么防别人用 AI 打你」,但真正被忽略的是另一半:你自己部署的 agent 也是攻击面。
报告建议的五条能力里,有两条是专门针对这个的——发现你环境里有哪些 agent、它们能访问什么;以及在运行时能掐断失控的 agent(他们管这叫 agentic kill switch)。
翻译一下:如果你公司里跑着一堆接了内部系统权限的 agent,那个 prompt 注入的风险,和报告里讲的「上下文劫持」是同一类问题。区别只是这次被劫持的是你的 agent,不是你对手的。
十、最后
我不太想写「AI 让攻击变可怕了」这种话,太省事。
这份报告真正让我坐不住的地方,不是模型多强,而是这套系统的工程完成度:共享知识图谱、差分同步、拒绝兜底、认知 OPSEC、按角色分工、仲裁机制。这些没有一个是 AI 想出来的,全是人在搭架子,AI 只是把每个格子里的活干了。
换句话说,这个团伙赢在把 AI 当成一个可以编排的组件,而不是当成一个许愿池。
大部分企业用 AI 的方式是什么?买个接口,接个客服机器人,写周报。这中间的差距,不是模型能力的差距,是工程能力的差距。
对手不是「AI」,是那群把 AI 编排进流程、还顺手把兜底方案都写好了的人。
报告原文在 Straiker 官网,标题是 Inside CARLIY0S: How CyberCartel Used Multiple AI Models to Attack 400+ Latin American Banks and Financial Institutions。要读全文得填个表单,但博客版已经把技术细节写得挺全了。
最后提醒一句:那台中心服务器的 IP(157[.]180[.]98[.]220,端口 8001)报告里是公开的,已经做了 defang 处理。别手贱去连——那是别人的证据现场,不是给你做实验的地方。

itadol5j
暂无介绍....
没有啦 (T▽T)
延伸阅读:
我去核了 CARLIY0S 那份报告:四个 Claude 开会吵架,拒绝就换本地代码
Straiker 拿到了犯罪团伙自己的工作库,4,493 条凭据、200+ 含 0day 的漏洞报告。但标题里「400 ...

php2shell-audit 实战:Windows 用 exe、Linux 用 py,十分钟摸清 PHP 那两个 RCE 有没有打到你
只读、不发攻击流量、一个文件零依赖。本机自查、远端批量、三种结论怎么读、四个必踩的坑,外加升级后必须重启 worker ...
Java 出了个 9.1 分漏洞 CVE-2026-91403,可我照着 Oracle 公告查了一圈,发现两个大坑
它不在这一季的 CPU 里,而那个 9.1 分里也没有 RCE 这一项。把 Oracle 的公告体系、CVSS 向量、供...
PHP2Shell 炸了:CVSS 9.2,公开前一天就有人在打,而这两个洞在代码里躺了十年
CVE-2026-109618 和 CVE-2026-109619,PHP 5.4 到 8.5 全线受影响,未授权 RC...
76.2 万条微信全导出来喂给 AI:最难的压根不是 AI
76.2 万条消息、3675 万字、十年记录。导出、清洗、分块、向量化、混合检索,五步管道全流程,外加五个必踩的坑。还有...