Android 11月补丁:216 个洞、23 个严重,零点击 RCE 在列——先查这三个数再点升级
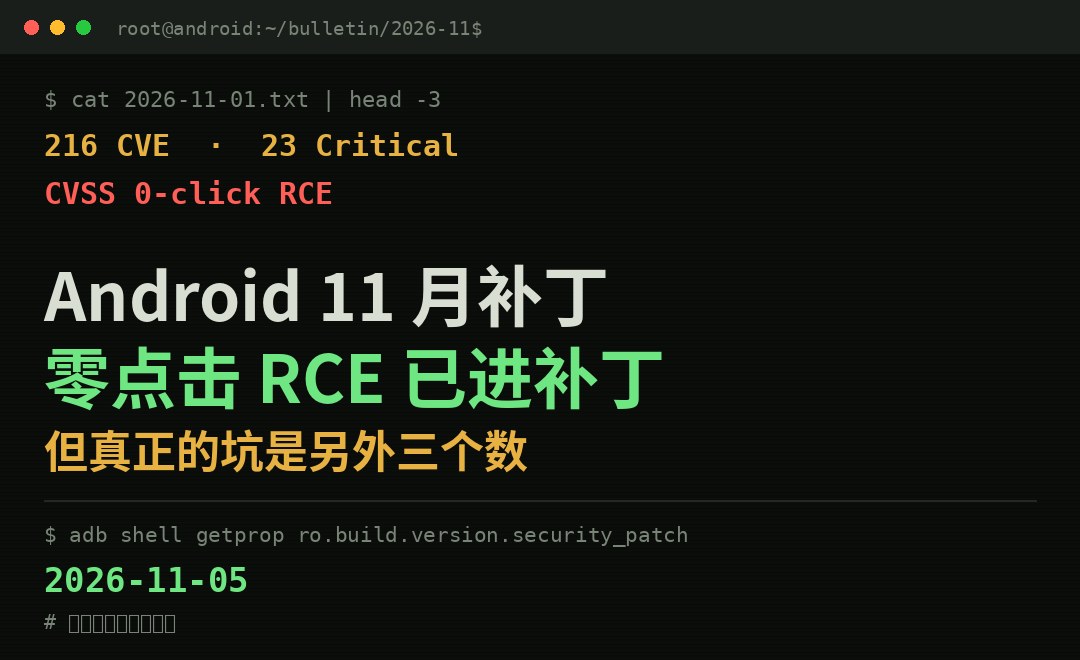
先给结论,一句话:2026 年 11 月的 Android 安全公告一共修了 216 个 CVE,其中 23 个 Critical,最严重的那个是 Framework 里的零点击远程代码执行,编号 CVE-2026-58868。补丁级别要打到 2026-11-05 才算全修完。
然后是三件必须先搞清楚的事:
第一,现在没有在野利用的公开证据。 Google 的公告没说被利用,截至 11 月 4 日 CISA 的 KEV 目录里也没有这 216 个中的任何一个。所以它不是”正在被打”,是”打之前给你窗口”。
第二,光有 11 月 1 日那个级别不够。 这个月发了两个级别,11-01 修 119 个(Android runtime、Framework、System),11-05 再补 97 个(内核 + Arm / Imagination / MediaTek / Unisoc / 高通)。只打到 11-01,内核和基带那批一个都没修。
第三,真正有公开利用代码的不是那个 RCE,是另一个 DoS。 后面会讲。
一、先查你自己的设备,两分钟
不管后面看不看,先做这三步。
第一步,看补丁级别。
设置 → 关于手机 → Android 版本 → Google Play 系统更新或者直接看构建字符串:
adb shell getprop ro.build.version.security_patch判定标准只有一条:
- 显示
2026-11-05或更新 → 这个月的全修完了 - 显示
2026-11-01→ 只修了一半,内核和芯片厂商那批还开着 - 显示
2026-10-xx或更早 → 一个都没修
第二步,看有没有更新在等重启。 很多设备补丁其实已经下载了,卡在”需要重启完成安装”,用户以为已经更新了。
第三步,看设备还在不在支持期。 这条最容易被忽略,但它是决定性的——不在支持期的设备,你点一百次”检查更新”也不会有补丁。下面有清单。
二、CVE-2026-58868:这个零点击到底怎么零点击
Google 公告里对它的描述只有一句话:
Framework 组件中的一个严重安全漏洞,可导致远程代码执行,无需额外的执行权限。利用不需要用户交互。
NVD 的记录更具体一点,我把它翻成人话:
在
FrameDecoder.cpp的onOutputReceived里,由于堆缓冲区溢出,存在一个可能的越界写。这可以导致远程代码执行,不需要额外的执行权限。利用不需要用户交互。
三个词值得拆开:
FrameDecoder.cpp —— 这是媒体框架里做帧解码的代码。也就是说,它不是”你去点了个恶意 App”,而是”一段被精心构造的媒体数据流到了解码器”。
堆缓冲区溢出 → 越界写 —— 攻击者能写到分配好的缓冲区外面去。这是最经典的可控内存破坏原语,往下走就是控流程、执行代码。
不需要用户交互 —— 这是”零点击”的全部含义。你不需要点开、不需要接听、不需要下载。
配合它的影响范围看更清楚:Android 14、15、16、16 QPR2、17 全在列表里。 也就是说,除了最新的 17,往前四代都在。
为什么”零点击”在移动端这么要命? 因为手机上有大量自动解码的路径:消息应用的图片预览、通知栏的缩略图、相册的后台索引、聊天软件的语音波形图。这些路径有一个共同点——它们在你”看到”之前就已经跑完了。
这也是为什么本月的严重项里,媒体和图像解析占了一大片:同一批里还有 CVE-2026-58876(Media Codecs,use-after-free)和 CVE-2026-58936(libpng,use-after-free),三个都是 Critical RCE,都在 System / Framework 这两块。
三、但真正已经有 PoC 的,是那个”短信致死”
这条我觉得比 RCE 更该被讲,因为它已经有公开的可用利用代码了。
编号 CVE-2026-58882,Google 在这个月的公告里正式收录,标 Critical,DoS,影响 Android 14 到 17。同一批里还有一个 CVE-2026-58814,也是 Critical DoS。
安全研究者 Mark Blah 公开了分析和一个能用的 PoC。机制简单到有点荒谬:
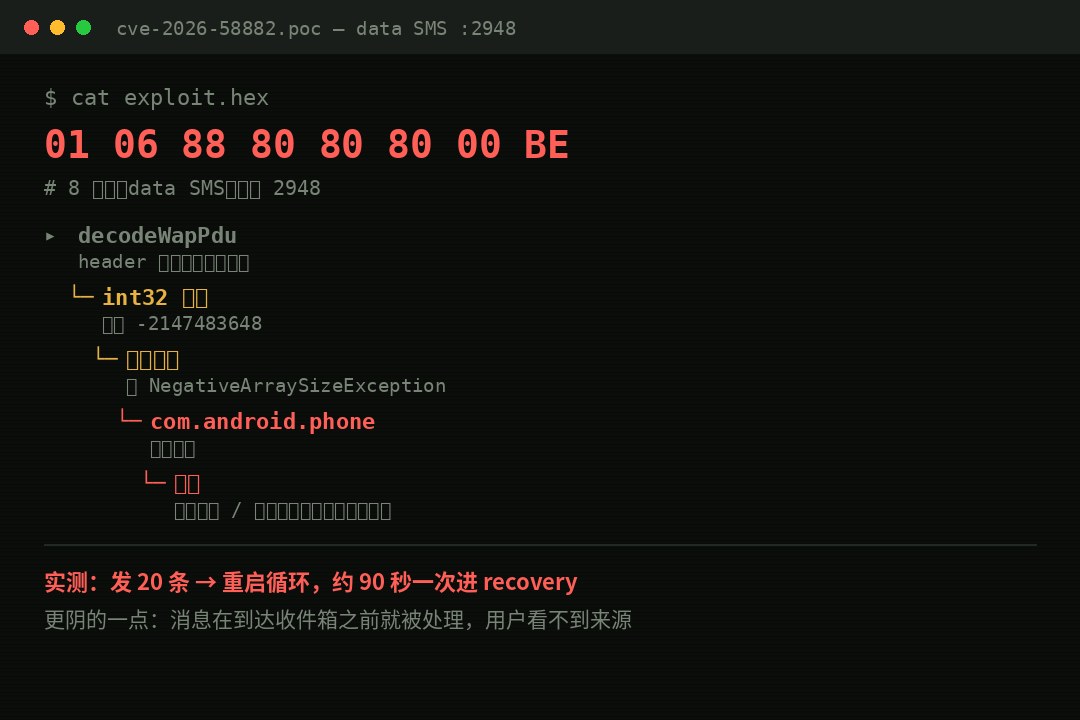
向目标手机发一条 8 字节的畸形 WAP Push 消息,走 data SMS、端口 2948:
01 06 88 80 80 80 00 BE问题出在 WapPushOverSms.decodeWapPdu 里对一个 header 长度值的校验缺失。这个值被当有符号 32 位整数解释、又没做边界检查,就变成了 -2147483648。
Android 拿这个负数去分配内存,抛 NegativeArraySizeException,com.android.phone 进程直接崩。
后果不是”短信 App 闪退”,是:
- 蜂窝连接中断
- 正在进行的通话被打断,包括打给紧急服务的电话
- 运营商重投这条消息,或者手机去重新解析已存的短信时,再次崩
BleepingComputer 的报道里有个更狠的实测结果:发 20 条,手机就进入重启循环。 其中一台 Android 12 的设备大约每 90 秒重启一次进 recovery,最后只能恢复出厂。
而最阴的一点是:这条消息在到达收件箱之前就被处理了。 用户手机崩了,但短信列表里什么都没有——你根本不知道是什么把你干掉的。
为什么这条比 RCE 更该警惕: RCE 目前没有公开利用代码,这个有。攻击成本是一条短信,不需要任何权限,不需要受害者做任何事。它不偷数据,但它能让一台手机变成砖——对靠手机接单、接警、值班的人来说,这就是事故。
还有一个坏消息:这个洞的修复是在 10 月的更新里悄悄进去的,没有列进 10 月的公告。而 Android 12 和 13 根本没拿到这个修复。所以如果你手上还有 Android 12/13 的设备,它到今天可能仍然是活的。
清理办法也有,但需要电脑和 ADB——普通用户基本做不到。这也说明一件事:这类洞一旦踩上,自救门槛远高于预防门槛。
四、两个补丁级别,别把 11-01 当成 “已修完”
这是这个月最容易被误读的地方。我按公告原文把账分清楚:
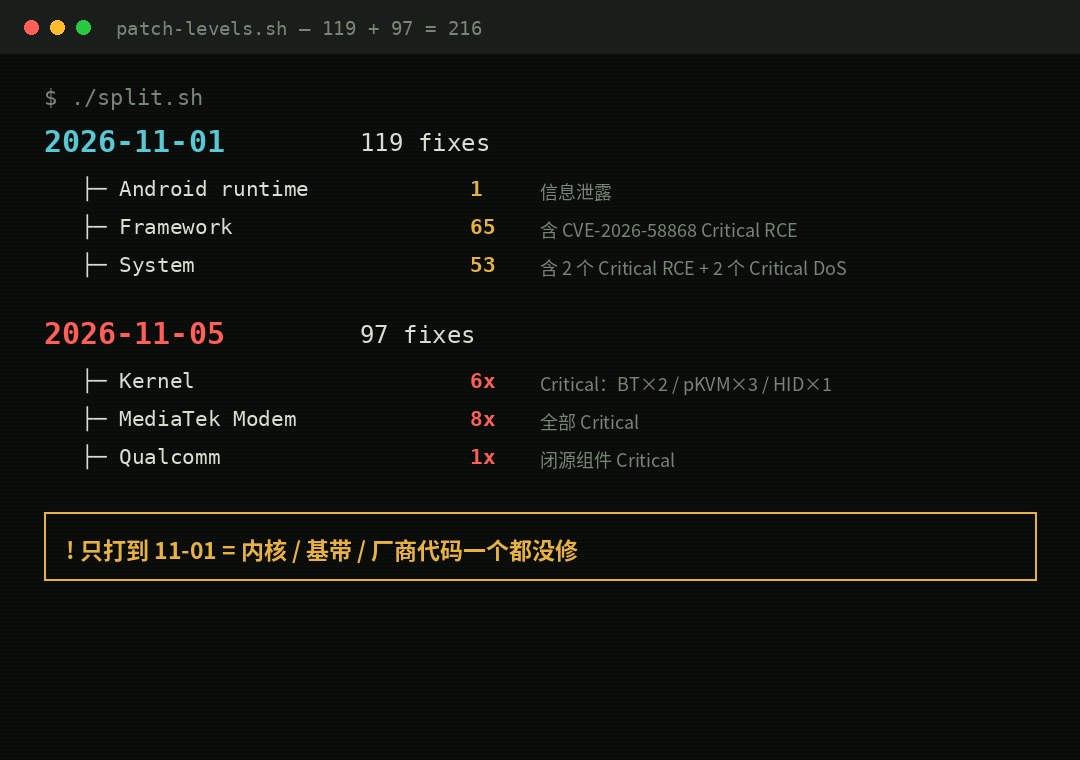
2026-11-01 级别:119 个
- Android runtime:1 个(
CVE-2026-58988,信息泄露,High) - Framework:65 个(本月最大的一块,含
CVE-2026-58868这个 Critical RCE) - System:53 个(含两个 Critical RCE:
CVE-2026-58876、CVE-2026-58936;两个 Critical DoS:CVE-2026-58814、CVE-2026-58882)
2026-11-05 级别:97 个
- 内核:6 个 Critical(Bluetooth 两个、pKVM 三个、HID 一个),其中
CVE-2026-53256和CVE-2026-89774都在蓝牙栈上 - MediaTek 调制解调器:8 个 Critical
- 高通闭源组件:1 个 Critical
- 其余为 Arm、Imagination、Unisoc 等厂商项
合计 216 个,23 个 Critical,193 个 High。
这里有个细节能说明 Google 自己的紧迫感:这 216 个里有 17 个,Google 在月度推送之前就通过 Google Play 系统更新先修了。
所以”我打了 11 月补丁”这句话是不完整的。 完整说法是”我打到了 2026-11-05″。差 4 天,差的是内核、基带和一堆厂商代码。
五、点不动的设备:这份清单要单独看
补丁发不出去,通常不是 Google 的问题,是链条太长。Google 发公告 → 芯片厂商给 BSP → OEM 做适配和测试 → 运营商验证 → 推送到设备。任何一环断了,你就收不到。
按目前公开报道整理,几个具体的坑:
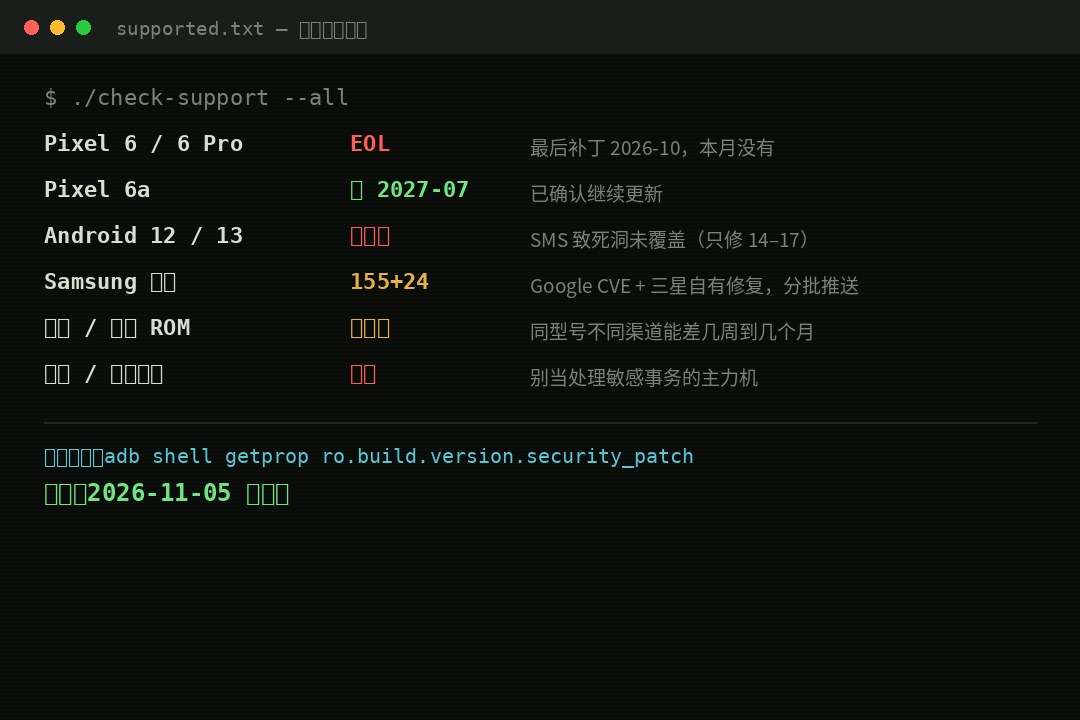
Pixel 6 / Pixel 6 Pro —— 按 WhySoGeek 的整理,这两台的最后一个补丁是 2026 年 10 月,这个月的补丁不会有了。Pixel 6a 还能收到 2027 年 7 月。
Android 12 / 13 的老设备 —— 上面那个”短信致死”的修复它们没拿到(Google 只覆盖了 14–17)。这类设备现在既缺新补丁,也缺上个月那个悄悄修掉的洞。
Samsung 用户 —— 三星的更新会额外包含自家修复。按 SamMobile 的统计,这一轮是 155 个 Google CVE + 24 个三星自有修复,其中包含锁屏来电绕过和 SIM 锁绕过。推送会在接下来几天分批走。
国行和定制 ROM —— 这是最不确定的一档。同一个型号,不同渠道、不同运营商定制版,推送时间能差几周到几个月。别等通知,手动查。
最后是那些”永远不会有补丁”的设备:白牌机、超低价机、已经停更的机型、刷了第三方 ROM 的机器。对这类设备,唯一现实的建议是别把它当处理敏感事务的主力机。
六、没有补丁之前,能做什么(以及不能做什么)
先说不能做的:没有”关掉媒体解码”这种开关。 任何声称能靠改设置规避这类解析漏洞的说法,都不成立——因为解析发生在系统层,不在你能控制的开关后面。
能做的只有三件,按性价比排:
第一,先打补丁。这是唯一真正的修复。 其余都是降低概率。
第二,把风险面收窄。 具体点:
- 关掉消息应用的”自动下载富媒体”(各家叫法不同,WhatsApp/Telegram 里是自动下载设置)
- 关掉锁屏通知的媒体预览
- 企业设备上,把”允许未知来源”和”侧载”彻底关死
- 蓝牙不用的时候关掉——这轮内核 Critical 里有俩在蓝牙栈上
第三,把”设备在不在支持期”当成采购指标。 这条是给采购和 IT 的:买手机的时候问一句”这台能拿到几年安全补丁”,比问参数有用得多。一个便宜 800 块但只支持两年的机型,第三年起的风险成本远超这个差价。
七、企业侧:这一轮该做的四件事
如果你管着一批设备,这一轮的清单是这样的:
① 拉一份补丁级别盘点。 用 MDM 查 ro.build.version.security_patch,按 2026-11-05 / 2026-11-01 / 更低 三档分类。没有 MDM 的,先建这个能力——你连自己有多少台设备停在 10 月都不知道,后面所有动作都是猜。
② 把”卡在等重启”的设备挑出来。 这类设备数量往往超过预期,而且最冤——补丁已经装好了,就差点一下。
③ 单独标记 EOL 设备。 Pixel 6/6 Pro 这类,以及任何停更机型。给它们定策略:要么换机,要么限制用途(不许装企业邮箱、不许接内部系统)。
④ 别把 11-01 报成”已修复”。 这是最容易在汇报里出错的地方。上报的口径必须是补丁级别字符串,不是”11 月补丁”。
八、三个需要说清楚的判断
判断一:这次不该按”紧急漏洞”处理,该按”窗口期”处理。
没有在野利用、没有 KEV 收录、NVD 记录还在 Awaiting Analysis 状态。这意味着两件事:现在打补丁是主动而不是救火;但反过来,公告一公开,就会有人开始 diff 补丁代码——这个窗口通常按周计,不按月计。
所以正确的态度是:这周打完,别拖到月底。
判断二:CVE-2026-58868 的严重性,一半来自漏洞本身,一半来自它的位置。
堆溢出、越界写,这些是很常见的内存破坏类型,本身不算稀奇。它得到 Critical,很大程度是因为它在 Framework 层 + 零点击可达 + 影响四代系统这个组合上。单看漏洞类型,它甚至不如那些”需要先装个恶意 App”的提权洞难写利用;但零点击意味着攻击面从”用户点了什么”变成”数据流到了哪里”。
判断三:这个月最值得警惕的信号,不是漏洞数,是”悄悄修了但没公告”。
那个”短信致死”的修复在 10 月就进了代码,但 10 月公告里没有它,11 月才正式收录。对防御方来说这是个坏消息:你以为的”补丁清单”和实际进代码的修复,不是同一个集合。
能做的应对只有一条:别只盯着公告里的 CVE 号,盯补丁级别。 级别是产物,CVE 列表是解释。产物比解释可靠。
九、最后,一页速查
本月公告:2026-11-02 发布
总修复:216 CVE(23 Critical / 193 High)
11-01 级别:119 个(runtime + Framework 65 + System 53)
11-05 级别:97 个(内核 6 Critical + MediaTek 8 Critical + 高通 1 Critical)
Google 提前修:17 个(走 Play 系统更新)

最严重:CVE-2026-58868
  Framework / FrameDecoder.cpp onOutputReceived
  堆缓冲区溢出 → 越界写 → 远程代码执行
  零点击、零权限
  影响 Android 14 / 15 / 16 / 16-qpr2 / 17

已有公开 PoC:CVE-2026-58882(SMS of Death)
  8 字节畸形 WAP Push → data SMS 端口 2948
  NegativeArraySizeException → com.android.phone 崩溃
  20 条可致重启循环;影响 14–17;Android 12/13 未修

判定命令:adb shell getprop ro.build.version.security_patch
达标值:2026-11-05 或更新
一句话收尾:这个月不用恐慌,但别拖。 216 个洞里最要命的那个零点击 RCE 目前没有公开利用代码,这是你唯一的时间优势;而那个已经有 PoC 的短信洞,恰好证明了这个优势消失得有多快。
打补丁这件事,唯一正确的时机永远是”现在”。

itadol5j
暂无介绍....
延伸阅读:
ChatGPT 能一键出 GIF 了:表情包自由是真的,但自由的边界比你想象的窄
ChatGPT Images 2.6 在 11 月 4 日上线,一句话或一张图直接出 GIF,能调速、能逐帧改。但 AP...

Android 11月补丁:216 个洞、23 个严重,零点击 RCE 在列——先查这三个数再点升级
Android 2026 年 11 月安全公告修了 216 个 CVE,23 个 Critical,最严重的是 Fram...
AI Agent 出事那天,你多半找不到「现场」:一份能照着跑的应急响应方案
Agent 出事那天,没有进程树、没有内存镜像、甚至说不清是哪台机器——传统应急的三大支柱在这里全部失效。一份可以照着跑...
552B 的模型,每次只叫 8B 起床:把 DeepSeek V4.1 Flash 的 MoE 讲成人话
552B 总参数、8B 激活,差 69 倍,两个数字却能同时成立——中间那个东西叫 MoE。用一家 384 个部门的公司...
李佳琦首卖Token,阿里92年副总裁站台:这场直播真正上链接的不是Token
李佳琦今晚首卖 Token,阿里最年轻副总裁陈宇森站台。但算完账你会发现:20 万亿 Token 折成钱是几千万级预算,...