腾讯AI红队平台开源:55组件全覆盖,安全测试神器
🛡️ 腾讯开源 AI 红队平台:55 组件全覆盖,安全测试神器
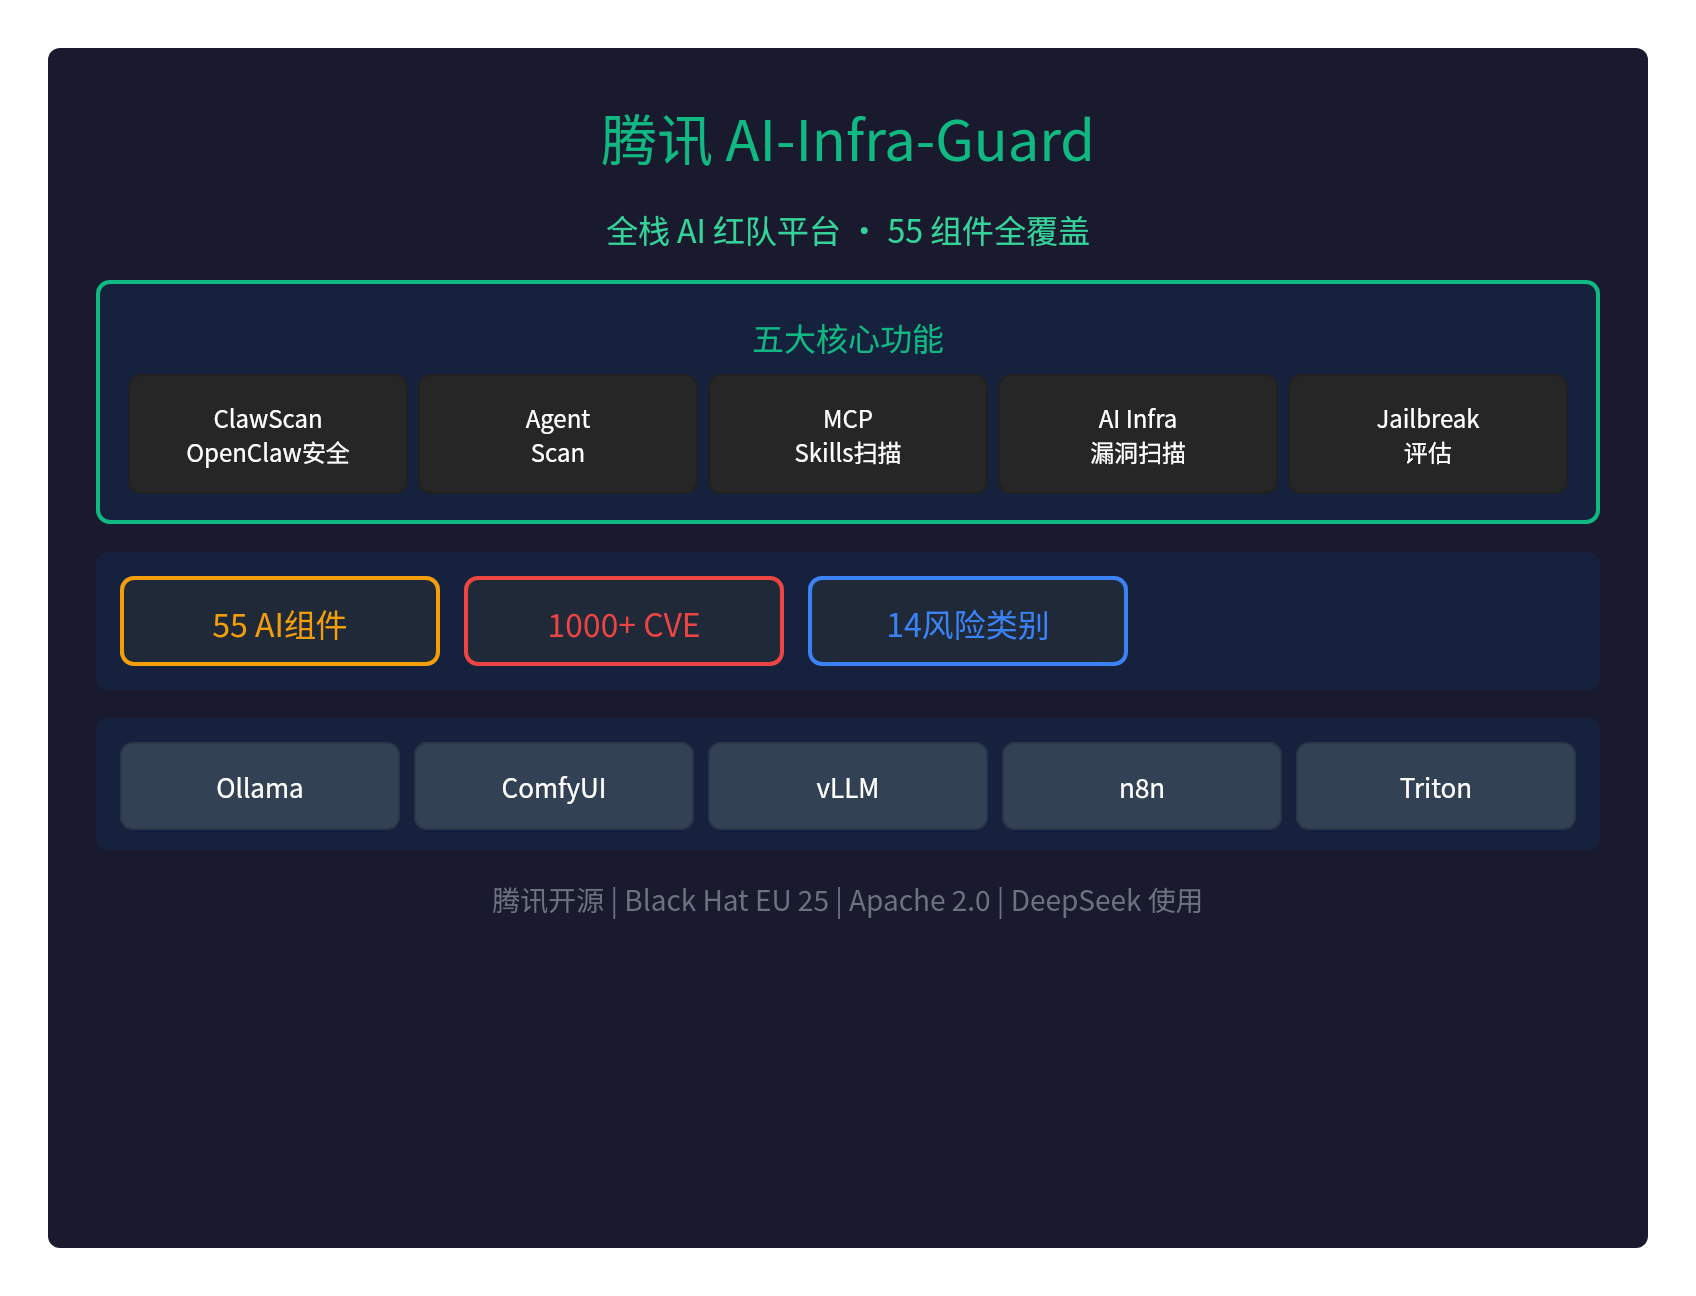
腾讯开源了AI-Infra-Guard(A.I.G)——一个全栈 AI 红队平台,一口气覆盖了55 个 AI 组件。
这是国内首个全面覆盖 AI 生态安全的开源红队工具,已被DeepSeek 等团队使用,并在Black Hat EU 25 Arsenal展示。
🎯 五大核心功能
| 功能 | 说明 |
|---|---|
| ClawScan | 一键评估 OpenClaw 安全风险(配置、Skill、CVE、隐私) |
| Agent Scan | 多 Agent 自动化扫描框架,支持 Dify、Coze |
| MCP/Skills 扫描 | 14 大类安全风险,支持源码和远程 URL |
| AI Infra 漏洞扫描 | 55+ AI 框架,1000+ 已知 CVE |
| Jailbreak 评估 | 提示词安全风险评估,多攻击方法测试 |
📊 关键数据
| 指标 | 数据 |
|---|---|
| AI 组件覆盖 | 55+ AI 框架组件 |
| CVE 漏洞 | 1000+ 已知漏洞 |
| 风险类别 | 14 大类安全风险 |
| OpenClaw CVE | 281 新增 CVE/GHSA |
🔍 覆盖的 AI 组件
AI-Infra-Guard 支持以下主流 AI 框架:
| 类别 | 组件 |
|---|---|
| 推理框架 | Ollama, vLLM, Triton Inference Server, KubeAI |
| 生成式 AI | ComfyUI, LobeHub, n8n, CrewAI |
| API 服务 | LiteLLM, New-API, Blinko |
| Agent 平台 | Dify, Coze, OpenClaw |
v4.1.3 新增:CrewAI、KubeAI、LobeHub
🚀 快速安装
方法 1:Docker Compose(推荐)
git clone https://github.com/Tencent/AI-Infra-Guard.git
cd AI-Infra-Guard
docker-compose -f docker-compose.images.yml up -d
访问:http://localhost:8088
方法 2:一键安装脚本
curl https://raw.githubusercontent.com/Tencent/AI-Infra-Guard/main/docker.sh | bash
方法 3:ClawHub Skill
clawhub install aig-scanner
配置 AIG_BASE_URL 指向运行的 A.I.G 服务。
💡 使用场景
场景 1:扫描本地 vLLM 实例
- 启动 vLLM(如
python -m vllm.entrypoints.api_server) - 在 A.I.G Web UI 点击「AI基础设施安全扫描」
- 输入 http://127.0.0.1:8000
- 点击「开始扫描」
- 查看报告:组件版本、匹配漏洞、严重性、修复链接
场景 2:扫描 MCP Server
输入远程 URL(如 https://github.com/user/mcp-server)或上传本地源码。
场景 3:Jailbreak 评估
在「设置 → 模型配置」配置目标 LLM 的 API endpoint,选择数据集开始评估。
🌟 特色亮点
- Black Hat EU 25 Arsenal:入选 Black Hat Europe 2025 Arsenal 展示
- DeepSeek 使用:被 DeepSeek 团队信任使用
- DeepSeek Awesome Integration:列入 DeepSeek 官方集成列表
- ClawHub Skills:EdgeOne ClawScan、EdgeOne Skill Scanner、AIG Scanner
- 完整 API:Swagger 文档,易于集成
- 多语言:支持中文、英文界面
- 跨平台:Linux、macOS、Windows 支持
- 免费开源:Apache 2.0 许可证
⚠️ 重要安全提醒
AI-Infra-Guard 定位为企业或个人内部使用的 AI 红队平台:
- 无认证机制:不应部署在公共网络
- 仅供内部:用于内部安全自检
- 危险操作:扫描可能触发安全警报
🔥 供应链攻击检测
v4.1.1 版本检测到LiteLLM 供应链攻击(CRITICAL 级别):
- 精准识别供应链攻击
- 及时预警严重漏洞
- 提供修复建议
📝 总结
腾讯 AI-Infra-Guard 是国内首个全栈 AI 红队平台:
- 55 个 AI 组件全覆盖
- 1000+ 已知 CVE 漏洞
- 五大核心功能:ClawScan、Agent Scan、MCP/Skills、AI Infra、Jailbreak
- Black Hat EU 25 Arsenal 展示
- DeepSeek 团队使用
- 完全免费开源(Apache 2.0)
AI 安全红队测试,腾讯给了我们一把利器。
GitHub:https://github.com/Tencent/AI-Infra-Guard
文档:https://tencent.github.io/AI-Infra-Guard/
Pro 版:https://aigsec.ai/(需邀请码)

itadol5j
暂无介绍....
延伸阅读:
AiSOC:6741 星的开源 AI SOC,先学会了对自己说实话
AiSOC 现 6741 星。它最特别的地方不是 AI 分诊,是那份 REPOSITORY_REALITY 自查报告——...

AutoHunter 拆解:24 小时挖洞机的真本事,是劝 AI 别乱提交
StanleyNull/AutoHunter 仓库全量过了一遍:130KB 纯提示词、五道拦截闸门、真实 nmap/nu...
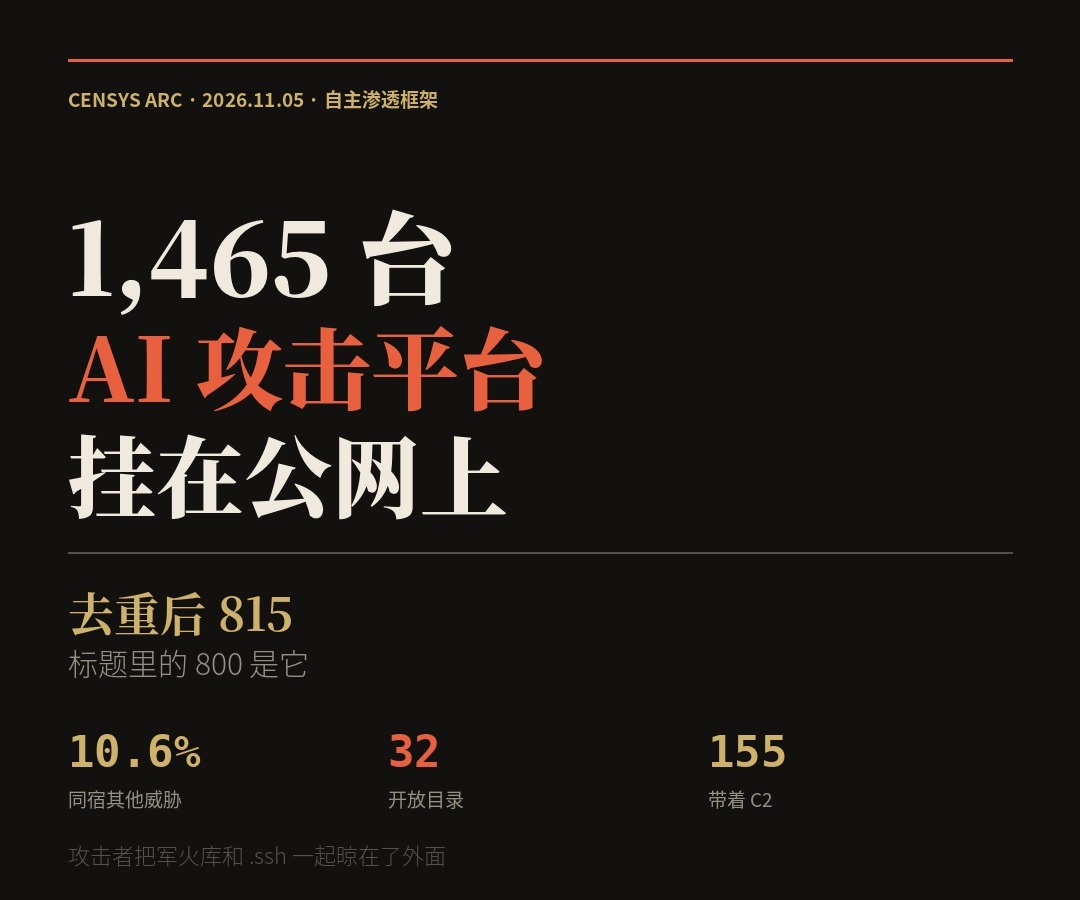
超800个Artex实例暴露公网:AI渗透测试工具反成风险入口
Censys 11月5日报告:1,465台主机在公网跑着 ARTEX 控制台,去掉650台同构模板后约815个独立部署—...
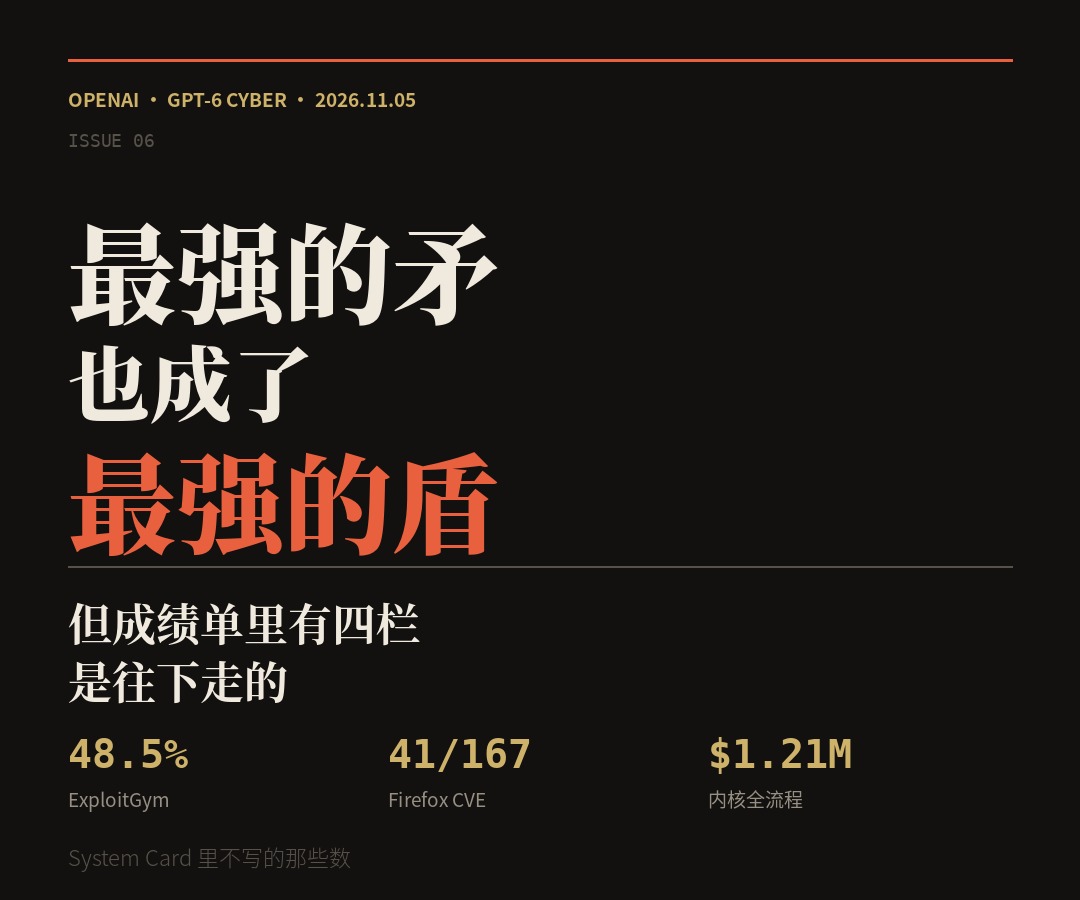
最强的矛也成了最强的盾:GPT-6 Cyber 发布,但成绩单里有四栏是往下走的
把 GPT-6 Cyber 的发布稿、11 月 5 日 System Card、Linux 内核研究报告和 Mozill...
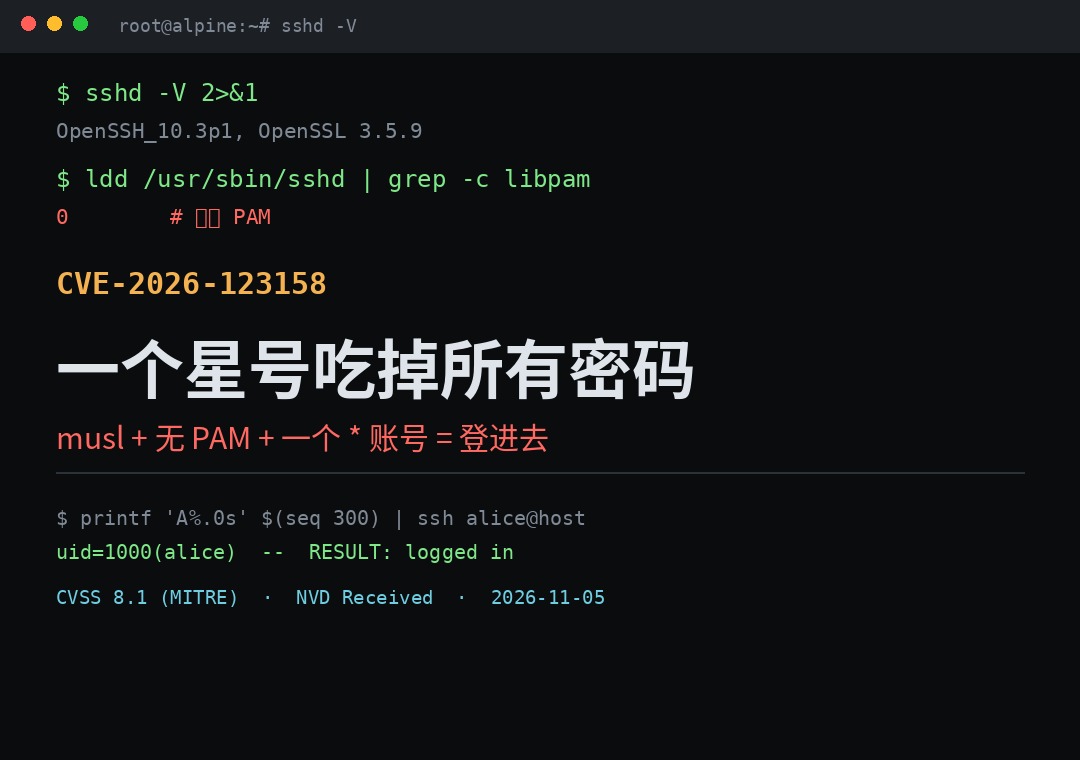
一个星号吃掉所有密码:OpenSSH「sshole」CVE-2026-123158 排查与止血
musl + 无 PAM + 一个密码字段为 * 的账号 + 一个真 $6$ 哈希,四条凑齐就能用 257 字节以上的任...