微软官方 agent-framework 被投毒:33 分钟里两版窃密包,不 import 也会跑
十一月十七号晚上,微软在 PyPI 上的 Python 包 agent-framework 被人推了两个恶意版本,一点二六点一和一点二六点二。
这两个版本带的东西是窃密程序。它偷云凭据、偷 CI 令牌、偷开发者机器上的各种密钥文件。
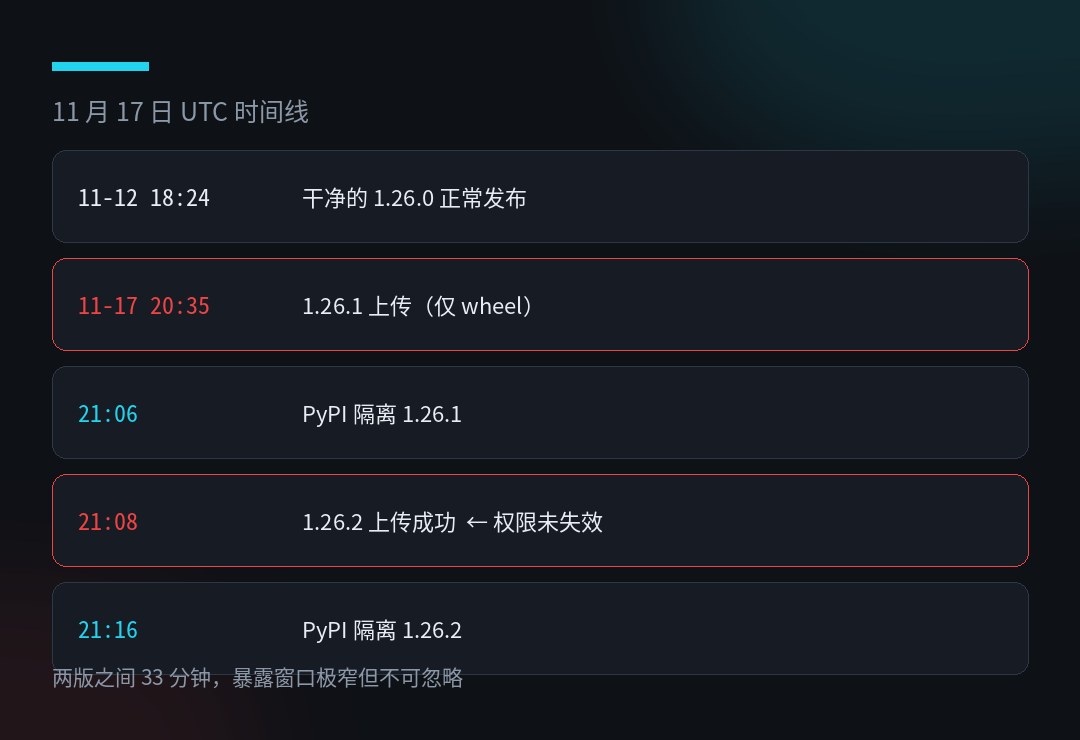
时间点是 UTC。一点二六点一在二十点三十五分发上去,三十一分钟后台隔离。第一版刚被拿下两分二十三秒,第二版又上来了,二十一点零八分。八分钟后台也隔离了。
两版之间隔了三十三分钟。
包里多出来的东西不一样。第一版是三个文件,一个叫 agent_framework_meta.pth 的启动钩子、一个藏在包目录里的 _telemetry.py、还有往 __init__.py 末尾追加的八行代码。第二版把 __init__.py 还原成干净版本,改成根目录下两个新文件,一个二十三字节的 af_runtime_diag.pth,一行 import,加一个七千六百五十八字节的 af_runtime_diag.py。
改文件名、换目录、把原文件恢复原样,这是被拿掉一版之后的即时反应。说明推包的人在那八分钟里还有发布权限。
它不需要被 import
.pth 这个后缀在 Python 里有个特殊地位。site 模块初始化时会读 site-packages 里的 .pth 文件,遇到以 import 开头的行就直接执行。这个机制本来是给路径配置用的。
结果是,装完之后你哪怕从来不 import agent_framework,只要在这个环境里启动一次 Python,钩子就跑起来了。跑 pytest、跑 lint、跑构建脚本、跑 pip,都算。
这个手法在 PyPI 恶意包事件里越来越常见,原因就在这里。它把执行和「用到这个包」彻底解耦了。你装它是为了之后某个时候用,攻击者不需要等你用。
有一点要说清楚,免得过度恐慌。这不是说同一台机器上所有虚拟环境都中招。受影响的是那个解释器实际处理的 site-packages 目录。用 -S 参数可以关掉 site 初始化,但那只是临时绕过,不是处置办法。
偷什么
第一版开始就已经很全了。
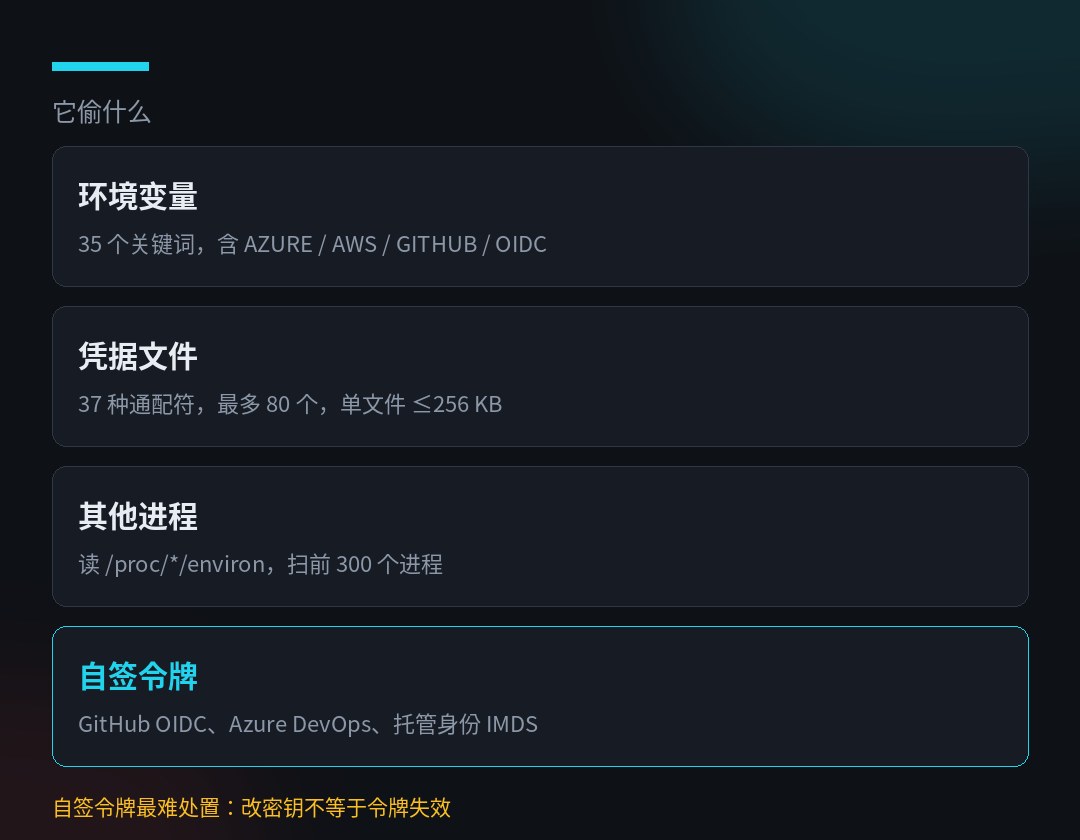
环境变量按关键字匹配,第二版里有三十五个关键词,包括 TOKEN、SECRET、PASSWORD、KEY、AZURE、AWS、GITHUB、OPENAI、HF_、NPM、NUGET、OIDC、RUNNER、ARM_ 这些。
凭据文件按通配符扫,第二版有三十七个模式、最多八十个文件、单个不超过 256 KB、内容截断到十二万字符。覆盖的范围包括 Azure CLI 的令牌缓存、pip.conf、.npmrc、.netrc、.git-credentials、Docker 的 config.json、Hugging Face 令牌、Azure DevOps 的 agent 凭据文件,还有各种 .env。
第二版加了 GitHub Actions runner 的目录,/home/runner/work/_temp/ 和 /home/runner/.azure/ 这两处。
还有一条容易被忽略的,它读 /proc/[0-9]*/environ,扫前三百个进程的环境。操作系统权限允许的话,它能读到别的进程里的密钥,包括 CI runner 自己的。
最有杀伤力的是自己签令牌
前面那些都是「捡现成的」,捡到什么算什么。这一层不一样,它主动去换新令牌。
三个来源。GitHub Actions 的 OIDC,用 ACTIONS_ID_TOKEN_REQUEST_URL 和对应的 token 去申请 JWT,受众指定成 Azure 的令牌交换地址和 Azure 管理平面。
Azure DevOps 的 OIDC,拿管道的 SYSTEM_ACCESSTOKEN 去 SYSTEM_OIDCREQUESTURI 换。
托管身份,两个入口,App Service 那种走 IDENTITY_ENDPOINT,虚机那种走 169.254.169.254 的 IMDS,一次申请十二种资源的令牌,涵盖管理平面、AI、ML、认知服务、存储、Key Vault、搜索、Graph、容器注册表,还有 Azure DevOps 那个资源 GUID。
这件事为什么重要。静态密钥泄漏了,改密码就完了。签出来的令牌是另一回事,它有效期内在云那边是认的,你把密钥改掉,已经发出去的令牌不一定失效。要挡住后续的交换,得把对应的联合信任关系拆掉。而要追回已经发出去的,得看云那边的日志。
所以处置顺序不是「先改密码」,是「先隔离负载,再拆信任,同时查日志」。
载荷本身写得不算狡猾
整个程序只有 exfiltration 地址做了 base64 编码,其余全是明文 Python。
启动后设一个防递归标记,fork 一个子进程,调 setsid 脱离父会话,从子进程发数据。子进程能活得比父进程久,但能不能活过整个 job,取决于 runner 的清理和容器销毁。
如果 fork 不可用,退化成守护线程,可能没收完就跟着解释器退出了。
数据压缩后 base64,一次 POST 到 webhook.site 那个固定 UUID 路径,Content-Type 是 application/octet-stream,User-Agent 写 runtime-diagnostics/1,第一版是 af-runtime-diagnostics/1。
没有第二阶段,不加载远程代码,不装计划任务,不留系统服务。每次采集只发一次,失败就静默放弃,不重试。
这点值得单独说,因为它决定了排查的难度。没有常驻,意味着进程列表里大概率看不到什么。但反过来说,重复启动 Python 就会重复采集,一次没发成功不代表之后不会发。
有几件事现在还不知道
初始入口不知道。StepSecurity 的原话是,现有证据不足以确定初始访问方式、使用的账号或凭据、上传者的身份。
有一个细节,某个维护者账号被创建并加进了这个项目。这个账号叫 vibiret。
另一个细节,两个恶意 wheel 的上传者 User-Agent 都是 RestSharp/106.13.0.0,而且都没有发布溯源证明。干净的 1.26.0 同时有 wheel 和源码包,这两个只有 wheel。
但 StepSecurity 也提醒了一句,缺失溯源证明本身不能说明上传机制,也不能证明发布流程被改过。User-Agent 只能说明客户端声称自己是谁,不能说明操作的人是谁。
同族的其他包,检查过 agent-framework-openai、-redis、-postgres、-purview、-tools 这几个,在检查时点没有十一月十二号之后的上传。但这不是对整个包族的完整结论。
现在 PyPI 上是什么状态
我拉了 PyPI 的 JSON 接口对了一遍。agent-framework 现在的 latest 是 1.26.0,发布号列表里根本没有 1.26.1 和 1.26.2,两个版本被整个删掉了,不是标记成 yanked 那种状态。agent-framework-core 也是 1.26.0,没有 1.26.1。
下载量大概每月二十万次。这个体量决定了哪怕只有一小部分人正好在那三十三分钟里装,绝对数也不会小。
处置顺序,别搞反
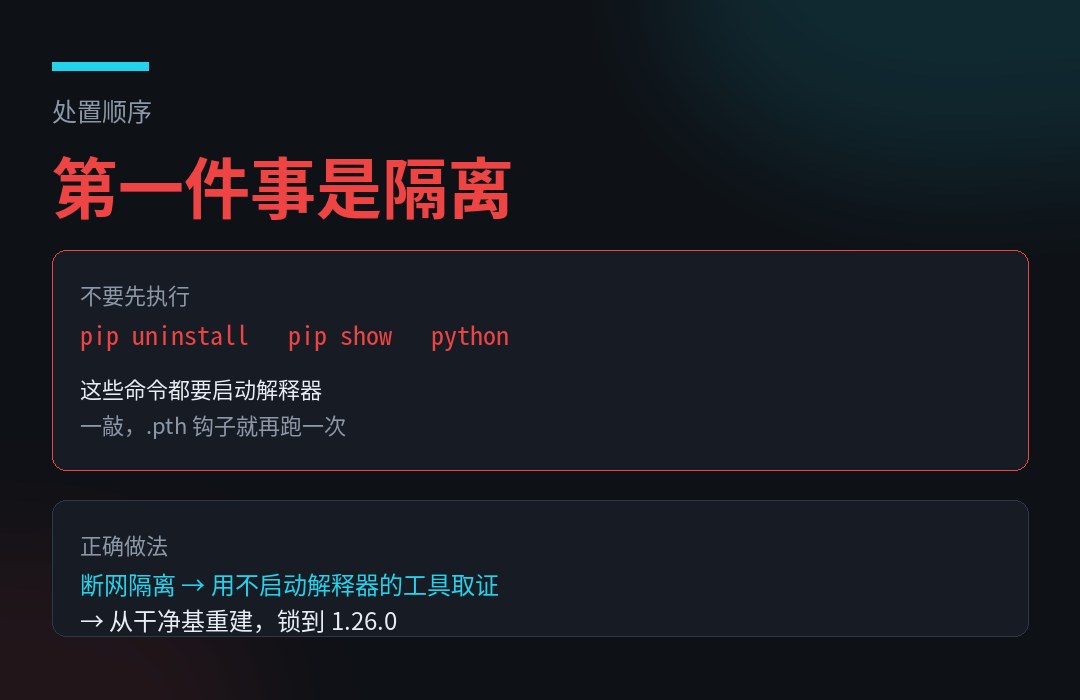
第一条,也是最多人做错的一条。发现装了恶意版本,先去隔离,不要先跑 pip uninstall 或者 pip show。
原因很直接,这些命令本身要在那个环境里启动 Python。你一敲,钩子又跑一遍。
正确做法是断网、隔离机器或容器,用不启动那个解释器的工具去取证。查那四个文件在不在,agent_framework_meta.pth、agent_framework_meta/_telemetry.py、af_runtime_diag.pth、af_runtime_diag.py,连同它们的字节码缓存。
还有一条容易漏的,删掉钩子不会终止已经在跑的子进程。
第二条,从干净环境重建,锁到 1.26.0。锁文件里加哈希。
第三条,换凭据。这一步默认按「可能全部泄漏」处理,包括 CI 密钥、云访问密钥、环境令牌、包仓库和 Docker 的凭据、Git 凭据、Hugging Face 令牌、Azure CLI 缓存、服务连接。
第四条,查身份侧。GitHub 的 OIDC 权限、Azure 的联合凭据、Azure DevOps 的服务连接、托管身份的角色分配。把可疑的信任断掉,同时查有没有异常的令牌签发和资源访问。
第五条,全盘搜。锁文件、已安装包的元数据、CI 日志、依赖缓存、内部镜像、容器镜像,两个版本号都要搜。出口日志里搜那个 UUID 路径,同时分清是连接被拦了还是真的传出去了。光看到 webhook.site 这个域名不算,得看具体路径。
我的判断
这一批事件里最值得记的不是恶意代码写得多巧,是那八分钟。
第一次隔离发生在 21:06:16,第二版在 21:08:39 上传成功。平台把一个版本拿下来,发布权限并没有跟着失效。这个空档是真实的,而且不是攻击者运气好,是流程本身的先后顺序决定的。取证、判定、处置,三步走完之前,攻击者手里还握着钥匙。
第二个判断,.pth 这个手法会继续被用。它绕开了「装了不用就没事」这个心理防线,也绕开了很多只扫 import 语句的静态检查。供应链防护里真正有效的做法不多,锁哈希、加冷却期、限制出口,这三条这次都能拦住。冷却期那条尤其直接,问题是新发布的包先别用,等两天。这次的窗口只有三十三分钟,等两天足够。
第三个判断,往「自己签令牌」这个方向走,是供应链攻击的一个明确升级信号。偷现成的密钥,防护方改密码就能止损。签新令牌,防护方要动的是信任关系和角色分配,这些东西改起来慢,而且常常没人知道自己在哪配过。
最后一个。这件事和前几天 nginx 那个洞放在一起看,有个共同点。两个都不缺补丁,缺的是「手上到底在跑什么」这个答案。nginx 那边是版本号被发行版打过补丁所以看着老、实际新,这边是包名一样、版本号也正常递增,中间夹了两个假的。
锁文件的哈希能回答后半个问题。前半个,只能靠把清单真的盘一遍。

itadol5j
暂无介绍....
延伸阅读:
黎曼猜想被证明了,证据是十七万行没人读得完的代码
2026 年 11 月 20 日,Anthropic 数学家 Levent Alpöge 发布 4 页 PDF,称与 C...

群晖一天补了二十七个洞,最狠那个不需要登录
2026 年 11 月 10 日群晖连发两份 DSM 安全公告,共 27 个 CVE。CVE-2026-76954 为 ...
腾讯 Hy4 开源:774B 旗舰权重全放,下载量栏里写着二
2026 年 11 月 20 日凌晨,腾讯混元在 Hugging Face 放出 Hy4 旗舰完整权重,774B 总参数...
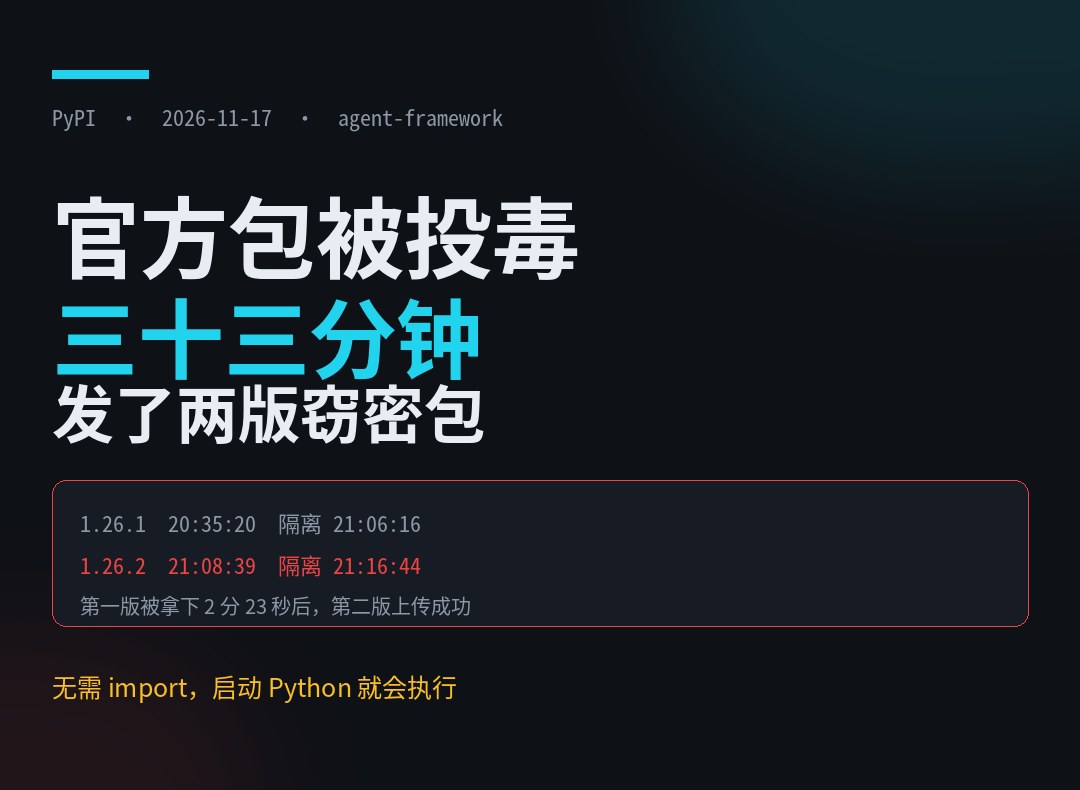
微软官方 agent-framework 被投毒:33 分钟里两版窃密包,不 import 也会跑
2026 年 11 月 17 日,微软 PyPI 包 agent-framework 被推上 1.26.1 与 1.26...
PHP 一次修了十八个洞,四个能直接拿 shell,8.2 还剩六周寿命
2026 年 11 月 19 日 PHP 发布四个安全版本:8.5.13(18 个 CVE)、8.4.28(14 个)、...