群晖一天补了二十七个洞,最狠那个不需要登录
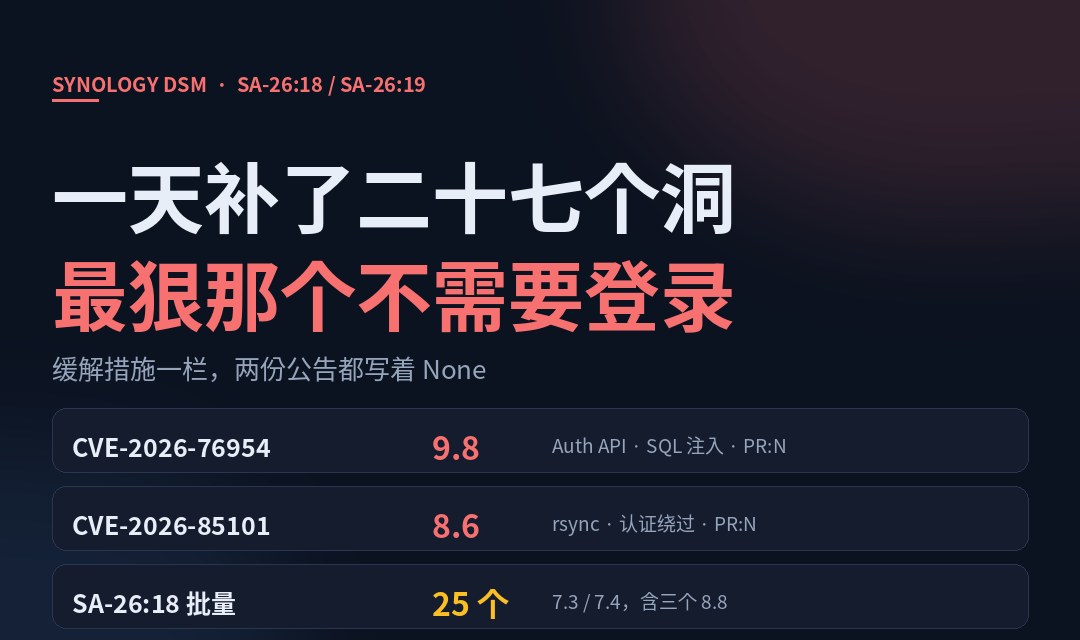
十一月十号傍晚五点零六分,群晖在官网上挂出两份 DSM 安全公告。一份标 Important,二十五个 CVE。四十一秒后又挂一份,标 Critical,两个 CVE。
两份都写着同一句话,缓解措施一栏是 None。
这句话的意思是,没有配置项能绕过去,没有防火墙规则能挡,除了升级没别的办法。
那个 9.8 分的
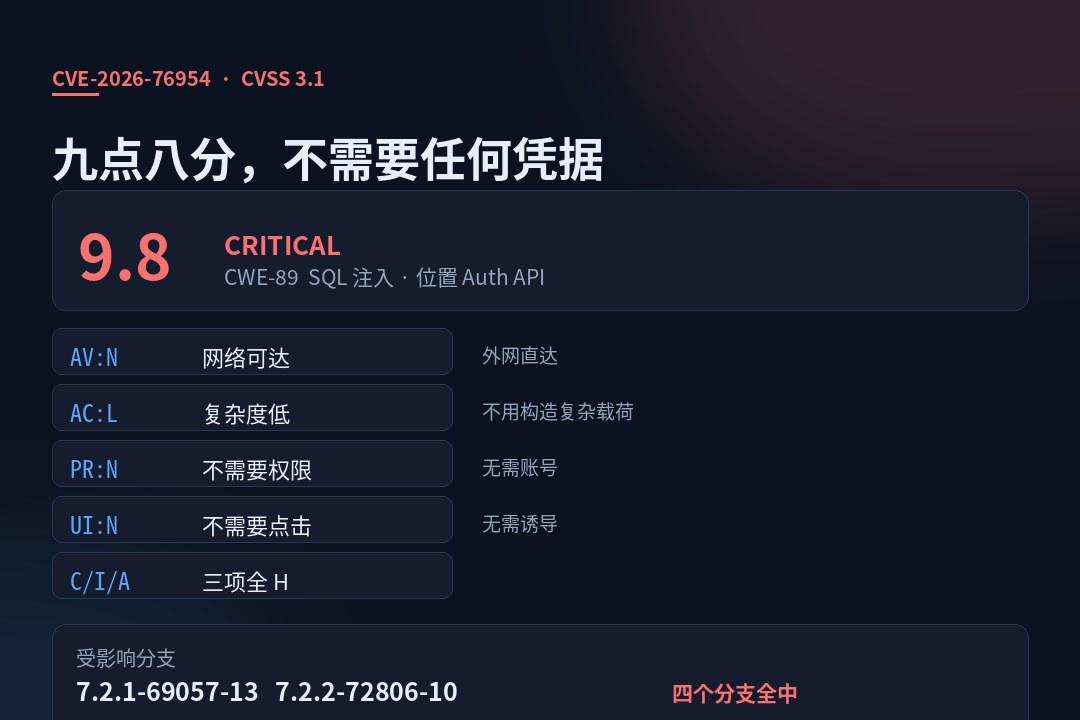
CVE-2026-76954,CVSS 3.1 基础分 9.8,满分十分。CWE-89,SQL 注入,位置在 Auth API。
向量串是 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H。翻译过来,网络可达、复杂度低、不需要任何权限、不需要用户点击,机密性完整性和可用性三项全部高分。
不需要权限这一项是重点。群晖自己写的描述是,允许远程攻击者读写任意文件并造成拒绝服务。远程攻击者,不是远程已认证用户。这两者在群晖的公告里是分开用的,同一批 CVE 里就有一半写的是 remote authenticated users。
位置也值得看一眼。Auth API 是登录链路上的一环,不是某个可选套件里的功能。这类接口通常直接暴露在 DSM 的 5000 和 5001 端口后面,只要管理界面能被访问到,攻击面就在那儿。
受影响版本覆盖四个分支,DSM 7.2.1-69057-13 之前、7.2.2-72806-10 之前、7.3.2-86009-5 之前、7.4.1-90080-1 之前。
四个分支都中,这一点比分数更能说明问题。漏洞在代码里待了不止一个版本周期。
另一个,绕认证
CVE-2026-85101,8.6 分,CWE-288,认证绕过。位置在 rsync。
rsync 是群晖备份和同步功能依赖的服务,很多人的 NAS 上它是开着的,而且往往是从外网可达的。这条同样不需要权限,描述里写的是读特定文件、写任意文件、造成有限的拒绝服务。
写任意文件这一条在 NAS 上格外难受。群晖的共享文件夹、套件配置、计划任务,都落在同一套文件系统里。能写文件,能写到哪里,就成了后续能不能升级成执行的问题。
这条的受影响版本和上面那个完全一致,同样是四个分支。
另外二十五个
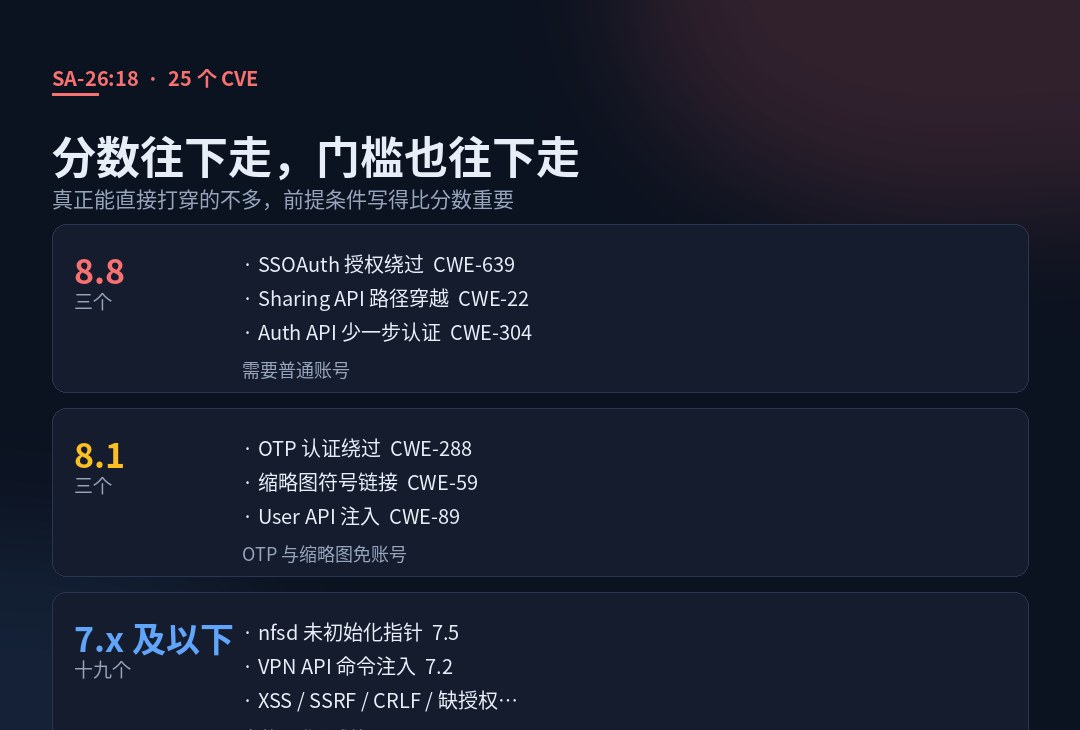
SA-26:18 那份公告列了二十五个,标 Important。和 9.8 那个不同,这一批只影响 DSM 7.3 和 7.4 两个分支,7.2 及以下不在列表里。
三个 8.8 分,向量完全一样,都是 AV:N/AC:L/PR:L/UI:N。
CVE-2026-13672,SSOAuth 里的授权绕过,CWE-639,用户可控的键。CVE-2026-18792,Sharing API 里的路径穿越,CWE-22。CVE-2026-74857,Auth API 里认证流程少了一个关键步骤,CWE-304。
这三个的前提都是 PR:L,也就是需要一个已经认证过的普通账号。听起来门槛高了,实际影响反而更直接。NAS 上通常不止一个账号,家庭共享、部门共享、访客账号,随便哪个能用,就够触发。
三个 8.1 分。CVE-2026-18596 在 OTP 里,认证绕过的另一条通道。CVE-2026-19048 在缩略图服务里,符号链接解析不当,CWE-59,能写任意文件。CVE-2026-81584 在 User API 里,SQL 注入,但前提是攻击者控制了一台被入侵的 LDAP 或 Active Directory 服务器。
CVE-2026-81584 这条要单独说一句。它不需要提前拿到 NAS 上的账号,可它要求先拿下目录服务器。对把 NAS 接进企业域的环境,这是条真实路径,对家庭用户基本无关。
剩下的 7.5 分那条在 nfsd,未初始化指针,只能造成拒绝服务。7.2 分那条在 VPN API,OS 命令注入,需要管理员权限。再往下是一串 6 分以下的,XSS、SSRF、证书校验、CRLF 注入、缺失授权,分布在 Security Advisor、Webdav API、Media Parser、SNMP API、TaskScheduler、SocketIo、Promotion API 这些组件里。
数量多不等于每个都危险。二十五个里真正能拿来直接打穿的不多,可它们拼在一起,说明这次的代码审计覆盖面很广,而且查出来的问题集中在 API 层。
没有缓解措施
两份公告的缓解措施都是 None。这不是群晖偷懒少写一行,是这类漏洞确实没有配置层的绕法。
SQL 注入在登录接口上,你没法靠关掉某个功能绕开。认证绕过在 rsync 里,你倒是可以关掉 rsync 服务,但那等于放弃备份功能,而且公告没把这个当成官方建议。
对暴露在公网上的 DSM,从公告发出到打上补丁之间,能做的事只有几件。把管理界面从公网撤回来,走 VPN 或者 Tailscale 这类隧道。把 5000、5001 端口的入站关掉。检查 rsync 的 873 端口有没有对外开放。把 DSM 的自动更新打开。
这些都不是修复,只是把暴露面缩小。真正修好的标志只有一个,版本号对上。
版本号怎么对
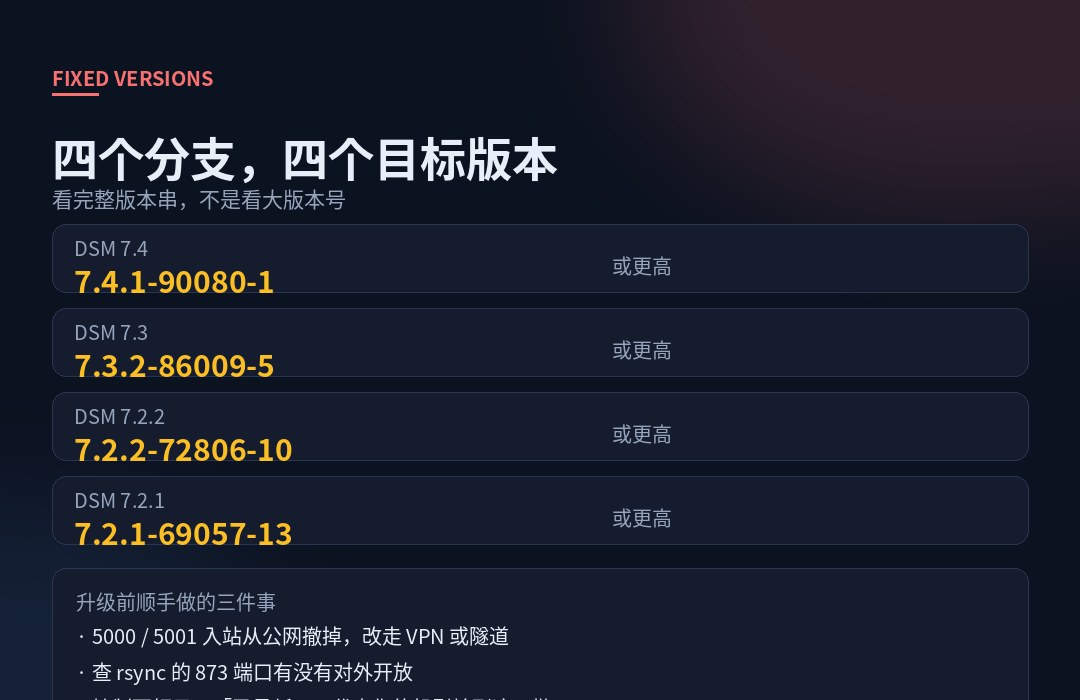
四个分支的修复版本是这样的。
DSM 7.4 要 7.4.1-90080-1 或更高。DSM 7.3 要 7.3.2-86009-5 或更高。DSM 7.2.2 要 7.2.2-72806-10 或更高。DSM 7.2.1 要 7.2.1-69057-13 或更高。
我核了群晖的归档下载站,这四个版本目录都在,文件也在。7.4.1-90080-1 下面有一百四十个 pat 文件,最新的几个是这个月十号推的。
要注意的是看完整版本串,不是看大版本号。控制面板里那份系统信息给的是 7.2.1-69057 这样的形式,后面那个连字符加数字才是补丁序号。差一位就是没打。
还有一个容易踩的点。群晖的更新推送是按机型和分支分批的,控制面板里显示「已是最新」不代表这一批已经轮到你的机型。去归档站按自己的型号找对应的 pat,手动上传安装,是更可靠的做法。
DSM 7.1 及更早的分支这次不在受影响列表里,但那些分支早就过了安全更新周期。不在列表上不等于安全,只等于没人再给它出补丁。
KEV 那条是另一个洞
这两天如果看到「群晖进了 CISA 已知被利用漏洞目录」的说法,先别急着对上号。
我拉了 CISA 的 KEV 清单。里面确实有一条群晖,CVE-2024-10441,加入日期是十一月十八号,处置截止日期十一月二十一号。这条是 2024 年的老洞,CWE-116,位置在系统插件守护进程,影响的是 BeeStation OS 和 DSM 7.2-64570-4、7.2.1-69057-6、7.2.2-72806-1 之前的版本,对应的是 SA-24:20 那份公告。
也就是说,KEV 里那条和这次这两份新公告没有关系。它是旧洞被追加进清单,截止日期压得很紧,但它修的是两年前的问题。
这个区分很重要。这次的两个 Critical 和 Important,NVD 上的状态都还是 Awaiting Analysis,群晖也没有发布任何关于在野利用的说明。说它「正在被利用」没有依据,说它「已经被列入 KEV」是张冠李戴。
我的判断
第一个判断,这次的严重性不在分数,在 Auth API 这个位置和 PR:N 这个前提。9.8 分本身说明不了什么,一堆 9.8 分的洞一辈子没人碰。真正让人不安的是它落在登录链路上,而且不需要任何凭据。NAS 这类设备的特点是,它通常直接连着家里的所有数据,没有第二道防线,也不像服务器那样有 WAF 和分段。
第二个判断,二十七个洞一次性放出来,说明这是一轮系统性审计的结果,不是零散报上来的。同一批里三个 8.8 分的向量串一模一样,位置分散在 SSOAuth、Sharing API、Auth API,这个模式像是同一类权限校验写法在多个模块里重复出现。这种问题的修法通常是统一改框架层,所以四个分支都要重新出包。
第三个判断,「缓解措施 None」这句话,把选择权完全交回给了用户。厂商的意思很明确,只有升级这一条路。可 NAS 用户里相当一部分人的设备是装完就不动的,几年不升级是常态。这批人现在的情况是,知道有洞,也知道没别的办法,但升级意味着停机、意味着要确认套件兼容、意味着要找一个有空的时间。
第四个判断,公网暴露是这件事真正的放大器。DSM 的管理界面默认不对外,是很多人自己为了远程访问打开的,QuickConnect、DDNS、端口映射,三种方式都在扩大暴露面。这次的漏洞里,只要有任意一个能被串起来利用,暴露在公网上的设备就是第一批。
收个尾。看到「远程读写任意文件」这种描述,最该做的不是转发,是打开控制面板看一眼版本号后面那串数字。四个分支,四个目标版本,对不上就去归档站下 pat。
剩下的,交给时间。群晖的公告不会告诉你有没有人在打,它只会告诉你补丁在哪。

itadol5j
暂无介绍....
延伸阅读:
黎曼猜想被证明了,证据是十七万行没人读得完的代码
2026 年 11 月 20 日,Anthropic 数学家 Levent Alpöge 发布 4 页 PDF,称与 C...

群晖一天补了二十七个洞,最狠那个不需要登录
2026 年 11 月 10 日群晖连发两份 DSM 安全公告,共 27 个 CVE。CVE-2026-76954 为 ...
腾讯 Hy4 开源:774B 旗舰权重全放,下载量栏里写着二
2026 年 11 月 20 日凌晨,腾讯混元在 Hugging Face 放出 Hy4 旗舰完整权重,774B 总参数...
微软官方 agent-framework 被投毒:33 分钟里两版窃密包,不 import 也会跑
2026 年 11 月 17 日,微软 PyPI 包 agent-framework 被推上 1.26.1 与 1.26...
PHP 一次修了十八个洞,四个能直接拿 shell,8.2 还剩六周寿命
2026 年 11 月 19 日 PHP 发布四个安全版本:8.5.13(18 个 CVE)、8.4.28(14 个)、...