AI 写脚本、挑目标、开价:Phantom 把勒索做成流水线,但每一步都要人点头
先说结论:这套叫 Phantom 的东西确实存在,也确实在跑真实入侵,但它不是「AI 全自动勒索」。
它的真实形态是:AI 负责提案,人负责点头。每一个动作都要操作员批准才往下走——原话是「coordinate every action with me」。
这反而是这篇最值得看的地方。因为「全自动」听起来吓人但离得远,「每步都要批」听起来安全但离得很近——一个人配一堆 AI,能干完过去一个团队的活。
三个数字先记住:8,257 条消息 / 133 个会话 / AI 账单 $23,920。花两万四千美元,点名了 62 家组织。

一、先把信源的可信度摆清楚
这篇的底稿只有一个来源:SOCRadar 威胁研究团队(STRU),2026 年 10 月 20 日发布、23 日更新。Cloud Security Alliance 在 10 月 24 日做了一篇分析,但它明确写了:几乎所有公开细节都追溯到 SOCRadar 这一份分析,目前没有第二家研究团队、模型厂商或政府机构独立证实。
这一条很重要,因为它决定了你该怎么用后面所有数字。
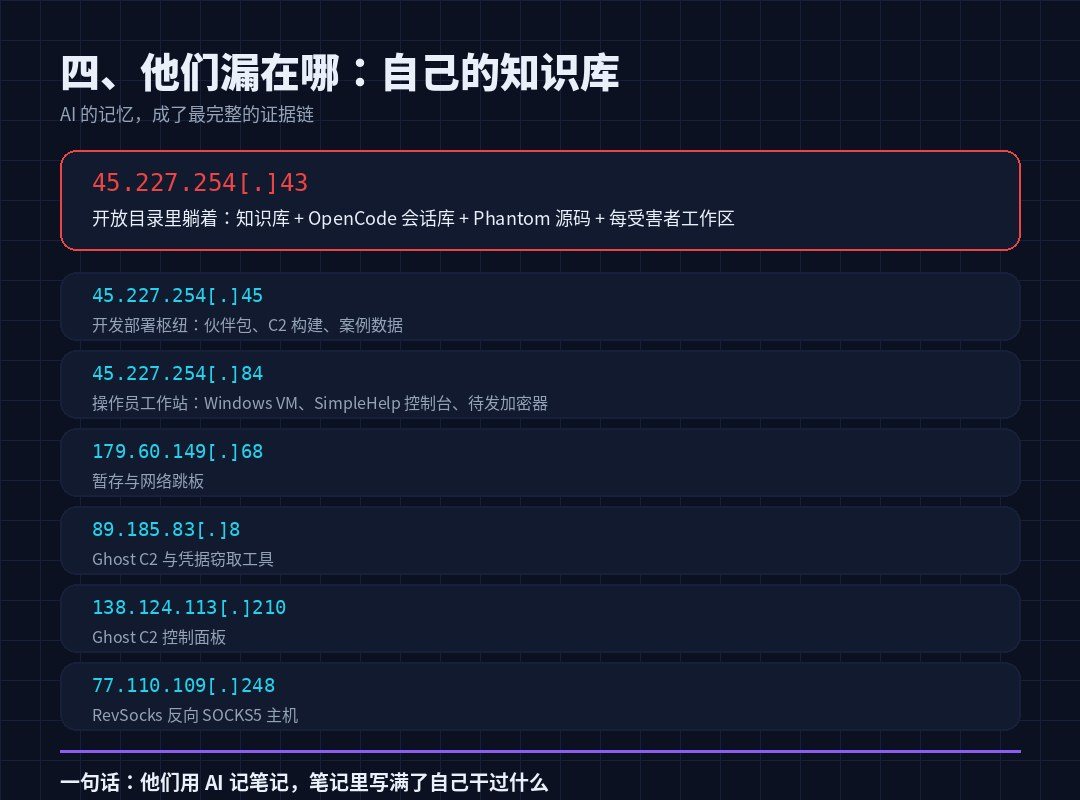
好消息是这次的证据形态很特殊:不是从外面看流量,是从攻击者自己的机器里翻出来的。2026 年 9 月底,一台暴露在公网的 C2 服务器 45.227.254[.]43 开着目录列表,里面是知识库、OpenCode 会话数据库、Phantom 源码和按受害者分的工作区。顺着里面的配置、日志、凭据,STRU 又摸到 6 台,一共 7 台,多数挂在 AS267784(Flyservers S.A.)。
所以后面的数字分两类,我在正文里会标出来:
- 可验证的:会话条数、消息数、账号消费、加密器文件数量、源码结构——这些是直接从文件里数的,可信度最高。
- 攻击者自报的:打了多少目标、拿到多少口令、入侵了多少家——这些是他们自己知识库里记的战果,没人核实过,只能当「他们自己认为的」。
二、这个团伙是谁,官方怎么定性
SOCRadar 的定性很克制,三个置信度分开写的,这点值得学:
- 高置信:这批主机是活跃的入侵开发与作战工作台。
- 中到高置信:INC Ransomware 和 The Gentlemen 两家的附属成员共用一个作业环境。
- 低置信:两家品牌之间有正式联盟。
最可能的形态是:一个专门做工具和基础设施的供应商,同时服务多个勒索品牌。
如果这个判断成立,含义比「某团伙变强了」严重得多——Phantom 这类能力正在被当作服务,在勒索生态里流通,而不是某一家的私货。能上手的人会变多。
操作员画像:俄语,主要活动时间 06:00–14:00 UTC。这个时间窗对应莫斯科时间 9 点到 17 点,一个正常上班族的作息。
三、六段流水线,每段都要人点头
Phantom 自称「Autonomous Red Team Kill Chain Framework」,18 个技能模块,带 autopilot 和自研 agent(伪装成 Windows Update 组件)。跑在开源终端 agent OpenCode 上,模型走 OpenRouter 调,点名用到 anthropic/claude-opus-4.6 和 moonshotai/kimi-k3。
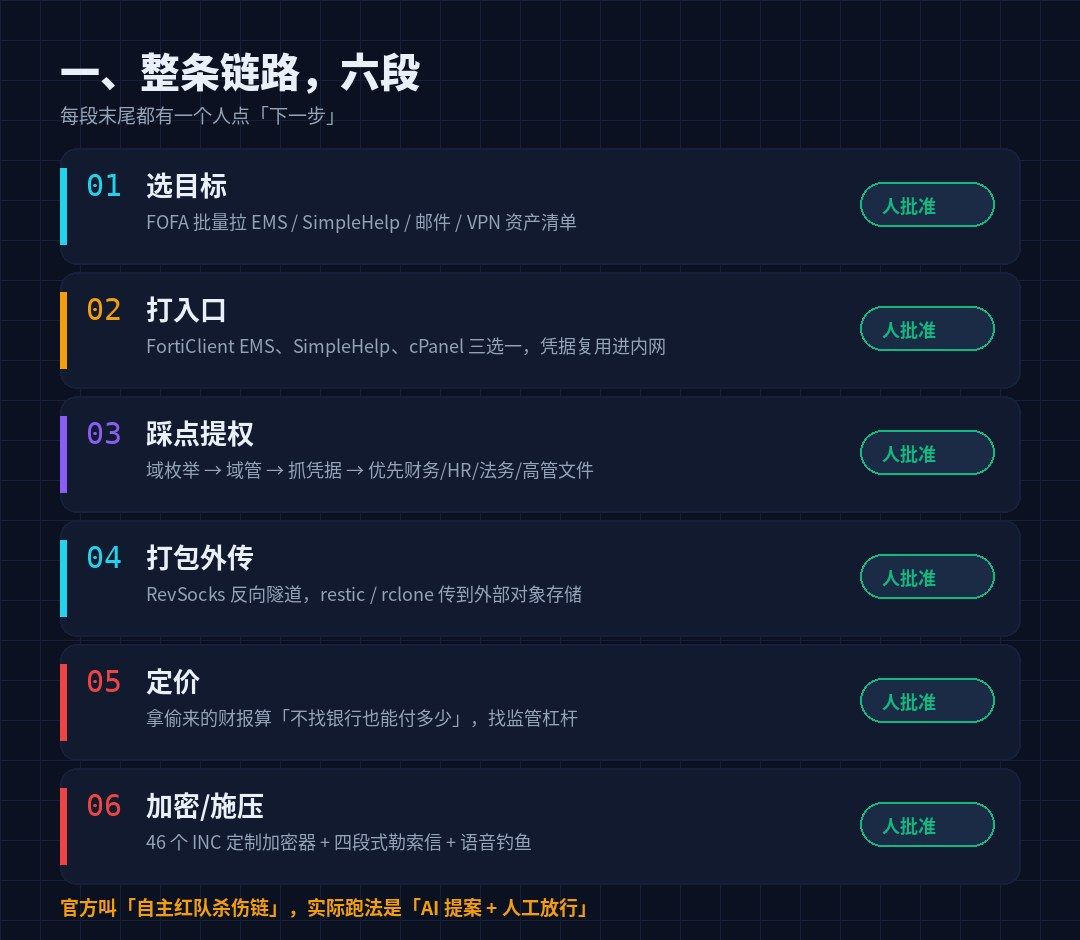
但真实跑法是六段,每段末尾都有一个人批:
| # | 阶段 | AI 干什么 | 人干什么 |
|---|---|---|---|
| 01 | 选目标 | 用 FOFA 拉 EMS / SimpleHelp / 邮件 / VPN 的资产清单 | 确认打哪个、什么顺序 |
| 02 | 打入口 | 生成并调试漏洞利用命令 | 放行,决定用哪条路径 |
| 03 | 踩点提权 | 域枚举、抓凭据、给文件优先级排序 | 判断风险、决定是否继续 |
| 04 | 打包外传 | 写 RevSocks 隧道与 restic/rclone 传输命令 | 确认没触发告警 |
| 05 | 定价 | 拿偷来的财报估算「不找银行能付多少」,找监管杠杆 | 拍板要多少 |
| 06 | 加密/施压 | 生成定制加密器配置、勒索信、语音钓鱼脚本 | 决定发不发 |
官方那句「autonomous」是营销词。SOCRadar 的原话是 AI-executed, human-approved——AI 执行,人工批准。
CSA 给了一个我觉得很到位的解读:这个「人工闸门」对操作员有三个好处——
- 省成本。模型会编造凭据、会夸大发现(Anthropic 在 GTG-1002 里就点过这个问题),人一眼能挑出来,避免白白烧掉一个入口。
- 控 OPSEC。真实受害者网络里,什么时候动手、动多狠,得有人判断。
- 把瓶颈从模型挪到人。一个人可以同时盯几条线,approve 比 write 快得多。
别把「human-approved」读成「慢」。133 个会话、62 家目标,这个产出一个小组就能维持。
四、入口还是老三样,而且早就该修完
这是全文最不「AI」的一节,也是最有行动价值的一节。
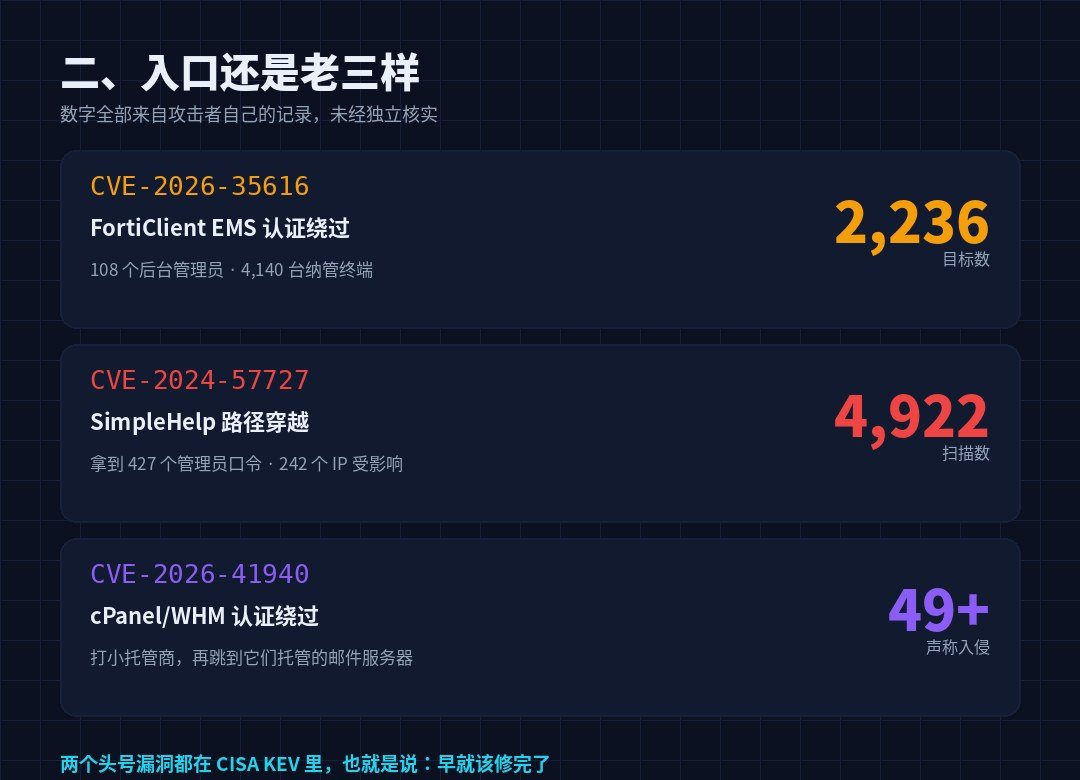
AI 加速了流程,但门不是它开的。攻击者记录里,入口全打在公网边缘设备上(以下数字均为攻击者自报):
| CVE | 产品 | 攻击者记录的结果 |
|---|---|---|
| CVE-2026-35616 | Fortinet FortiClient EMS 认证绕过 | 2,236 个目标 · 建了 108 个管理员账号 · 4,140 台纳管终端 |
| CVE-2024-57727 | SimpleHelp RMM 路径穿越 | 扫了 4,922 台 · 拿到 427 个管理员口令 · 242 个 IP 受影响 |
| CVE-2026-41940 | cPanel/WHM 认证绕过 | 声称入侵 49+ 家小型托管商 |
| CVE-2026-15409 | SonicWall SMA1000 | 已备好目标清单,未确认得手 |
这两个头号漏洞都不是什么新东西。Fortinet 在 2026 年 4 月就报告了 CVE-2026-35616 的在野利用,CISA 4 月 6 日把它加进 KEV;SimpleHelp 那个洞,CISA 在 2025 年 6 月就发过通告,明确说勒索团伙在拿它打服务商的下游客户。
翻译一下:这些门开着,是因为没人去关。
进去之后的动作也很常规:域枚举 → 提到域管 → 抓凭据 → 优先财务/HR/法务/高管文件 → 通过反向 SOCKS 隧道往外拉。
凭据复用是最大放大器。报告里有个案例:一个复用的口令,同时打开了 VPN、服务器、RMM、备份和安全管控平台。
防御规避用的是 BYOVD(自带易受攻击驱动):一个 Quick Heal/Seqrite 杀手程序滥用 Zemana 的 zam64.sys。攻击者自己的日志显示,对企业级 EDR 的效果有好有坏——这条挺真实,说明 EDR 不是纸糊的,但也不是万能的。
五、钱怎么花,价怎么开
这部分是「AI 介入业务判断」最明显的地方。
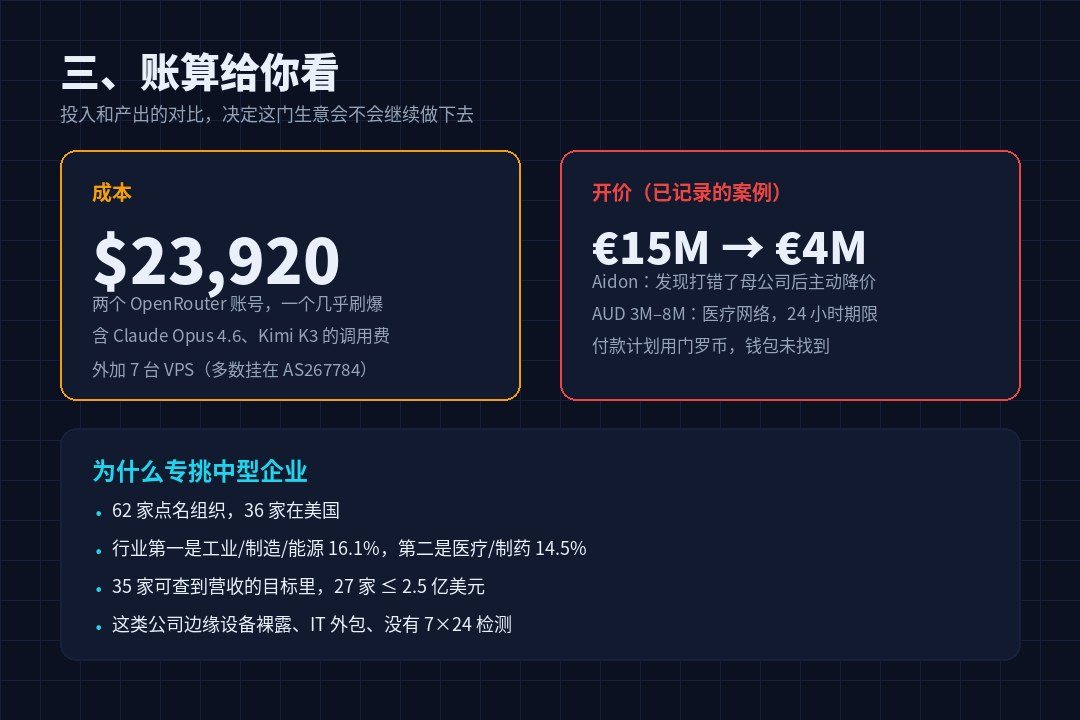
成本端:两个付费 OpenRouter 账号,其中一个花了 $23,920 之后几乎见底(2026 年 10 月 5 日实时查到的)。外加 7 台 VPS。就这么点。
定价端,AI 干的事比写代码更狠:拿偷来的财务数据,估算这家公司「不惊动银行和保险的情况下,最多能掏多少」,再顺手找出监管杠杆(客户数据、合规义务)当筹码。
已经记录在案的几个案子:
- Aidon:开价 €1,500 万,操作员发现打错了母公司之后自己降到 €400 万 / €250 万。
- Leo Schachter Diamonds:四段式施压邮件,署名 The Gentlemen,配一份语音钓鱼脚本。
- Trulite Glass & Aluminum:做了个仿冒站
trulitesupport[.]com,直接向受害者的客户发「安全事件通知」,链接到泄露页。 - 某医疗网络:24 小时期限,AUD 300 万–800 万区间。
施压节奏是固定的:先只发文字邮件给老板或高管、不报价;然后语音钓鱼;再到客户和合作伙伴;再到监管;最后公开。期限 24–72 小时。付款计划用门罗币,但没找到钱包,也没找到任何付款记录,最终结果未知。
这一节对防守方的含义:你的财报、你的客户名单、你的合规义务,本身就是攻击面的一部分。它们决定对方开价多少、以及你会不会付。
六、62 家受害者,重点不是数量是中位数
STRU 把 62 家点名组织按渗透深度分了五档:
| 档位 | 深度 | 数量 |
|---|---|---|
| L1 | 仅侦察 | 12 |
| L2 | 拿到立足点 | 28 |
| L3 | 域级失陷 | 14 |
| L4 | 进入加密或勒索阶段 | 4 |
| L5 | 已被公开挂上泄露站 | 4 |
地域上 36 家在美国。行业第一是工业/制造/能源 16.1%,第二是医疗/制药 14.5%。
最能说明问题的是营收分布:35 家能查到营收的目标里,27 家 ≤ 2.5 亿美元。
这就是典型的中型企业画像——边缘设备裸在公网上、IT 外包给 MSP、没有 7×24 的检测能力、但账上有钱。而且通过 MSP 这一条线,一家小公司也能被顺带打进去。
七、他们是怎么被扒出来的:AI 的记忆
这一节是我觉得整份报告最讽刺、也最有价值的部分。
这门生意能做起来,靠的是一个持久化知识库——AI 的长期记忆,记着每个受害者的进展、偷到的凭据、下一步计划。三个版本的迭代都在服务器上。
而这也是它翻车的原因:知识库 + 会话日志 = 一份完整的作案记录。里面有源码、有凭据、有截图(包括操作员在受害者机器上拍的那张 SimpleHelp 截图)、有内部聊天记录(Rocket.Chat,还讨论了「明天莫斯科时间 6 点?」)、还有 46 个按受害者定制的加密器。
46 个加密器覆盖 6 个受害者,Windows 和 Linux 都有,每个带独立密钥和受害者标识。其中 3 个在 9 月 30 日打包,准备 10 月 1 日投放。
加密器的技术细节值得记一下:停掉备份、数据库、服务进程;用直接驱动调用删卷影副本,不走 vssadmin;追加 .INC 后缀;丢一个 INC-README.txt 指向 Tor 聊天门户。
还有一条「内部配套」的证据:FOFA 扫描账号绑定的邮箱是 smilefacesec@gmail.com,交叉查到它注册过 BreachForums 账号 sm4l1st123。同一个人、跨平台、同一个身份。
对方还给合作伙伴写了份 README_PARTNER.md,广告词是「35 个 MCP 服务器、55+ 工具、9K+ CVE PoC」。这是 SaaS 的产品说明书写法。
八、可以直接抄走的防守清单
报告建议不少,我按「今天能不能做」重排了一遍。
今天:查这四样有没有暴露在公网
- FortiClient EMS——特别是后台有没有出现
sysadmin、fct_svc_*、ems_monitor_*这类非预期高权账号;检查 VPN 连接脚本和配置文件有没有被改。 - SimpleHelp / MeshCentral / N-central 这类 RMM——清点、打补丁、限制谁在用。
- cPanel/WHM——尤其是托管商和它的客户。
- SonicWall SMA1000——CVE-2026-15409 已被列入目标清单。
管理接口能下公网就下公网。补丁不等于清场,已经在里面的攻击者不会因为打补丁就走,得单独做一次排查。
本周:把「一个口令通全网」这条断掉
- VPN、RMM、备份、虚拟化、安全管控台,各自独立账号 + MFA,别复用。
- 管理面做 IP 白名单,能限就限。
- 上 LAPS 和 gMSA,做管理员分层(Tier 0/1/2)。
- 对 MSP 提出同样的要求,写进合同——凭据复用打 MSP 客户是已经发生的事。
检测:按行为和节奏找,别只看单点告警
以下行为是报告点名的,可以直接拿去写规则:
Office 进程拉起 PowerShell / curl / certutil
非域控主机发起复制请求(DCSync 特征)
卷影副本里的 ntds.dit 被读取
RC4 Kerberos 服务票据异常增多
restic / rclone 向外部对象存储批量传输
非安装器进程出现 Restart Manager 会话
zam64.sys(Zemana 驱动)加载 + Quick Heal/Seqrite 服务被停
还有两个很具体的 IOC:计划任务名 RealtekAudioSvc,回连域名 iquickline[.]com。IP 段 45.227.254.x、77.110.109.248。
备份:这条不做,前面都白搭
不可变备份或离线隔离,虚拟化主机和核心文件服务器跟用户网段分开。加密器第一件事就是停备份服务、删卷影副本,这是设计目标,不是副作用。
如果你自己也在做 Agent
这套架构——开源 agent harness + MCP 工具服务器 + 持久化知识库 + 通过聚合器调模型——和你公司里正经的 Agent 部署,结构完全一样。
所以那套治理手段同时就是防守手段:会话日志要留、工具调用要授权、经中间商的身份要能追溯。
还有一条给模型厂商和聚合器:当请求被包装成「Authorized Red Team Assessment」时,没有可验证上下文的授权声明,应该被当成风险信号,而不是信任信号。这次攻击者被拒后,做法不是换个不受限的模型,而是改措辞——换个模板继续问。
九、最后三句判断
第一句:「全自动勒索」还没到,但「一个人干一个团队」已经到了。别再拿「AI 还不能自己干」当安慰,它的价值不在取代人,在把人变成瓶颈——而瓶颈是可以加宽的。
第二句:AI 让攻击变快,但没有让攻击变容易。62 家目标的入口,全是那几个早就进了 KEV 的老洞。真正该焦虑的不是模型多强,是你家那台 EMS 补了没有。
第三句:这门生意的成本结构已经变了。两万四千美元的 API 账单,配上 7 台 VPS,就能支撑 133 个会话的作业。当投入低到这个量级,「不够肥没人打」这个假设就失效了——2.5 亿美元营收的中型公司,也进入了射程。
他们是被自己的 AI 记忆卖掉的。这也提醒所有在做 Agent 的人:知识库是资产,也是证据。
最后留一句给做安全的人:这份报告只有一个来源,独立验证还没出现。结论可以等,补丁不用等。

itadol5j
暂无介绍....
没有啦 (T▽T)
延伸阅读:
AI 写脚本、挑目标、开价:Phantom 把勒索做成流水线,但每一步都要人点头
8,257 条会话消息、$23,920 的 API 账单、62 家点名受害组织、46 个定制加密器。这不是「全自动勒索」...

GPT-6.1 Terra 不是骨折价,是这家终于把中间那层补上了
$1 输入 / $5 输出,比 Sol 正好砍一半。但它不是最便宜的(往下还有便宜十倍的 Luna),也不是降价——是替...

微软把 AI Agent 划进内部威胁名单:这次动的不是模型,是权限归谁
微软 10 月 19 日的框架改了一个默认假设:Agent 不是自己人。核心只有一句话——把智能的供给和对智能的权威分开...

我去核了 CARLIY0S 那份报告:四个 Claude 开会吵架,拒绝就换本地代码
Straiker 拿到了犯罪团伙自己的工作库,4,493 条凭据、200+ 含 0day 的漏洞报告。但标题里「400 ...
php2shell-audit 实战:Windows 用 exe、Linux 用 py,十分钟摸清 PHP 那两个 RCE 有没有打到你
只读、不发攻击流量、一个文件零依赖。本机自查、远端批量、三种结论怎么读、四个必踩的坑,外加升级后必须重启 worker ...