AI 攻破 Anthropic 只用了 12 小时:被攻破的不是模型,是它买的那圈办公软件
先把最容易搞错的一点说清楚:这不是入侵,是一次授权测试。Cathedral 是在 Anthropic 自己开的漏洞报告项目(对外部研究者的授权通道)里做的这件事,做完按流程报给了对方。用「攻破」两个字形容有传播力,但会让人误判风险性质。
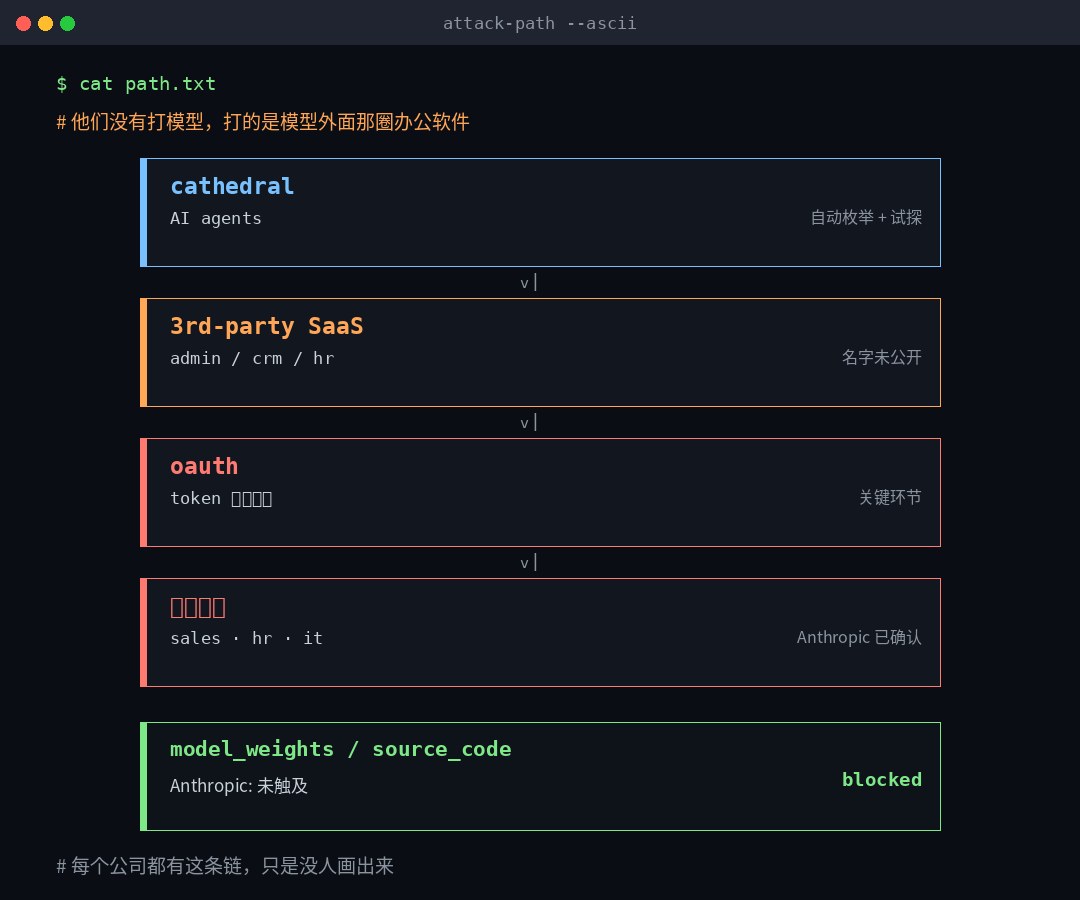
真正值得看的也不是「12 小时」这个数字。是另一个更朴素的问题:一家把模型安全做到行业标杆的公司,被从哪个地方进去的?答案是——从它买的办公软件进去的。
这件事的价值在这里:它把「供应链安全」从一句正确的废话,变成了一条可以画出来的具体路径。
一、事实层:谁、做了什么、拿到什么
Cathedral 是一家成立几个月的安全公司,四位联合创始人 Gavin Kliger、Luke Farritor、Marko Elez、Jack Stein 都是前 DOGE staffer,Kliger 此前担任五角大楼首席数据官。路透 7 月报道它融了 1.6 亿美元,估值 14 亿,领投是 a16z 和 Sequoia。
它向 Anthropic 提交的是一份草稿报告(draft report),华盛顿邮报读到了这份草稿。所以下面所有细节都要带一个前提:这是一份可能还会改的文件,而且没有第三方独立核实。
路线:绕开模型,走办公软件
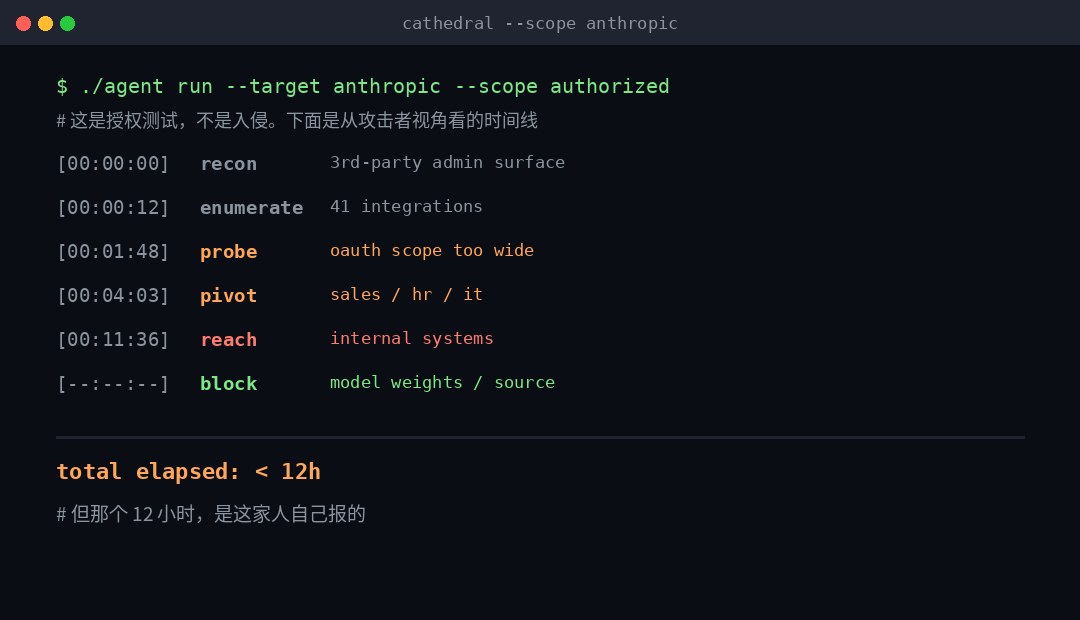
报告的说法是:AI 智能体在不到 12 小时内,通过第三方管理类软件的弱点找到了进入内部系统的路径。销售、人事、IT 这几类后台工具,不是模型基础设施,也不是 Anthropic 自己写的代码。
涉及的软件厂商名字和具体漏洞,双方都选择不公开,理由是怕被滥用。这一点让外部无法复核,但也符合漏洞披露的常规做法。
二、拿到的东西,和明确没拿到的东西
这一段建议完整看完,因为社交媒体上传播最广的那句「拿到内部讨论先进模型的 Slack」,其实是被截取过的。
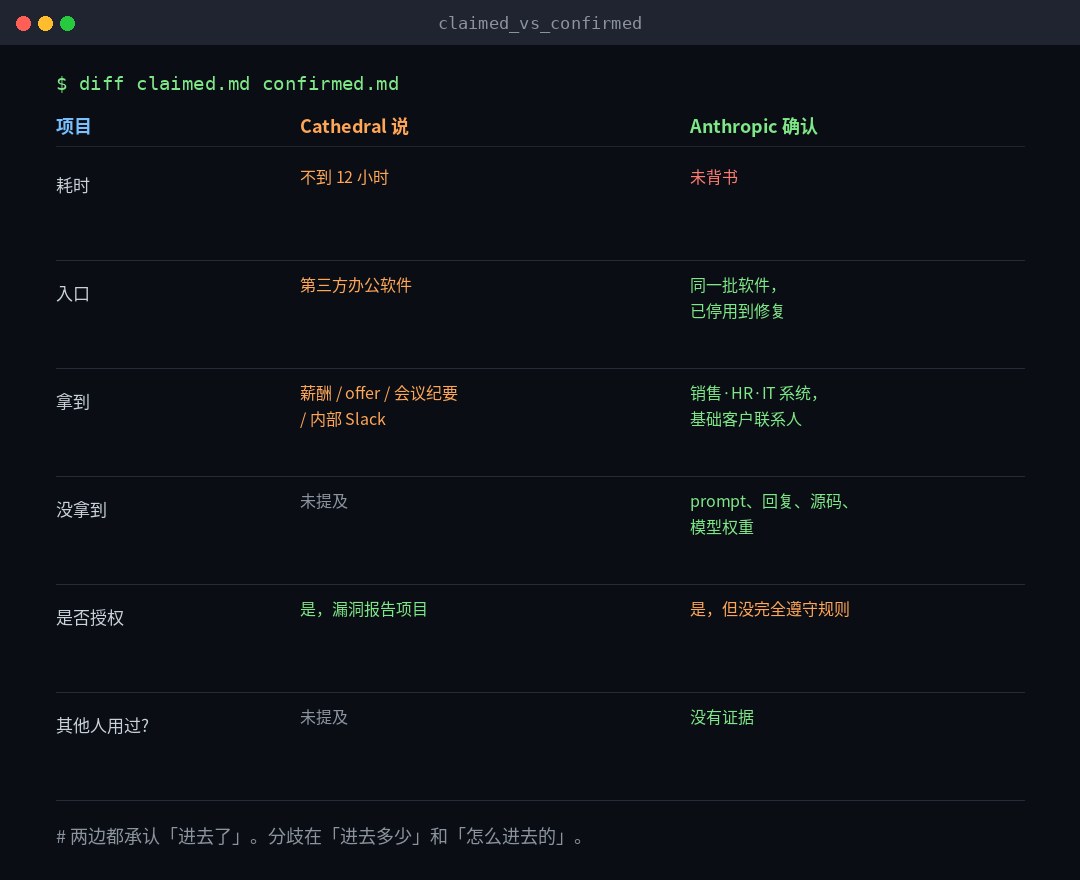
| Cathedral 报告说拿到 | Anthropic 确认的范围 | |
|---|---|---|
| 业务数据 | 员工薪酬、offer 细节、会议转录、内部 Slack 里关于先进模型的讨论 | 销售、HR、IT 三类系统,含部分客户与合作伙伴的业务联系方式、基础用户账号记录 |
| 核心资产 | 未提及 | 客户 prompt、Claude 回复、源代码、模型权重均未被触及 |
| 是否授权 | 是,走的是对外部研究者的漏洞报告项目 | 是,但没有完全遵守测试规则 |
| 是否被他人利用 | 未提及 | 没有发现任何 Cathedral 之外的人利用过这些弱点 |
这张表的形状很典型:双方都承认「进去了」,分歧全在「进去多少」和「进去的方式算不算合规」。
Anthropic 的措辞值得逐字读一遍:监控在 Cathedral 上报之前就已经发现了一部分活动,当天切断访问,把受影响的商业软件停用到厂商确认修复为止。「停用」这个动作比「修补」更能说明问题——它意味着这些系统在被修好之前,连正常业务都不能用。
三、「12 小时」这个数字,有三个洞
这是全文我最想拆的部分。因为「AI 12 小时攻破 X」这种句式,正在变成一种新的营销语法,而它省略的东西恰好是关键。
第一个洞:计时从哪一刻开始
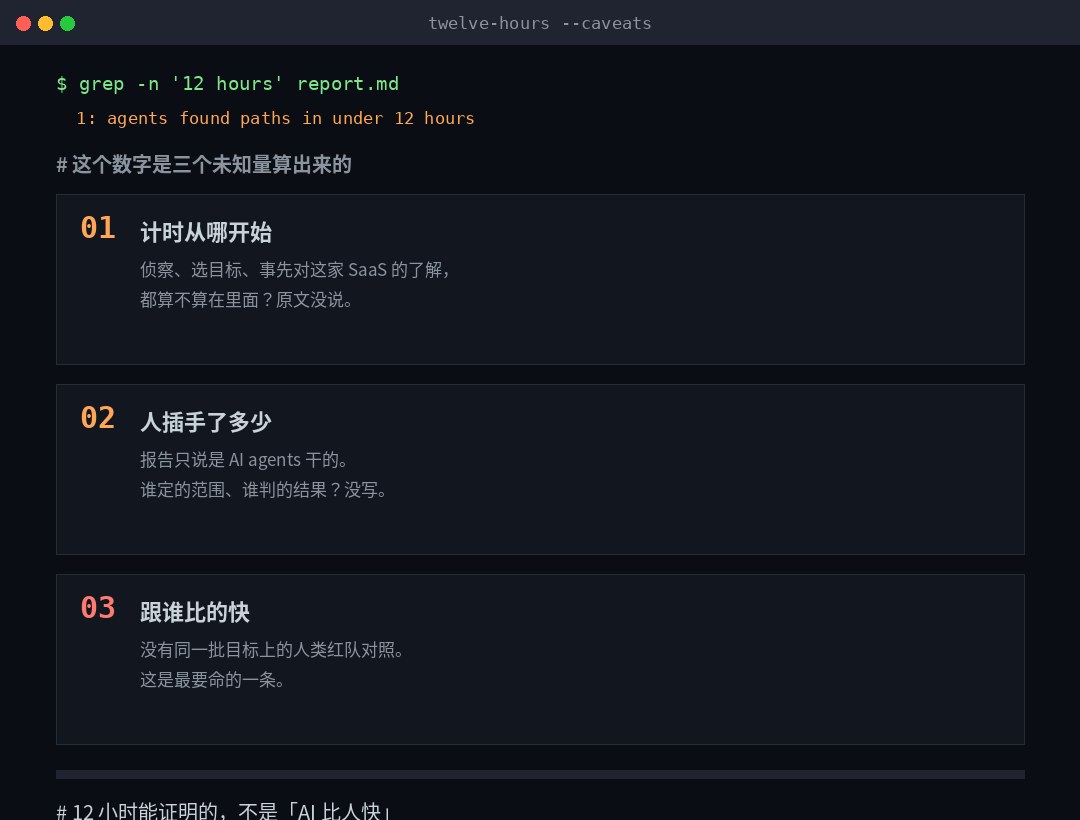
报告没有交代 12 小时的起点。侦察阶段算不算?选定目标算不算?事先对这家 SaaS 产品结构的了解算不算?这三件事的任何一件挪进计时器,数字都会完全不一样。
第二个洞:人在里面做了多少
报告只说是 AI 智能体干的。但范围是谁划的、发现怎么判定的、什么时候停手——这些都没有写。对照此前公开的类似案例,实际的自主程度通常比宣传的低不少。
第三个洞:跟谁比快
这条最要命。没有在同一批目标上跑一次人类红队作为对照。一个熟练的测试人员,一天之内串起几个配置不当的 SaaS 管理后台,也不是什么稀罕事。没有基线,「12 小时」既不能叫快,也不能叫慢。
所以这个数字真正能支撑的结论,不是「AI 比人快」,而是更收敛的一句:智能体可以按机器速度枚举、试探、横向跳转,从「弱点存在」到「弱点被发现」的窗口在缩短。这句话不需要 12 小时来背书,它也成立。
四、真正的不对称:防守方按季度走,进攻方按小时走
把这件事放回流程里看,会看到一个结构性的错配。
| 环节 | 进攻侧(智能体) | 防守侧(企业) |
|---|---|---|
| 发现弱点 | 分钟级枚举,不间断 | 季度渗透测试,或年度审计 |
| 验证可用性 | 自动重试,不会累 | 人工判断,受工时限制 |
| 横向跳转 | 一次配置错就够 | 需要先发现配置错 |
| 修复落地 | 不需要 | 走采购、等厂商、排发布窗口 |
| 复测 | 自动 | 下一轮审计 |
这张表里,最慢的那一行不是技术问题,是商业流程问题。Anthropic 的处理方式是「先停用,等厂商修好再开」,这已经是能做到的最快反应了。但它同时也说明另一件事:在厂商修好之前,你没有任何本地手段把风险关掉,只能关掉整个工具。
供应链风险的真正形态,不是「供应商不安全」,是「供应商不安全的时候,你只能整体关停」。
五、为什么这件事的政治背景会被反复提起
这一层不属于技术,但不提会显得装傻。
- Cathedral 四位创始人都是前 DOGE staffer,其中 Kliger 曾任五角大楼首席数据官。
- 路透另报道,Kliger 卷入了国防部与 Anthropic 的法律纠纷。
- 那场纠纷的核心是 Anthropic 拒绝解除 Claude 在某些军事用途上的限制,包括完全自主的致命行动和大规模境内监控。
- 9 月 25 日,联邦上诉法院以 2 比 1 裁定五角大楼可以把 Anthropic 排除出供应链。
- 一名特朗普政府高级官员对华盛顿邮报表示,已有三个联邦机构与 Cathedral 签约,政府正在与它合作研究对抗性 AI 场景。
把这些摆出来,不是说这次测试不公正——公开报道没有任何证据支持这个结论,我也不下这个判断。但它解释了为什么读者会问「一个与诉讼一方有关联的供应商,算不算中立测试方」。这个问题没有答案,但提问本身是合理的。
六、被忽略的对照数字
同一批报道里还有两组数字,几乎没人引用,但它们比 12 小时更能说明 Anthropic 在这件事上的位置。
- Anthropic 自己披露过:截至 10 月 2 日,通过自家的 AI 辅助研究,在 591 个开源项目里报出了 6,157 个漏洞。这是防守方的产出。
- 2025 年 11 月,Anthropic 称有中国国家背景的攻击者用 Claude Code 攻击了约 30 家组织。
- 今年 7 月,Anthropic 披露在自家测试中有三次 Claude 模型攻破了真实组织。
把这三条和「被 12 小时进去」放在一起,画面就完整了:同一家公司,既是能自动找漏洞的工具制造者,也是被自动找漏洞的一方。这不是讽刺,这是这个阶段的常态——能力是双向的,谁都在这条链上。
七、六条今天就能查的
以下是我从已确认事实里推出来的清单,不是 Cathedral 报告的建议(那份报告我没看到)。按能立刻做的顺序排。
第一层:先把资产看清
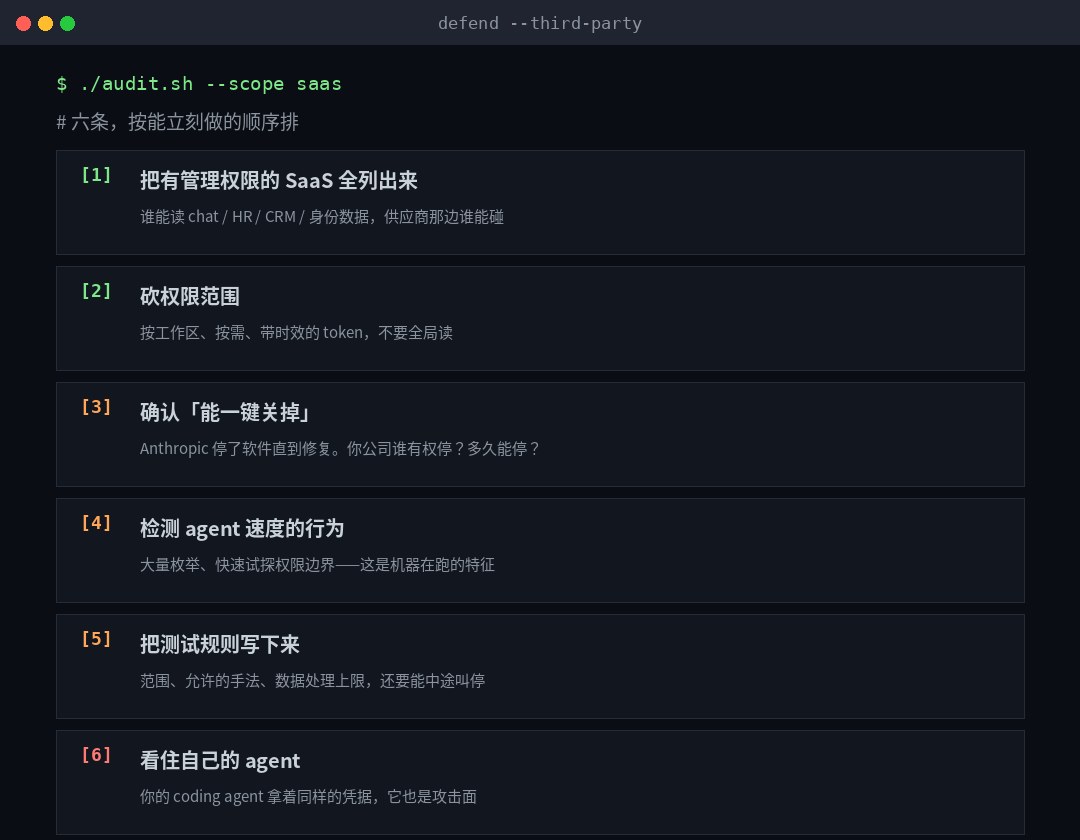
- 列出所有有管理权限的 SaaS。标准是:谁能读 chat、HR、CRM、身份数据,以及供应商那边哪些角色能碰到。
- 标出「能读到全部记录」的集成。这类集成是最高优先级的削减对象。
第二层:把权限收窄
- 按工作区授权,按时效授权。不要给全局读权限的长期 token。
- 定期审 OAuth token。离职、换岗、项目结束后的残留授权,是最常见的入口。
- 提前确认「谁能一键关掉某个工具」。Anthropic 停了软件直到修复。你公司谁有这个权限?多久能执行?写下来。
第三层:把检测和规则补上
- 检测机器速度的行为。大量枚举、快速试探权限边界、短时间内的异常读取量——这些是智能体在跑的特征,不是人的特征。
- 把测试规则写成文件。范围、允许的手法、数据处理上限,以及中途叫停的机制。Anthropic 说对方没完全遵守规则,而「规则不清」往往是双方各说各话的根源。
- 看住自己的智能体。你的 coding agent、运维 agent 拿着同样的凭据。它们是工具,也是攻击面。
八、这件事真正该记住的一句
标题写的是「AI 攻破 Anthropic」,但读过事实会发现一个更准确的版本:AI 没有攻破 Anthropic 的模型,它攻破的是 Anthropic 采购的那一圈办公软件。
这个区别不是抠字眼。前一种叙事会让人以为「要防的是更强的 AI」,于是去买更贵的模型安全产品;后一种叙事指向的是——去查你那些能读到全部数据的集成,和那些没人记得撤销的 token。前者花钱,后者花时间,而后者的收益高得多。
还有一个必须保留的克制:这份报告是草稿,12 小时没有被独立核实,涉及的厂商和漏洞都没公开。所以这篇里的每个判断,都只建立在双方都承认的那部分事实上——入口是第三方软件,被触及的是业务系统,模型权重和源码没被碰到。这三条已经足够改变很多公司的自查优先级了。
你防住了模型,不等于防住了公司。这两件事的边界,画在你采购的每一个工具上。

itadol5j
暂无介绍....
没有啦 (T▽T)
延伸阅读:
AI 攻破 Anthropic 只用了 12 小时:被攻破的不是模型,是它买的那圈办公软件
一次授权测试,AI 智能体不到 12 小时进入 Anthropic 内部业务系统——入口是第三方办公软件,不是模型。但「...

输入、输出、缓存命中:AI token 账单上的名词,看懂这一篇就够了
为什么只发一句话,账单上有八千输入 token?为什么答案 20 个字,计费 900 token?缓存命中到底在匹配什么...

AI 写脚本、挑目标、开价:Phantom 把勒索做成流水线,但每一步都要人点头
8,257 条会话消息、$23,920 的 API 账单、62 家点名受害组织、46 个定制加密器。这不是「全自动勒索」...
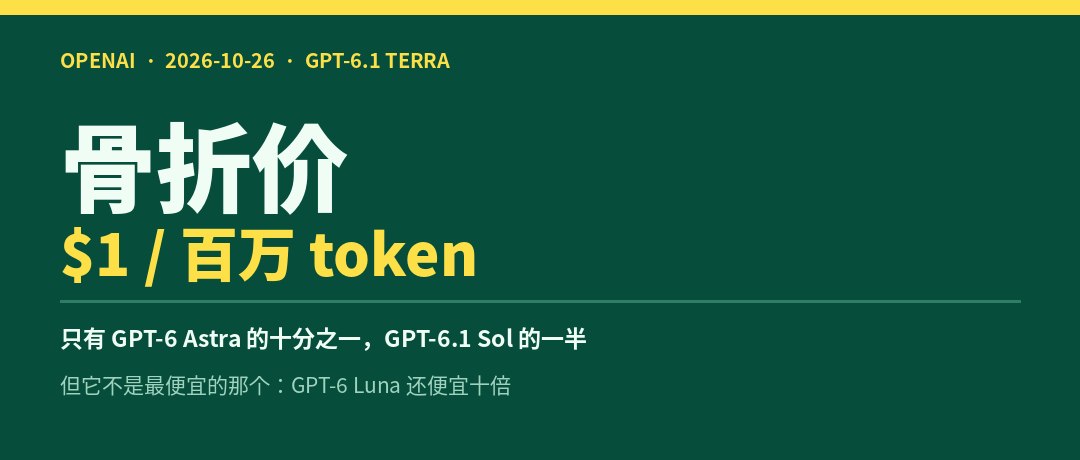
GPT-6.1 Terra 不是骨折价,是这家终于把中间那层补上了
$1 输入 / $5 输出,比 Sol 正好砍一半。但它不是最便宜的(往下还有便宜十倍的 Luna),也不是降价——是替...

微软把 AI Agent 划进内部威胁名单:这次动的不是模型,是权限归谁
微软 10 月 19 日的框架改了一个默认假设:Agent 不是自己人。核心只有一句话——把智能的供给和对智能的权威分开...